


Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2022. 06. 08.

Világszerte több millió okoszárat érintő Bluetooth sérülékenységet fedeztek fel

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Világszerte több millió okoszárat érintő Bluetooth sérülékenységet fedeztek fel

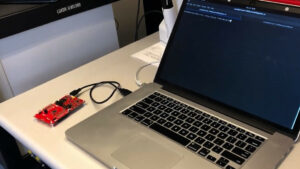
Sultan Qasim Khan, az NCC Group kiberbiztonsági kutatója a Reuters hírügynökségnek ejuttatott videóban demonstrálta, amint egy laptophoz csatlakoztatott eszközzel kinyit, majd el is indít egy Teslát. Khan a Bluetooth Low Energy (BLE) protokoll egy sérülékenységének kihasználásával volt képes ezt véghezvinni, ami igazán rossz hírt jelent, és sajnos nem csupán a Tesla tulajoknak.

A BLE technológiát ugyanis számtalan gyártó alkalmazza otthoni, valamint gépkocsikba szerelt okoszáraknál (smart lock), mivel lehetővé teszi, hogy a zárrendszer felismerjen egy adott eszközt ─ többnyire a tulaj okostelefonját ─ és automatikusan kinyissa a zárat, amikor ez az eszköz a zár közelében tartózkodik. 

A kutatók egy ún. relay attack (jelfogó támadás) során egy egyedi fejlesztésű jelfogó segítségével egyszerűen lemásolták a Tesla zárrendszerével „pároztatott” okostelefon (a teszt során ez egy iPhone 13 mini volt) által közölt jelet, amit gond nékül fel tudtak használni a zár kinyitásához. Habár ez nem került tesztelésre, a kutatók szerint a támadás az Interneten keresztül, távolról is kvitelezhető.
Az NCC Group szerint az alapvető probléma az, hogy a BLE-t nem zárrendszerekhez találták ki, a tecnológia tervezésekor a biztonság nem játszott szerpet, ezért a sebezhetőség javítása sem lesz lehetséges egy egyszerű szoftverfrissítéssel.

Ugyan a tesztek kizárólag Tesla gépjárművekkel (Model 3 és Model Y) történtek, az NCC Group hangsúlyozza, hogy a felfedezett sebezhetőség bármilyen okoszárat érint, ami a BLE-t használ. A kiberbiztonsági cég Teslák estében PIN kód használatát, illetve a BLE-n alapuló passzív zárnyitási funkció teljes, vagy legalább arra az időre történő letiltását javasolja, amikor az eszköz egy percnél hosszabb ideig nincs használatban.

(jalopnik.com)

Címkék

Bluetooth gépjármű hack kocsi Sérülékenység
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.