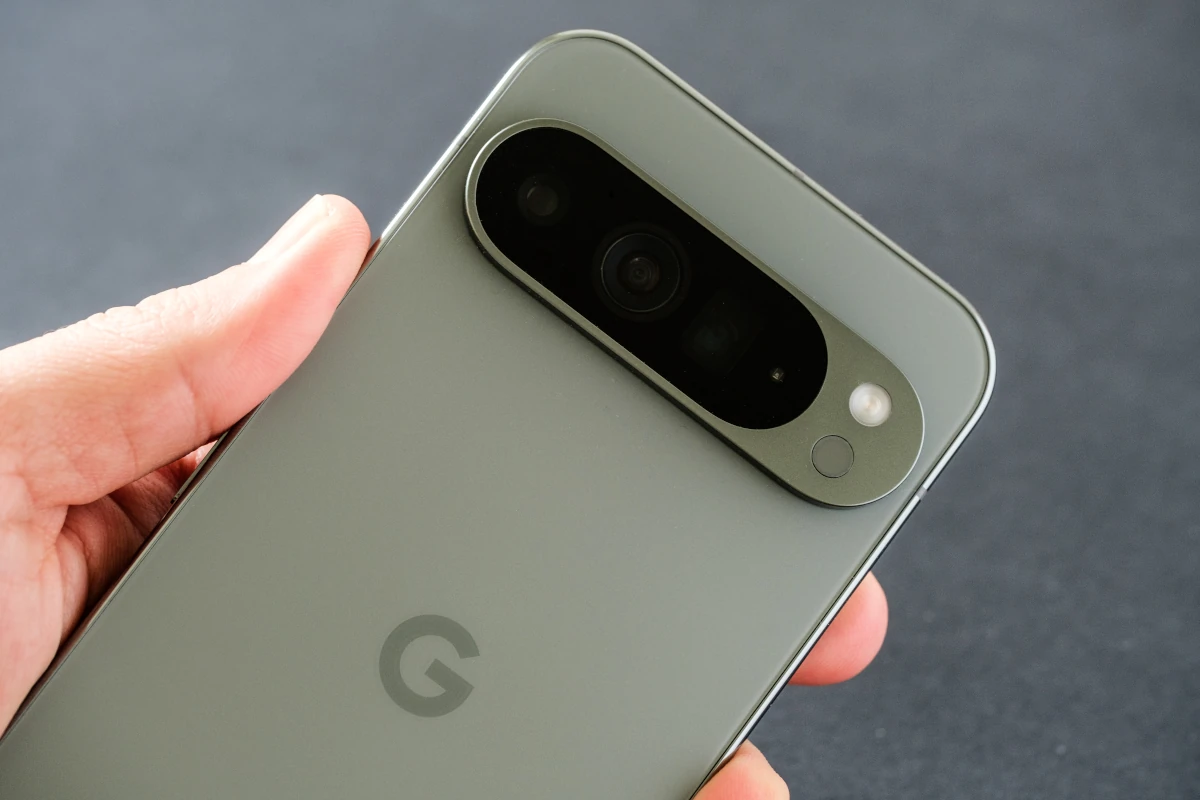
A Google olyan magas súlyosságú sérülékenységet javított a Pixel készülékek mobilmodemében, amelyet a vállalat szerint korlátozott, célzott támadások során aktívan kihasználhattak. A CVE-2026-58704 azonosítón nyomon követett sérülékenység (CVSS pontszáma: 8,0) jogosultságkiterjesztést tesz lehetővé.
A NIST National Vulnerability Database (NVD) leírása szerint a mobilmodem kódjában található logikai hiba miatt megkerülhetők bizonyos jogosultság-ellenőrzések. A sérülékenység távolról, közeli vagy szomszédos hálózati környezetből is kihasználható, és nincs szükség hozzá további kódvégrehajtási jogosultságokra vagy felhasználói közreműködésre. A Google ugyanakkor nem közölt részleteket a támadások módszeréről vagy az azok mögött álló támadóról.
A CVE-2026-58704 mellett a Google a 2026. szeptemberi Pixel-frissítések részeként további 109 sebezhetőséget is javított. Ezek közül 88 jogosultságkiterjesztést, 10 információfelfedést, 9 távoli kódfuttatást, 2 pedig szolgáltatásmegtagadást (DoS) tehet lehetővé. A javított hibák között két magas súlyosságú, kernelkomponenseket érintő jogosultságkiterjesztési sérülékenység is található (CVE-2026-56914 és CVE-2026-58773). Emellett 46 kritikus súlyosságú sérülékenységet is kijavítottak különböző Pixel-komponensekben, köztük a BigOcean, a bootloader, az IP Multimedia Subsystem és a Trusted Execution Environment részeiben. Ezek jogosultságkiterjesztéshez és távoli kódfuttatáshoz vezethetnek.
A CISA 2026. szeptember 16-án felvette a CVE-2026-58704 sérülékenységet a Known Exploited Vulnerabilities (KEV) katalógusába. A CISA szerint a hiba lehetővé teszi a jogosultság-ellenőrzések megkerülését és a jogosultságok kiterjesztését. A CVE-2026-58704 zero-click támadásokban is kihasználható, vagyis a támadás elindításához nincs szükség felhasználói interakcióra. A hiba így a Pixel tulajdonosának közreműködése nélkül, észrevétlenül is kihasználható.
A Google a legújabb frissítés mielőbbi telepítését javasolja a felhasználóknak a Beállítások > Biztonság és adatvédelem menüpontban.