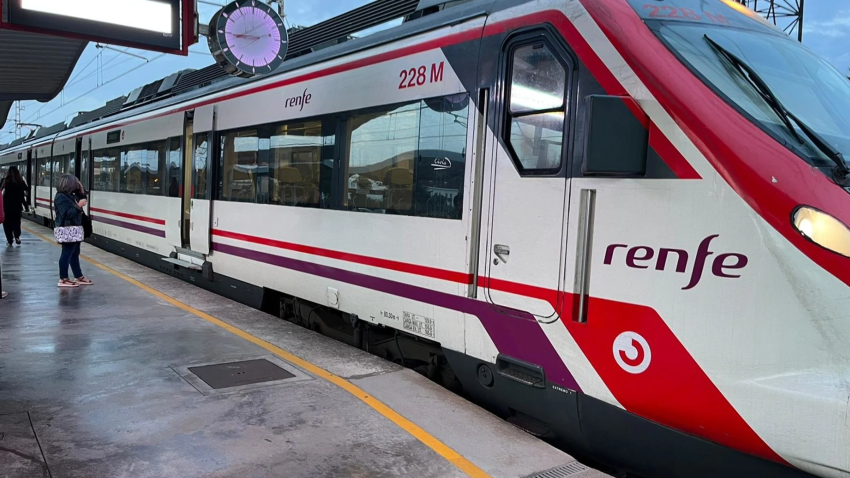
A Renfe spanyol állami vasúttársaság rendszereibe behatolás történt egy korábban kompromittálódott vasúti infrastruktúrakezelő vállalat, az Adif szerverei miatt, amelyekkel hálózati kapcsolatban álltak.
A támadók korlátozott számú nevekhez és e-mail címekhez fértek hozzá. Érzékenyebb adatok, mint például banki fizetési adatok vagy személyi azonosítók nem szivárogtak ki.
A Renfe azonnal alkalmazta az incidenskezelési protokollokat és elzárta az érintett környezeteket. Független szakértők bevonásával további intézkedéseket vezetett be.
A mostani incidenst heteken át tartó, folyamatos támadási kísérletek előzték meg, amelyeket a vállalat rendszere korábban sikeresen elhárított.
Az incidens átvizsgálása jelenleg is zajlik a hatóságok bevonásával, eddig nincs bizonyíték arra, hogy a megszerzett adatokat nyilvánosságra hozták volna. A támadás nem befolyásolja a vállalat alaptevékenységét, a vasúti szolgáltatás továbbra is zavartalanul üzemel.