


Az Európai Kiberbiztonsági Hónap (ECSM) az Európai Unió éves kiberbiztonsági tudatosságnövelő kezdeményezése, amely még 2012-ben indult az Európai Uniós Kiberbiztonsági Ügynökség, az ENISA, valamint az Európai Bizottság támogatásával, illetve az uniós tagállamok, állami intézmények, vállalatok, oktatási intézmények és más szervezetek részvételével. A program célja, hogy felhívja a figyelmet a tudatos internethasználatra és a digitális biztonság fontosságára.
A Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet a Kiberhónap egyik meghatározó magyarországi szakmai szereplőjeként minden évben igyekszik különböző szakmai konferenciákkal és egyéb megjelenésekkel, illetve különböző online is elérhető tudatosító tartalmakkal hozzájárulni a program sikerességéhez.
A különböző online csalási módszereket, védelmi intézkedéseket, illetve IT biztonsági tanácsokat az idei évben a felhasználók által már jól ismert hétköznapi közmondásokba csomagoltuk. A kiberhónap során közzétett tartalmaink célja, hogy a generációk alatt kialakult, és közismertté vált tudást átültessük a digitális életbe, így alapozva meg a felhasználókban egy szinte önálló, azonnal működésbe lépő védelmi faktort.
Sorozatunk második epizódjának jelmondata:
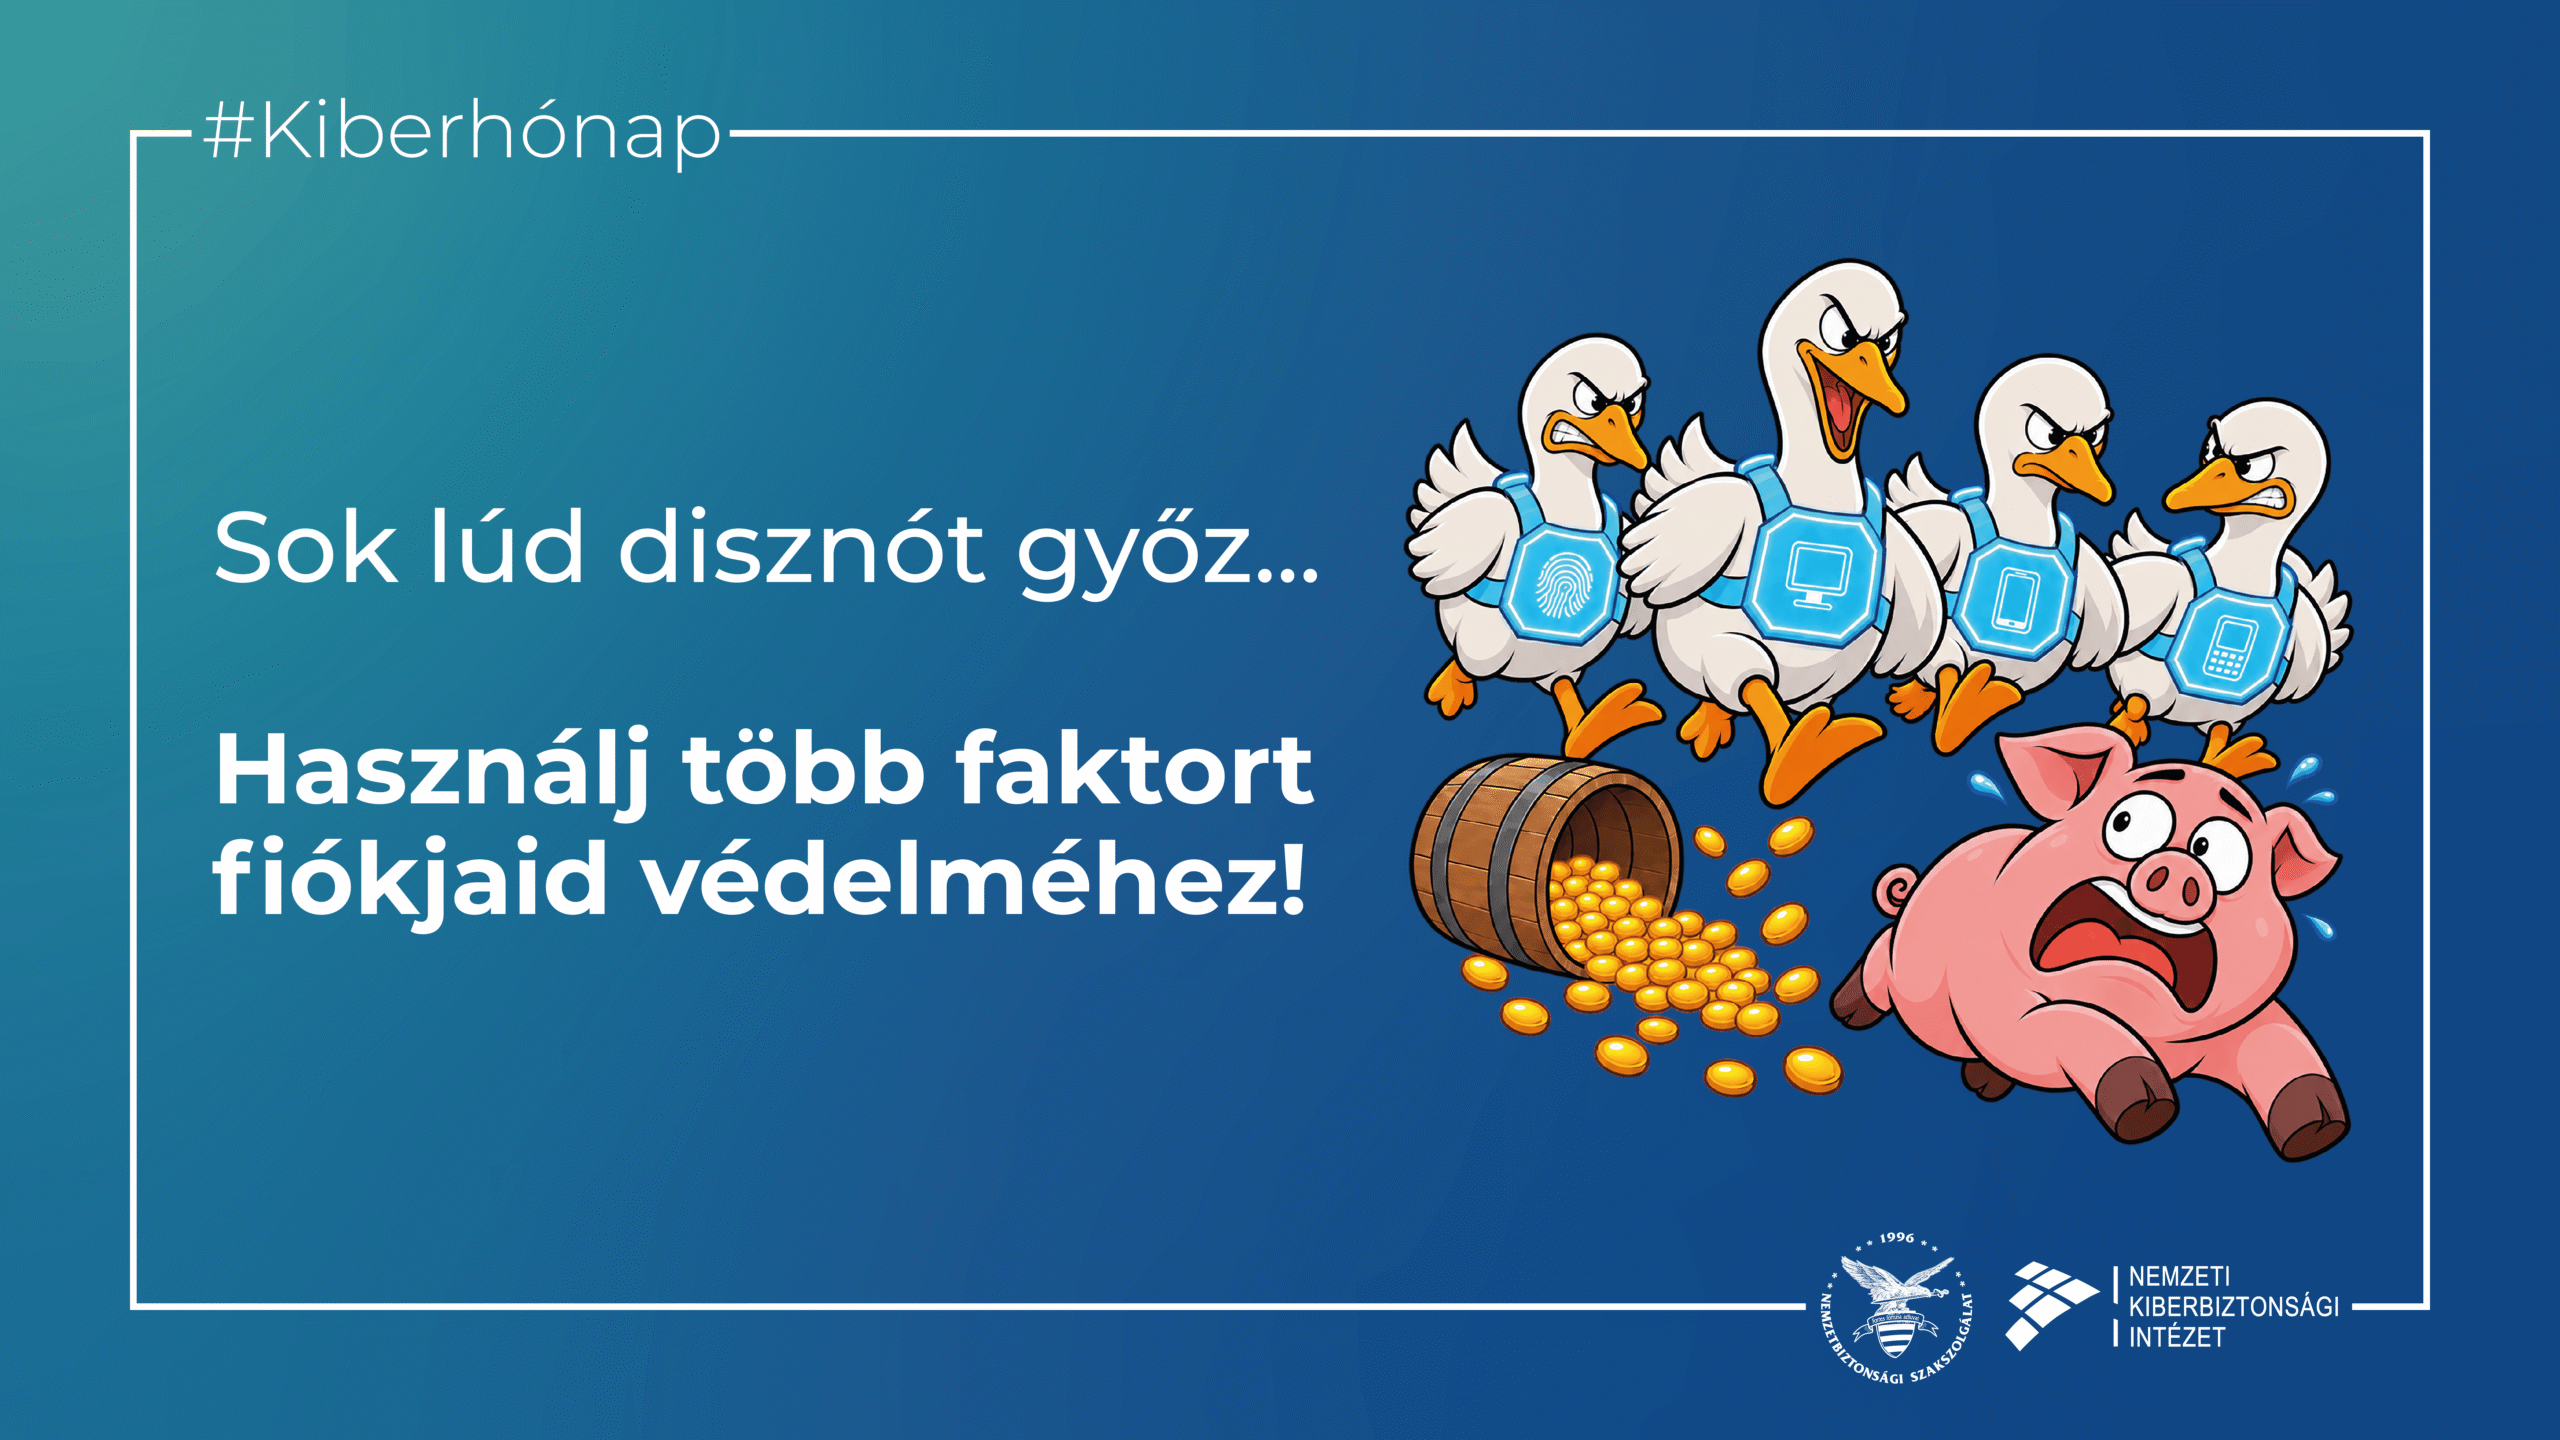
„Sok lúd disznót győz… Használj több faktort fiókjaid védelméhez!”
Az online fiókjaink védelmének egyik legfontosabb eszköze a többtényezős hitelesítés, vagyis az MFA (Multi-Factor Authentication). A módszer lényege, hogy a bejelentkezés során több, egymástól eltérő hitelesítési tényező igazolja a felhasználó személyazonosságát. Így egy kiszivárgott és/vagy rosszindulatú szereplők által megszerzett jelszó önmagában rendszerint kevés a fiókjainkhoz való hozzáféréshez.
A hitelesítés során alkalmazott tényezők többféle formában jelenhetnek meg: lehet például egy általunk ismert információ, jelszó vagy PIN-kód; egy birtokunkban lévő eszköz, például telefon, hitelesítő alkalmazás vagy biztonsági kulcs; továbbá valamilyen hozzánk köthető biometrikus jellemző, például ujjlenyomat vagy arcfelismerés is. Minél több, egymástól független védelmi réteg védi a fiókot, annál több akadályt kell leküzdenie egy támadónak, ha minket venne célba.
Kapcsoljuk be az MFA-t minden olyan profilunknál, ahol erre lehetőség van! Különösen fontos lehet ez az e-mail fiókok, közösségi média fiókok, pénzügyi szolgáltatások, felhőalapú tárhelyek és munkahelyi rendszerek esetében. Az e-mail fiók azért is érdemel kiemelt figyelmet, mivel számos más szolgáltatás jelszó-visszaállítása is ehhez köthető.
A “2FA jelentősége a kiberbiztonságban” című elemzésünkben részletesebben is bemutatjuk az MFA, illetve a kétfaktoros hitelesítés működését, valamint leggyakoribb típusait is.