


A Maersk beismerte, hogy egy általa felvásárolt vállalat rendszereibe behatolt egy rosszindulatú szereplő, és adatokat lopott el. A hétvége folyamán a WhiteArmor nevű ransomware csoport magára vállalta a támadást, és azzal fenyegetőzött, hogy közzé fog tenni nagyjából 100 GB adatot, amelyet állítólag a vállalat logisztikai és ellátási lánc-platformjáról szereztek meg. Az adatok nyilvánosságra hozatalának elkerülése érdekében 30 napon belül 5 millió amerikai dollárnak megfelelő összegű váltságdíj megfizetését követelik bitcoinban.
Az eset kivizsgálása jelenleg is folyamatban van, de a szállítmányozási vállalat közleménye szerint a jelenleg rendelkezésre álló adatok arra mutatnak, hogy érzékeny adat nem volt érintett a szivárgásban. Hozzátették azt is, hogy az eset nem okoz fennakadást a működésükben, így arra biztatják az ügyfeleiket, hogy továbbra is a szokásos módon foglaljanak és kezeljenek szállítmányokat a rendszerükön keresztül.
Mindezek ellenére a WhiteArmor közleménye szerint a 100 GB adatban szerepel közel 30 000 sofőr nyilvántartása, plaintext jelszavak, 33 SUPER_ADMIN felhasználó (ezek a legmagasabb jogosultsággal rendelkező felhasználók), aláírt kézbesítési igazolások és 14,44 millió készletnyilvántartási sor, amelyekhez megrendelések és előzetes szállítási értesítések tartoznak. Ezenfelül állításuk szerint rendelkeznek még 27 842 mobiltelefonos naplóbejegyzéssel, amelyhez telefonszámok, e-mail címek és IMEI számok is tartoznak.
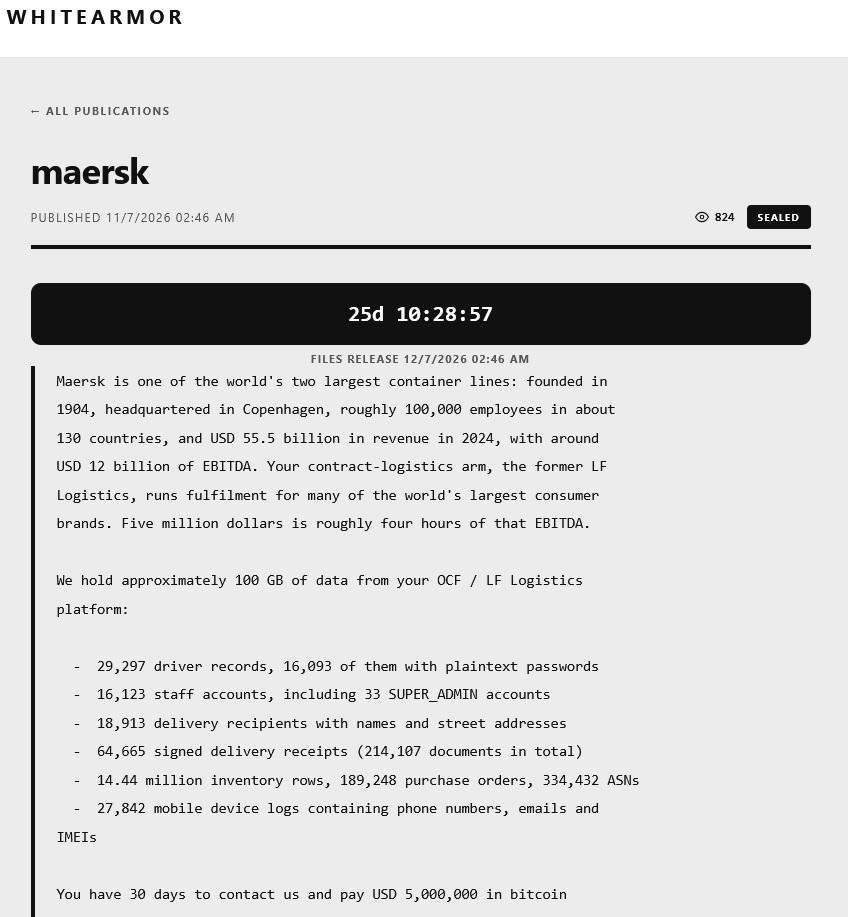
(A WhiteArmor bejegyzése a támadásról. Forrás: bleepingcomputer)