


Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2026. 09. 18. mobilbiztonság|sérülékenység

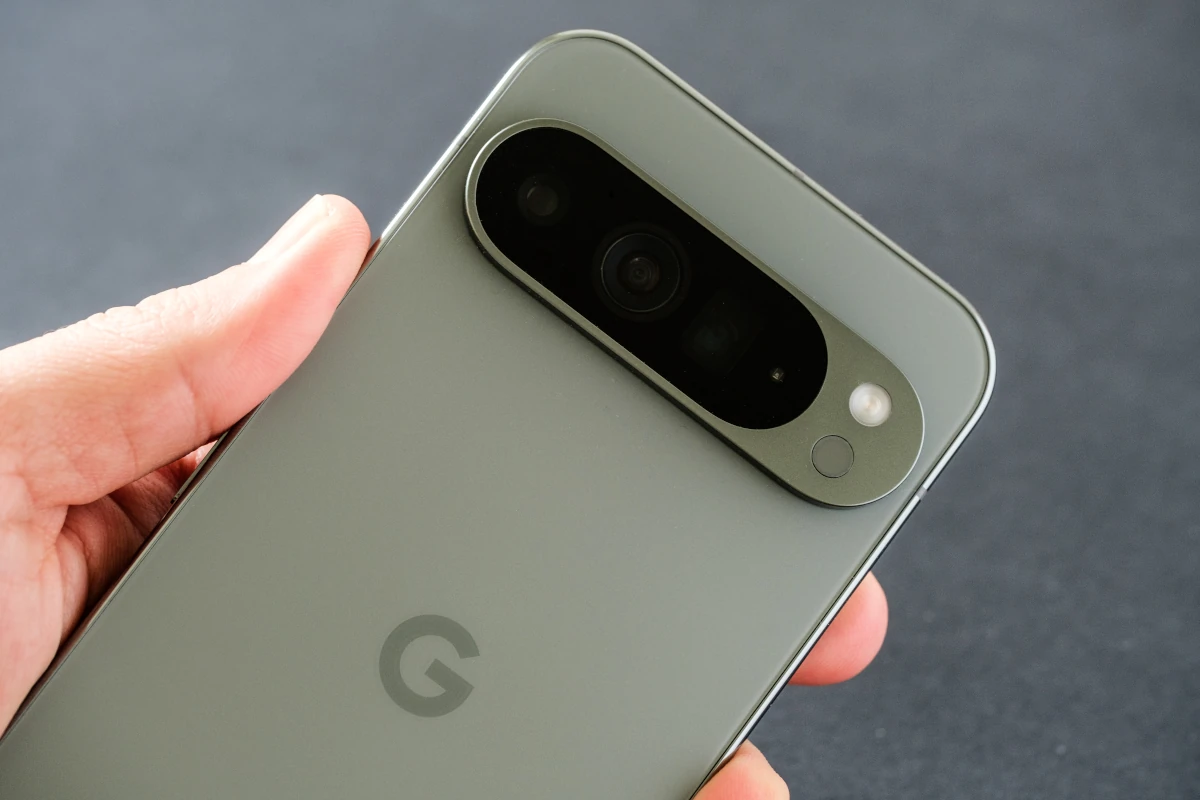
A Google javította a támadásokban kihasznált Pixel mobilmodem sérülékenységét

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
A Google javította a támadásokban kihasznált Pixel mobilmodem sérülékenységét

A Google olyan magas súlyosságú sérülékenységet javított a Pixel készülékek mobilmodemében, amelyet a vállalat szerint korlátozott, célzott támadások során aktívan kihasználhattak. A CVE-2026-58704 azonosítón nyomon követett sérülékenység (CVSS pontszáma: 8,0) jogosultságkiterjesztést tesz lehetővé.

A NIST National Vulnerability Database (NVD) leírása szerint a mobilmodem kódjában található logikai hiba miatt megkerülhetők bizonyos jogosultság-ellenőrzések. A sérülékenység távolról, közeli vagy szomszédos hálózati környezetből is kihasználható, és nincs szükség hozzá további kódvégrehajtási jogosultságokra vagy felhasználói közreműködésre. A Google ugyanakkor nem közölt részleteket a támadások módszeréről vagy az azok mögött álló támadóról.

A CVE-2026-58704 mellett a Google a 2026. szeptemberi Pixel-frissítések részeként további 109 sebezhetőséget is javított. Ezek közül 88 jogosultságkiterjesztést, 10 információfelfedést, 9 távoli kódfuttatást, 2 pedig szolgáltatásmegtagadást (DoS) tehet lehetővé. A javított hibák között két magas súlyosságú, kernelkomponenseket érintő jogosultságkiterjesztési sérülékenység is található (CVE-2026-56914 és CVE-2026-58773). Emellett 46 kritikus súlyosságú sérülékenységet is kijavítottak különböző Pixel-komponensekben, köztük a BigOcean, a bootloader, az IP Multimedia Subsystem és a Trusted Execution Environment részeiben. Ezek jogosultságkiterjesztéshez és távoli kódfuttatáshoz vezethetnek.

A CISA 2026. szeptember 16-án felvette a CVE-2026-58704 sérülékenységet a Known Exploited Vulnerabilities (KEV) katalógusába. A CISA szerint a hiba lehetővé teszi a jogosultság-ellenőrzések megkerülését és a jogosultságok kiterjesztését. A CVE-2026-58704 zero-click támadásokban is kihasználható, vagyis a támadás elindításához nincs szükség felhasználói interakcióra. A hiba így a Pixel tulajdonosának közreműködése nélkül, észrevétlenül is kihasználható.

A Google a legújabb frissítés mielőbbi telepítését javasolja a felhasználóknak a Beállítások > Biztonság és adatvédelem menüpontban.

(thehackernews.com)

Címkék

CISA CISA KEV DoS Googe Pixel sebezhetőség
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.