


Ugrás a fő tartalomra
Riasztás: Riasztás az NGINX kritikus sérülékenységeiről 2026. 11. 19.
Tájékoztatás: Tájékoztatás kritikus PHP-sebezhetőségek javításainak várható megjelenéséről 2026. 11. 19.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2024. 10. 24. sérülékenység

A hackerek a Roundcube Webmail sebezhetőségét használják ki

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
A hackerek a Roundcube Webmail sebezhetőségét használják ki

A támadók a Roundcube Webmail sebezhetőségét kihasználva céloztak meg kormányzati szerveket a Független Államok Közössége (FÁK) régióiban.

A Roundcube Webmail egy nyílt forráskódú, PHP alapú levelezőrendszer, amely támogatja a beépülő modulokat annak érdekében, hogy több funkcióval rendelkezzen. Mivel népszerű a kereskedelmi és kormányzati szervek körében, ezért gyakran válik a hackerek célpontjaivá.

A legfrissebb kihasznált sérülékenység a CVE-2024-37383 számú, közepes súlyosságú XSS (cross-site scripting) típusú biztonsági hiba, amely lehetővé teszi egy rosszindulatú JavaScript kód futtatását a Roundcube oldalon, ha a felhasználók megnyitják a támadó adathalász e-mailjét.

A támadás folyamata

A Positive Technologies jelentése szerint a hackerek egy látszólag tartalom nélküli „üres” e-mailt használnak, mely csak egy .DOC mellékletet tartalmaz.
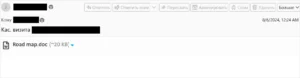
1. ábra E-mail küldve a célpontnak forrás: Positive Technologies


Az üzenetbe beágyazott payload egy base64 kódolású JavaScript kód, amelyet „href” értéknek álcáznak, mely a levelezőszerverből letölti a megtévesztésre szolgáló dokumentumot (Road map.doc).  Ezzel egyidejűleg egy jogosulatlan bejelentkezési űrlapot szúr be a HTML oldalba, hogy üzeneteket kérjen a levelezőszervertől. A felhasználó számára megjelenített HTML oldalhoz hozzáadásra kerül egy űrlap a rcmloginuser és a rcmloginpwd mezőkkel (a felhasználó bejelentkezési neve és jelszava a Roundcube klienshez).
A kutatók szerint a támadók a két mező manuális vagy automatikus kitöltésére várnak, hogy megkapják a célszemély fiókjának hitelesítő adatait. Ezután az adatokat egy távoli szerverre küldik a „libcdn[.]org” címen.
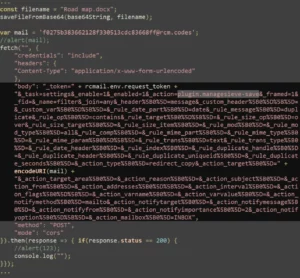
2. ábra Megkísérelték az adatok kiszűrését forrás: Positive Technologies


A CVE-2024-37383 a Roundcube 1.5.6-nál régebbi verzióit és az 1.6–1.6.6-ig terjedő verziókat érinti, ezért, azoknak a rendszergazdáknak, akik még mindig ezeket a verziókat használják ajánlott a lehető leghamarabb frissíteni. A sérülékenységet a Roundcube Webmail 1.5.7-es és 1.6.7-es verziójával kijavították, de ajánlott a legújabb elérhető verzióra frissíteni, ami a cikk készítésekor a 1.6.9 volt.

(bleepingcomputer.com)

Címkék

Roundcube XSS
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.