


Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2024. 05. 22. - Frissítve: 2024. 05. 30. szervezeti kiberbiztonság|zsarolóvírus

A LockBit áll a London Drugs-t ért ransomware támadás mögött

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
A LockBit áll a London Drugs-t ért ransomware támadás mögött

A LockBit ransomware banda azt állítja, hogy ők állnak az áprilisi, London Drugs kanadai gyógyszertárlánc elleni kibertámadás hátterében. Mivel a vállalattal a 25 millió dolláros váltságdíj kifizetéséről folytatott tárgyalások kudarcot vallottak, a Lockbit azzal fenyegetőzik, hogy az ellopott adatokat közzéteszi a darkweben.

A 2024. április 28-án történt kibertámadás arra kényszerítette a London Drugs-t, hogy Nyugat-Kanadában az összes kiskereskedelmi üzletét bezárja. A vállalat azt mondta, hogy nem találtak bizonyítékot arra, hogy az ügyfelek vagy az alkalmazottak adatai érintettek lennének a támadásban. A vizsgálatok során felkért kiberbiztonsági szakértők sem állapították meg azt, hogy az ügyfelek adatai, beleértve az egészségügyi adatok kompromittálódtak volna.

A London Drugs azóta újra megnyitotta az üzleteit, viszont a cég weboldala azóta sem működik és a következő hibaüzenetet jeleníti meg: „A szerver belső hibát észlelt, amely megakadályozta a kérés teljesítését.”
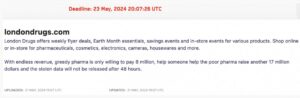
A London Drugs szerepel a LockBit zsaroló honlapján (forrás: BleepingComputer)

A ransomware banda még nem bizonyította, hogy fájlokat loptak a London Drugs szervereiről, csak azt állítják, hogy a váltságdíj kifizetéséről folytatott tárgyalások sikertelenek voltak. A vállalat kijelentette, hogy nem fogják és nem is tudják kifizetni a LockBit által kért váltságdíjat.

A nyomozás jelenlegi szakaszában még nincs konkrét információ a potenciálisan érintett munkavállalói személyes adatok jellegéről vagy mértékéről. A felülvizsgálat folyamatban van, de az incidens által okozott károk mértéke miatt ez még eltart egy ideig.

A LockBit ransomware felemelkedése és bukása

Az RaaS (ransomware-as-a-service) művelet először ABCD néven jelent meg 2019 szeptemberében, majd LockBit névre keresztelték át.

Megalakulása óta a LockBit számos kormányzati és nagy jelentőségű szervezet ellen vállalt támadást világszerte, beleértve a Boeinget, a Continental autóipari óriást, az olasz adóhivatalt, a Bank of America-t és a brit Royal Mail-t.

A bűnüldöző szervek 2024 februárjában az Operation Cronos néven ismert akció keretében lerombolták a LockBit infrastruktúráját, lefoglaltak 34 szervert, amelyek több mint 2500 visszafejtő kulcsot tartalmaztak. A becslések szerint a LockBit a világszerte elkövetett 7000 támadásból 500 millió és 1 milliárd dollár közötti összeget zsarolt ki 2022 június és 2024 február között.

A LockBit azonban továbbra is aktív, és magára vállalta a London Drugs-t ért kibertámadást.


(bleepingcomputer.com)


Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.