


Ugrás a fő tartalomra
Riasztás: Riasztás az NGINX kritikus sérülékenységeiről 2026. 11. 19.
Tájékoztatás: Tájékoztatás kritikus PHP-sebezhetőségek javításainak várható megjelenéséről 2026. 11. 19.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2024. 07. 11. sérülékenység|szervezeti kiberbiztonság

Az új típusú Blast-RADIUS támadás megkerüli a hitelesítést

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Az új típusú Blast-RADIUS támadás megkerüli a hitelesítést

A Blast-RADIUS, a széles körben használt RADIUS/UDP hálózati protokoll megkerülésével lehetővé teszi a támadóknak, hogy hálózatokat törjenek fel man-in-the-middle (közbeékelődéses) MD5 hash támadással.

A RADIUS (Remote Authentication Dial-In User Service) hitelesítő és engedélyező funkciót lát el vállalati és távközlési szolgáltató hálózatokon. Switchek, routerek és egyéb hálózati eszközök használják főként DSL (Digital Subscriber Line) és FTTH (Fiber to the Home), 802.1X és Wi-Fi, 2G és 3G mobil roaming, 5G DNN (Data Network Name), privát APN és VPN valamint a kritikus infrastruktúra hálózatoknál.

A Blast-RADIUS támadás egy új sérülékenységet (CVE-2024-3596) használ ki, ami az MD5 hash ütközés során lehetővé teszi a RADIUS forgalomhoz hozzáféréssel rendelkező támadók számára, hogy manipulálják a kiszolgáló válaszait és tetszőleges attribútumok hozzáadásával brute force támadások- és hitelesítő adatok megszerzése nélkül rendszergazdai jogosultságokat szerezzenek a RADIUS autentikációt használó eszközökön.

A RADIUS protokoll MD5 algoritmussal hashel kéréseket és válaszokat, amikor hitelesítést hajt végre egy eszközön. A kutatók PoC exploitja kiszámítja az MD5-tel kiválasztott prefix hash ütközését, amely egy érvényes „Access-Accept” válasz hamisításához szükséges a sikeres hitelesítés érdekében. Az így létrehozott MD5 hash ezután a man-in-the-middle támadással injektálható a hálózati kommunikációba, lehetővé téve a támadónak a bejelentkezést. Ez a művelet a kutatók szerint körülbelül 3 – 6 percet vesz igénybe, ami jóval több, mint ami a RADIUS-nak kell (30-60 másodperc), viszont egy jól felkészült támadó GPU-k, FPGA-k (Field Programmable Gate Arrays) vagy más modernebb és gyorsabb hardverek segítségével lerövidíthetik a folyamatot.
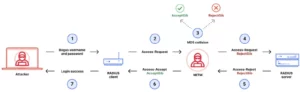
 

1. ábra Támadási folyamat – Blast-RADIUS támadási kutatócsoport (bleepingcomputer.com)


A támadás megelőzése érdekében a RADIUS hitelesítést használó eszközök gyártóinak és a rendszergazdáknak érdemes átnézni az ezzel kapcsolatos eljárásokat és útmutatásokat.

A támadás kivédése érdekében a hálózatüzemeltetők frissíthetik a RADIUS-t TLS-en keresztül, átválthatnak „multihop” RADIUS telepítésekre, és korlátozott hozzáférésű felügyeleti VLAN-ok vagy TLS/IPsec segítségével leválaszthatják a RADIUS forgalmat a közvetlen internet hozzáféréstől.


(bleepingcomputer.com)

Címkék

Man-in-the-Middle MD5 PoC exploit RADIUS
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.