


Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2025. 12. 11.

Dokumentumolvasó alkalmazásban terjed az Anatsa malware

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Dokumentumolvasó alkalmazásban terjed az Anatsa malware

Egy megtévesztő Android applikáció dokumentumolvasó és fájlkezelő alkalmazásnak kiadva magát terjeszti az Anatsa banki trójai vírust. A Zscaler ThreatLabz az ISTOQMAH által fejlesztett „Document Reader – File Manager” nevű programban fedezte fel a kártékony programot, amelyet már 50.000 alkalommal töltöttek le a Play Áruházból. Az alkalmazás oldala „all-in-one” megoldásként hirdeti a dokumentumok kezelésére.

Az Anatsa, másnéven TeaBot 2020-ban jelent meg, mint olyan Android banki kártevő szoftver, amely hitelesítő adatok lopására, billentyűzetfigyelésre és pénzügyi alkalmazásokat célzó csalárd tranzakciókra specializálódott. A legújabb verziók világszerte 831 intézetre terjedtek ki, és olyan régiókban is megjelent, mint Németország és Dél-Korea, illetve kriptovalutákkal foglalkozó platformok. A trójai továbbá fejlett elkerülési taktikákat alkalmaz, mint például futásidejű DES-dekódolás vagy eszközmodell-ellenőrzések az emulátorok potenciális kijátszására.

Ebben az esetben a dropper alkalmazás egy ártalmatlan eszköznek tűnik, ámde telepítés után letölti a háttérben az Anatsa payloadot, amelyet frissítésnek álcázva egy C2 szerverről szerez be, így megkerülve a Play Áruház védelmét is. Aktiválódás után a trójai hozzáférési engedélyeket kér, hogy automatikusan veszélyes jogosultságokat adjon meg, mint például „SYSTEM_ALERT_WINDOW” és „READ_SMS”, majd felismerés után az adott banki szolgáltatóra szabott adathalász oldalakat jelenít meg. Az Anatsa gyakran használ ilyen típusú programokat, kihasználva a felhasználók bizalmát a segédprogramok iránt.
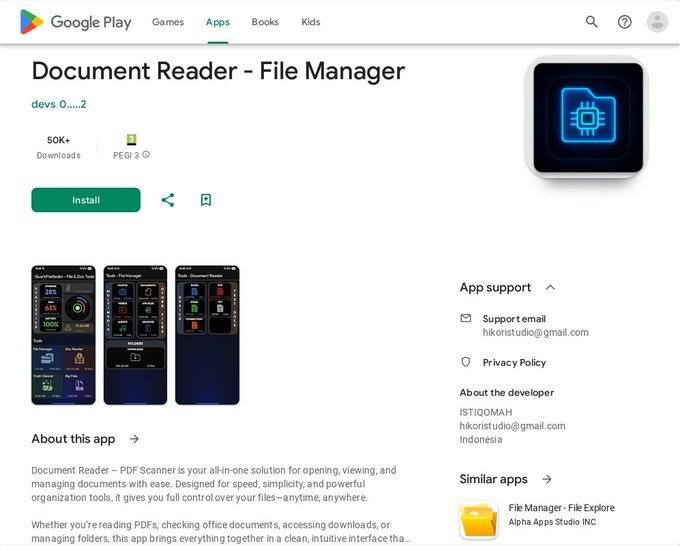
(A trójait terjesztő program Play Áruház oldala
Forrás:
cybersecuritynews.com)

A ThreatLabz állítása szerint a Google Playről mostanában 77 rosszindulatú alkalmazást távolítottak el, amelyek összesen 19 millió letöltést számolnak jelenleg.
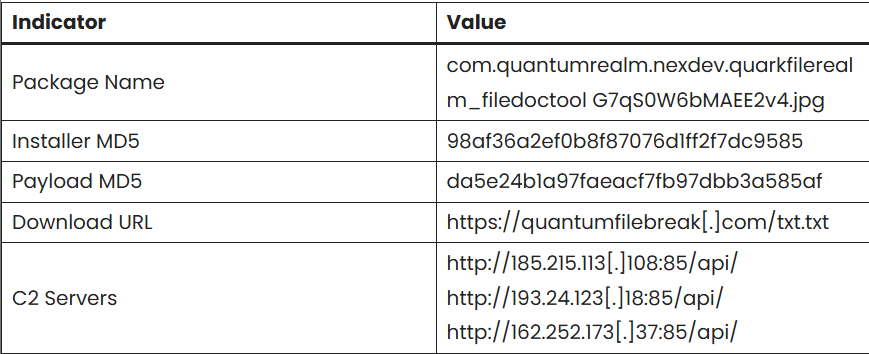
(A támadás indikátorai
Forrás:
cybersecuritynews.com)
 

(cybersecuritynews.com)

Címkék

Anatsa Android banki csalás TeaBot trójai
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.