


Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2022. 09. 20.

Feltörték az Ubert

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Feltörték az Ubert

Kibertámadás érte az Ubert, egy állítólag 18 éves hacker letöltötte a cég HackerOne-os sebezhetőségi jelentéseit, és képernyőmentéseket osztott meg a vállalat belső rendszereiről, levelezőrendszer vezérlőpultjáról és Slack szerveréről.

Elsőként a The New York Times számolt be az esetről. A lap információi szerint a támadó social engineering technikával megszerezte egy Uber alkalmazott jelszavát, majd ennek segítségével segítségével férhetett hozzá a vállalat belső rendszereihez. A támadó azt állította, hogy a támadás részeként az Uber adatbázisaihoz és forráskódjához is hozzáférhetett.

Mivel a kérdéses Uber-fiók többfaktoros hitelesítéssel volt védve, a támadó állítólag MFA (Multifactor Authentication) Fatigue támadást alkalmazott, és az Uber informatikai ügyfélszolgálatának adta ki magát, hogy meggyőzze az alkalmazottat az MFA-kérés elfogadásáról.

MFA Fatigue támadásokról akkor beszélünk, amikor a fenyegetési szereplő kétfaktoros kérésekkel árasztja el a célpont eszközét, amíg az áldozat végül el nem fogadja az értesítést, véletlenül rákoppintva például a mobilkészülék képernyőjén, vagy azért mert egész egyszerűen megunja a sok üzenetet.
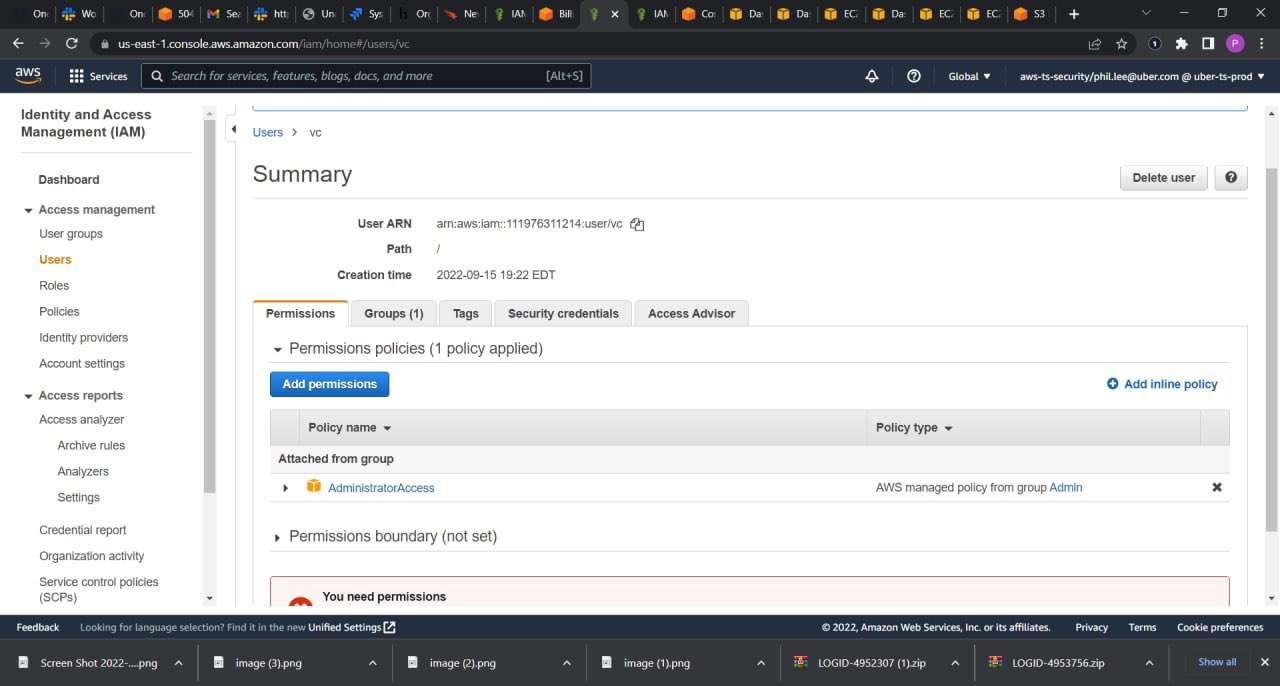
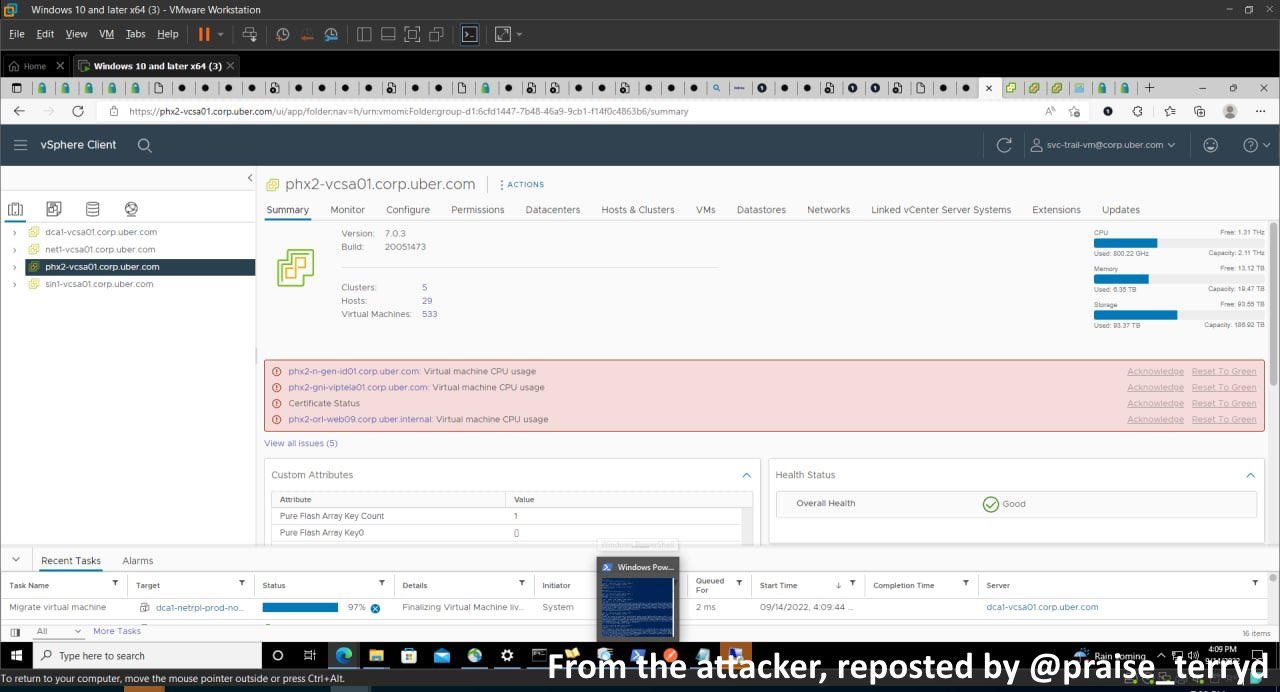
A hacker által megosztott képernyőképeken látszik, hogy teljes hozzáférést nyert számos kritikus Uber IT-rendszerhez, köztük a vállalat biztonsági szoftveréhez és a Windows tartományhoz. A hacker által elért egyéb rendszerek közé tartozik a vállalat Amazon Web Services konzolja, a VMware vSphere/ESXi virtuális gépek, valamint az Uber e-mail fiókok kezelésére szolgáló Google Workspace admin vezérlőpultja.
A hacker által megosztott képernyőkép. Forrás: Twitter

A hacker behatolt az Uber Slack szerverére is, amelyet arra használt, hogy üzeneteket küldjön az alkalmazottaknak, amelyekben azt állította, hogy a vállalatot feltörték. Az Uber Slackről készült képernyőmentések azonban azt mutatják, hogy ezeket a bejelentéseket először mémekkel és viccekkel fogadták, mivel az alkalmazottak nem hitték el, hogy tényleges kibertámadás történt.

A BleepingComputer egy forrástól azt is megtudta, hogy a támadó letöltötte az összes sebezhetőségi jelentést az Uber bug bounty programjából, mielőtt elvesztette volna a hozzáférést. Ez valószínűleg olyan sebezhetőségi jelentéseket is tartalmaz, amelyeket még nem javítottak ki, ami komoly biztonsági kockázatot jelent az Uber számára.

Az Uber közleményben közölte, hogy az FBI-jal, az igazságügyi minisztériummal és több vezető digitális törvényszéki céggel együttműködve dolgozik a nyomozáson.

(bleepingcomputer.com)

Címkék

hack HackerOne incidens kibertámadás Uber
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.