


Ugrás a fő tartalomra
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2026. 05. 19. etikus hackelés

Rekordösszeg a Pwn2Own Berlin 2026-on: 47 zero-day hibáért 1,3 millió dollár járt

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Rekordösszeg a Pwn2Own Berlin 2026-on: 47 zero-day hibáért 1,3 millió dollár járt

Ismét megrendezésre került a Pwn2Own Berlin kiberbiztonsági verseny, ahol ezúttal is biztonsági kutatók mérhették össze tudásukat valós rendszerek feltörésén keresztül.

A háromnapos esemény végére a résztvevők összesen több mint 1,29 millió dollár jutalmat vihettek haza, miután 47 zero-day sérülékenységet sikerült kihasználniuk.

A verseny az OffensiveCon konferencián zajlott május 14. és 16. között, és kifejezetten modern, vállalati környezetben használt technológiákra fókuszált – többek között böngészőkre, szerverekre, virtualizációs és felhőalapú rendszerekre, valamint mesterséges intelligenciára.

Az idei évet a DEVCORE nevezetű csapata nyerte, 50,5 „Master of Pwn” ponttal és 505 000 dollár jutalommal a háromnapos verseny során. A sikeres támadásaik többek között a Microsoft SharePointot, a Microsoft Exchange-et, a Microsoft Edge-et és a Windows 11-et is érintették.
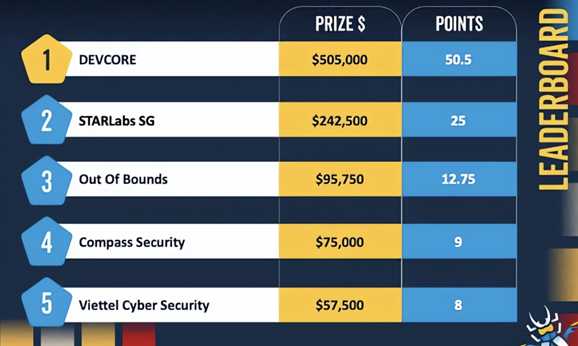
1. ábra Pwn2Own Berlin 2026 eredménytábla

A verseny legmagasabb jutalmát, 200 000 dollárt Cheng-Da Tsai (más néven Orange Tsai) szerezte, aki a DEVCORE csapat tagja, miután három hibát összefűzve sikerült távoli kódfuttatást elérnie SYSTEM jogosultságokkal a Microsoft Exchange rendszeren. Az első napon további 175 000 dollárt szerzett Microsoft Edge sandbox környezetének megkerüléséért, amit négy logikai hiba összekapcsolásával sikerült végrehajtania. A Windows 11-et ezen a napon három külön alkalommal is sikeresen feltörték.

A verseny második napján a hackerek egy újabb Windows 11-es helyi jogosultságemelési sérülékenységet is bemutattak, valamint root szintű jogosultságemelést tettek lehetővé a Red Hat Enterprise Linux for Workstations rendszeren. Több mesterséges intelligencián alapuló kódolási agentben is találtak és kihasználtak zero-day hibákat.

A zárónapon a résztvevők ismét Windows 11 és Enterprise Linux for Workstations rendszereken értek el sikeres támadásokat, illetve egy memóriakezelési sérülékenységet kihasználva sikerült kompromittálniuk a VMware ESXi rendszert.

A Pwn2Own Berlin 2026 lezárulta után a gyártóknak 90 nap áll rendelkezésükre, hogy kijavítsák azokat a biztonsági hibákat, amelyeket a résztvevők feltártak, mielőtt a Trend Micro Zero Day Initiative (ZDI) nyilvánosan közzéteszi a sérülékenységek részleteit.

(bleepingcomputer.com)

Címkék

hacker csoport hackerverseny kiberbiztonsági verseny Microsoft Edge Microsoft Exchange Microsoft SharePoint Pwn2Own Windows 11 zero day
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.