



A támadók kompromittálták a Microsoft hivatalos Agent Framework Python-csomagját, és annak két rosszindulatú változatát tették közzé a PyPI felületén. A céljuk az volt, hogy megszerezzék a fejlesztők rendszerein tárolt, felhőszolgáltatásokhoz tartozó hitelesítő adatokat és egyéb érzékeny információkat. A szoftver egyébként egy nyílt forráskódú eszköz AI ágensek létrehozására és munkafolyamatokban való koordinálására szolgál, nagyjából havi 200.000 letöltéssel.
A november 17-én publikált 1.26.1 és az 1.26.2 verziók hitelesítő adatok ellopására szolgáló kártékony kódot tartalmaztak, amely az érintett környezetekben a Python szokásos indításakor automatikusan lefutott, még akkor is, ha az adott csomagot a program még nem töltötte be. Mindkét verzió a legitim agent-framework-core 1.26.0 csomagra épült, így a keretrendszer látszólag zavartalanul folytatta működését, miközben a kártékony kód lefuthatott a háttérben.
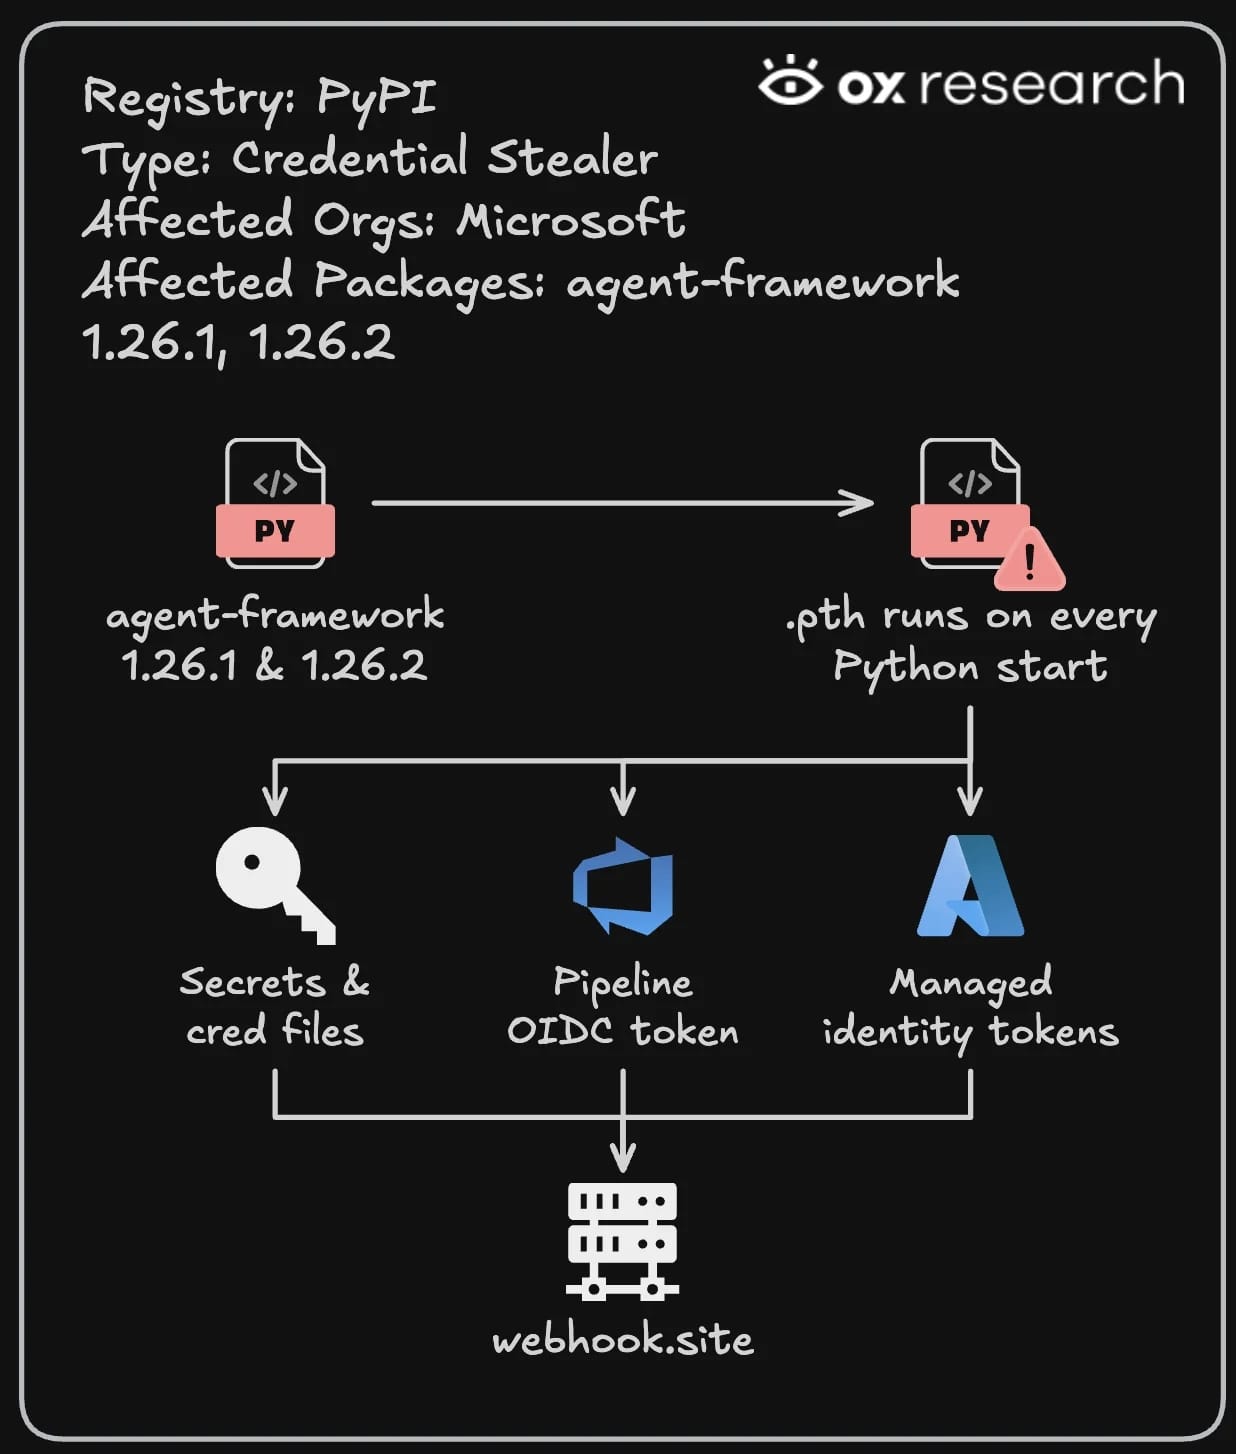
(Az OX Security ábrázolása támadásról. Forrás: bleepingcomputer.com)
A kártékony kód a Python indításakor automatikusan lefutott, és a háttérben érzékeny adatokat gyűjtött. Elsősorban az Azure, AWS, GitHub, Docker, Hugging Face és OpenAI szolgáltatásokhoz tartozó adatokat vették célba, de megpróbáltak felhőalapú tokeneket is megszerezni, az összegyűjtött adathalmazt pedig egy, a támadók által felügyelt szerverre továbbították.
A PyPI mindkét verziót rövid időn belül karanténba helyezte, azonban a támadók az első verzió eltűnését követő mindössze 2 percen belül újabb verziót is közzétettek. Egyelőre nem tudni, hogyan szereztek jogosultságot a csomagok módosítására, mindenesetre az érintett fejlesztőknek javasolt a kompromittált környezetek elkülönítése, biztonságos forrásból való újratelepítése, valamint az esetlegesen kiszivárgott hitelesítő adatok haladéktalan cseréje.