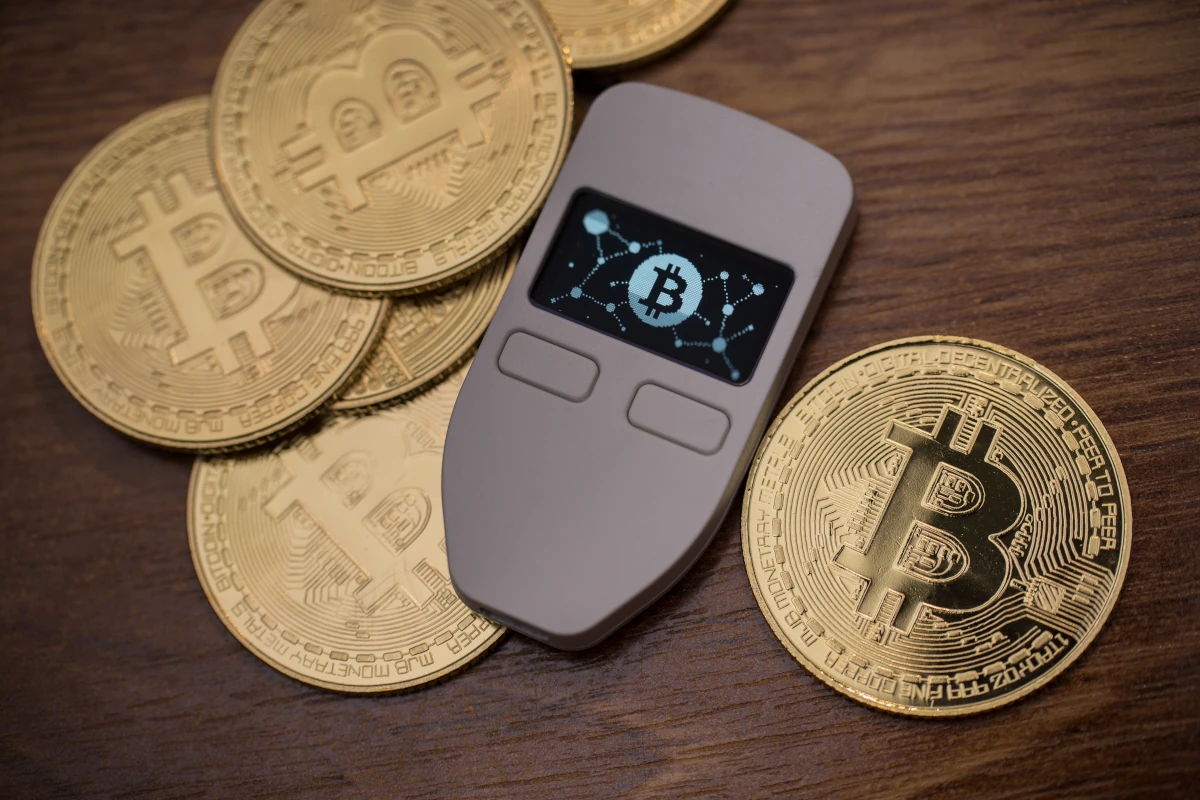
A hardveres kriptotárcákat gyártó Trezor újabb adatbiztonsági incidensre figyelmeztette ügyfeleit. A vállalat hírleveleinek kiküldésére használt Brevo marketingtechnológiai szolgáltatót kibertámadás érte, amelynek során a támadók 138 Brevo-fiókhoz fértek hozzá. Ezeket a hozzáféréseket mintegy 347 ezer, Trezor-ügyfeleknek címzett adathalász e-mail kiküldésére használták fel.
Az üzenetek a Trezor nevében érkeztek, és egy rosszindulatú linket tartalmaztak. A hivatkozás egy olyan alkalmazás letöltésére irányította a felhasználót, amely a tárca biztonsági mentéséhez tartozó jelszót kérte. A támadók ennek megszerzésével hozzáférhetnek az érintett kriptovalutájához.
A Brevo szerint az incidens hátterében egy olyan hiba állt, amely miatt a támadók hozzáférése nem volt megfelelően korlátozva. A vállalat szerint a támadók egy olyan sérülékenységet használtak ki, amely miatt a hozzáférésük „nem volt megfelelően korlátozva”. A hozzáférést a rendszer tévesen minden olyan szervezet számára engedélyezte, amelyhez a támadók fiókjai hozzáférhettek.
A Trezor hangsúlyozta, hogy saját termékei, hardvertárcái és fiókrendszere nem érintett az incidensben. Az eset ugyanakkor rámutat arra a kockázatra, amelyet a külső szolgáltatók kompromittálása jelent, a támadók olyan partnereknél tárolt ügyféladatokat is megszerezhetnek, amelyek a vállalat működéséhez szükséges szolgáltatásokat biztosítják.
Néhány héten belül ez már a második Trezort érintő incidens. Augusztusban a vállalat egyik szállítási partnere, a ShipMonk kompromittálódott, amelynek következtében legalább 81 ezer ügyfél neve, telefonszáma, e-mail-címe és postai címe került veszélybe.
A Trezor szerint az e-mail-címeket a jövőben újabb adathalász támadásokhoz is felhasználhatják, ezért a vállalat felülvizsgálja beszállítói és szolgáltatói kapcsolatait.