


Ugrás a fő tartalomra
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2026. 09. 07. - Frissítve: 2026. 09. 08. sérülékenység

Új zero-day a láthatáron: a Magento és Adobe Commerce webáruházak vannak veszélyben

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Új zero-day a láthatáron: a Magento és Adobe Commerce webáruházak vannak veszélyben

Egy StyleSmuggler névre keresztelt nulladik napi sérülékenységet használnak a csalók a Magento és Adobe Commerce alapú webáruházak ellen. A Sansec állítása szerint a támadások szeptember 4-én kezdődtek, és a hiba sikeres kihasználásához még bejelentkezésre sincs szükség. A sérülékenység segítségével a csalók távoli kódot futtathatnak a webshop szerverén, és lehetőséget nyújt arra is, hogy egy tartós backdoort telepítsenek. A Sansec további vizsgálatai alapján több jelenlegi Magento-verzió, köztük a 2.4.7, 2.4.8 és a 2.4.9 is érintett lehet. Mostanra már valódi webáruházaknál is bizonyítottak sikeres támadásokat.

A támadás egyik árulkodó jele lehet egy hibásan generált Magento fizetési értesítő, azaz „Payment Transaction Failed Reminder” tárgyú e-mail megjelenése – a rosszindulatú kód futtatásához azonban az üzenetet nem kell megnyitni, sok esetben a támadás már az e-mail Magento általi előállításakor megtörténhet.
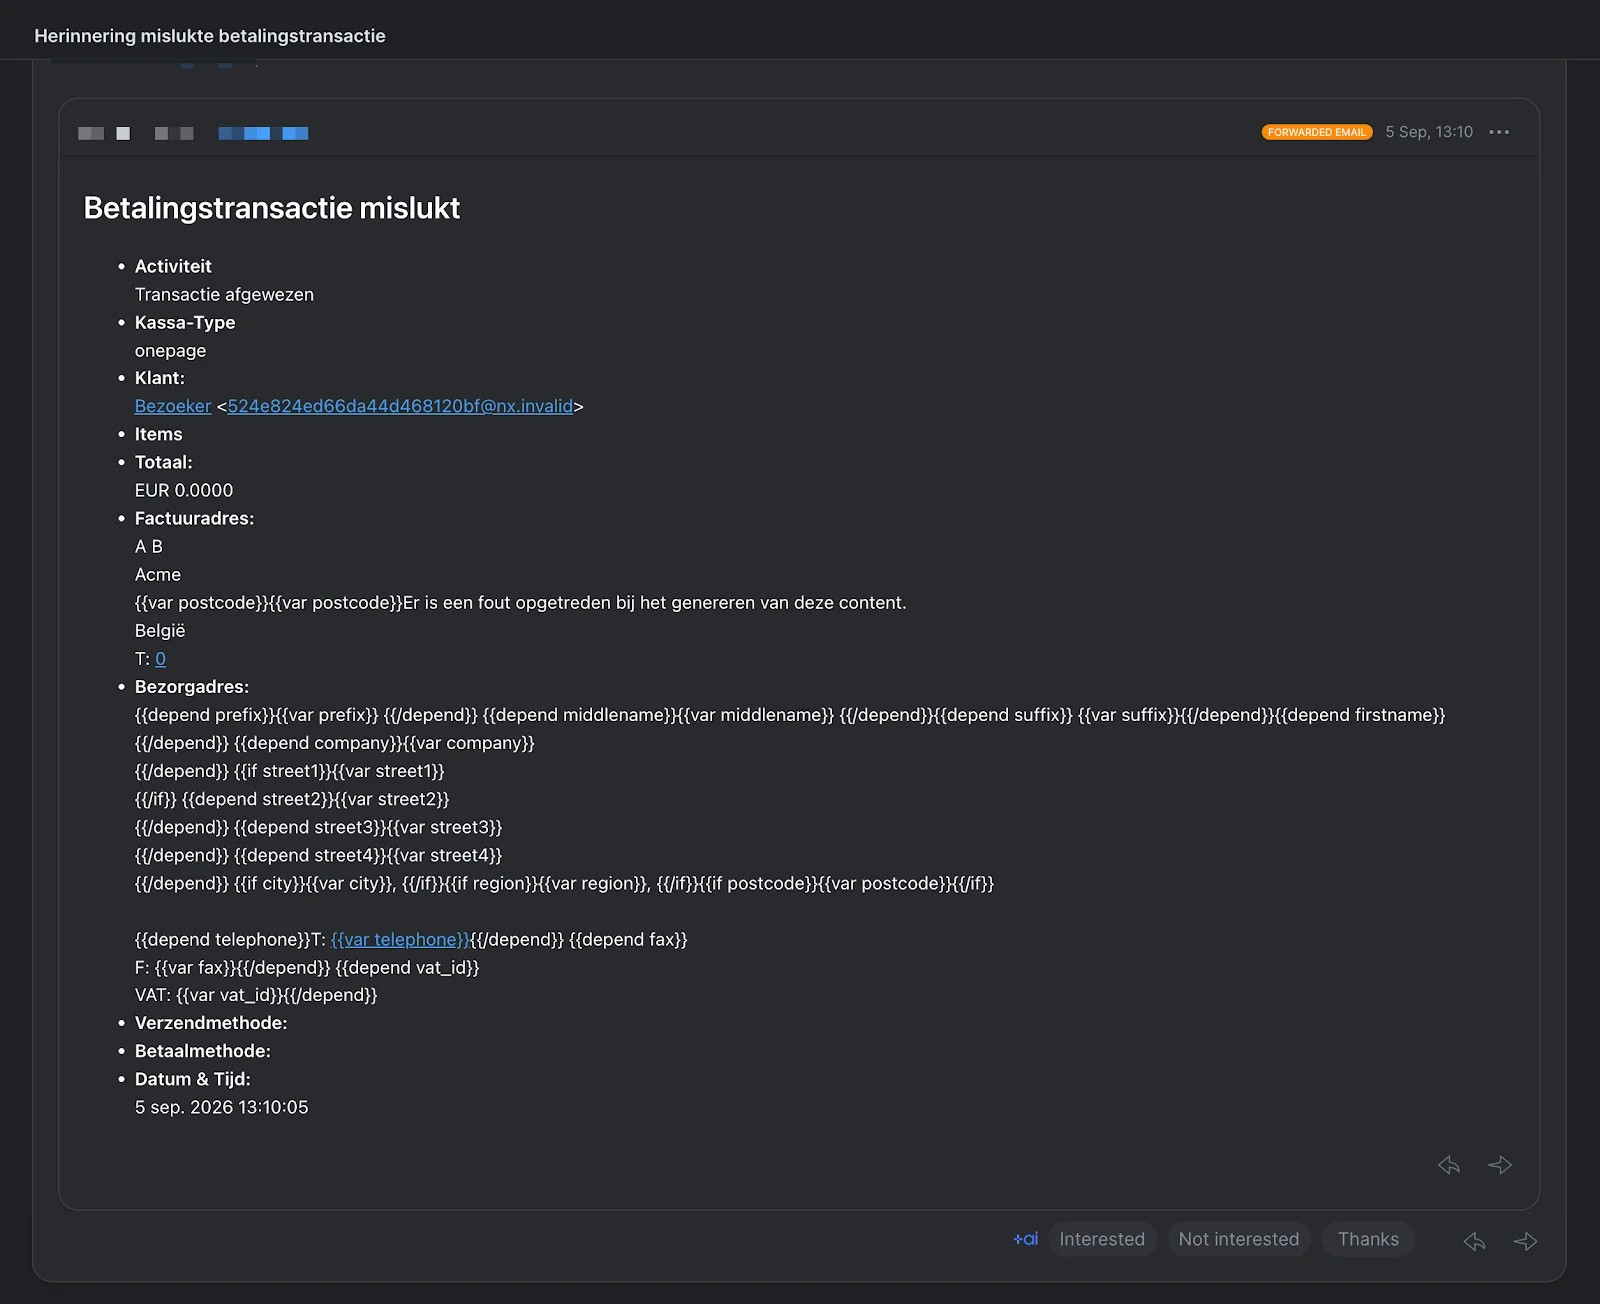
(A holland Disrex technológiai vállalathoz beérkezett hibás e-mail. Forrás: Disrex)

Szeptember 6-ig az Adobe még nem publikált biztonsági figyelmeztetést, CVE-azonosítót, javítást vagy ideiglenes megoldást. A Sansec átmeneti védekezésként – ahol ez megoldható – a GraphQL ideiglenes letiltását javasolja, valamint az érintett rendszerek mielőbbi átvizsgálását. Az Adobe következő tervezett biztonsági frissítése 2026. szeptember 8-án várható.

FRISSÍTVE 2026. 09. 08.

A hibát CVE-2026-75650 azonosítóval látták el, súlyossági besorolása pedig elérte a maximális, 10,0-s CVSS értéket. Az Adobe szeptember 7-én sürgősségi javítást (VULN-39341) adott ki az érintett Magento és Adobe Commerce verziókhoz. A szakértők a javítás mielőbbi telepítését, valamint az érintett titkosítási kulcsok és hozzáférési adatok cseréjét is javasolják.

(thehackernews.com)

(sansec.io)

Címkék

Adobe Magento zero day
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.