


Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2023. 05. 08.

Újabb 2FA kódokat lopó androidos kártevőt fedeztek fel

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Újabb 2FA kódokat lopó androidos kártevőt fedeztek fel

FluHorse névre keresztelték azt a hivatalos alkalmazásokat meghamisító rosszindulatú androidos kártevőt, amelyet a Check Point Research fedezett fel, és amellyel 2022. május óta vesznek célba kelet-ázsiai felhasználókat.

A kártevőt e-mailben terjesztik azzal a céllal, hogy ellopja a felhasználók hitelesítő – beleértve a kétfaktoros azonosításhoz szükséges kódjait –, valamint hitelkártya adatait. A támadások során egy adathalász e-mailben szólítják fel a felhasználókat, hogy azonnal intézkedjenek a fizetési problémák megoldása érdekében, és kattintsanak az e-mailben kapott linkre.

A levélben küldött hivatkozás egy, a rosszindulatú android alkalmazás APK-jának letöltőoldalára irányítja át az áldozatokat. Az itt letölthető alkalmazás látszólag egy tajvani díjbeszedő app (ETC) vagy egy vietnámi banki alkalmazás (VPBank Neo), de a Check Point egy harmadik, közlekedési alkalmazás hamisított verziójában is felfedezte a kártevőt. Mindhárom rosszindulatú alkalmazás esetén az appok SMS-hozzáférést kérnek a telepítéskor, viszont a felhasználói felületeken kívül nem sok funkciót képesek ellátni az eredeti a verziókhoz képest, csupán betöltenek néhány ablakot, amik rögzítik a felhasználók adatait. Miután sikeresen rögzítésre kerültek a hitelesítő- és hitelkártya adatok, az alkalmazás 10 percig a „Rendszer elfoglalt.” üzenetet jelenítik meg, ami amellett, hogy így valósághűnek tűnik a feldolgozási folyamat, kellő időt biztosít a támadóknak a 2FA kódok elfogására és az adatok ellopására.
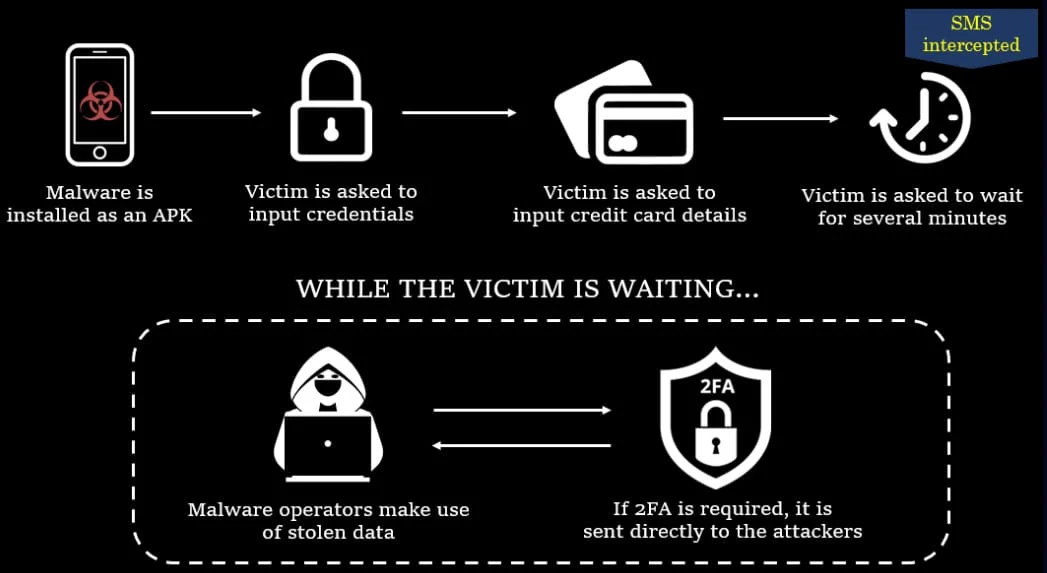
A kép forrása: BleepingComputer

A Check Point elmondása szerint a FluHorse kampány egy jelenleg is folyamatban lévő aktív fenyegetés, ami azt jelenti, hogy hónapról-hónapra jelennek meg új rosszindulatú androidos alkalmazások.

(bleepingcomputer.com)


Címkék

2FA adatlopó Android káros alkalmazás
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.