


Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2025. 04. 02. szervezeti kiberbiztonság

A Microsoft válasza a CrowdStrike incidensre

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
A Microsoft válasza a CrowdStrike incidensre

A Microsoft nemrégiben bejelentett egy új Windows 11 funkciót, a Quick Machine Recovery-t, amely a rendszerindítási hibák és problémás illesztőprogramok gyors, távoli javítását teszi majd lehetővé. A Quick Machine Recovery a Windows Resiliency Initiative részeként jött létre, amely a rendszerhibák felismerésére, diagnosztizálására és kijavítására összpontosít.

Rendszerhiba esetén előfordulhat, hogy az eszköz nem tud elindulni, és a felhasználó a Windows helyreállítási környezetébe kerül. Ilyenkor gyakran hosszú ideig tart a problémák kezelése, mivel az IT csapatok csak manuálisan tudják az ezközt helyreállítani. A Quick Machine Recovery célja, hogy gyorsan és automatikusan megoldja ezeket a problémákat. Amikor egy illesztőprogram vagy konfigurációs hiba megakadályozza a rendszer indítását, az operációs rendszer automatikusan elindítja a Windows helyreállítási környezetet, és aktiválja a Quick Machine Recovery eszközt. Az eszköz kapcsolódik az internethez és adatokat küld a Microsoft szerverére, amely alapján távolról alkalmazhatók a javítások. A leggyakoribb beavatkozások közé tartozik a hibás illesztőprogramok eltávolítása vagy konfigurációs beállítások módosítása.

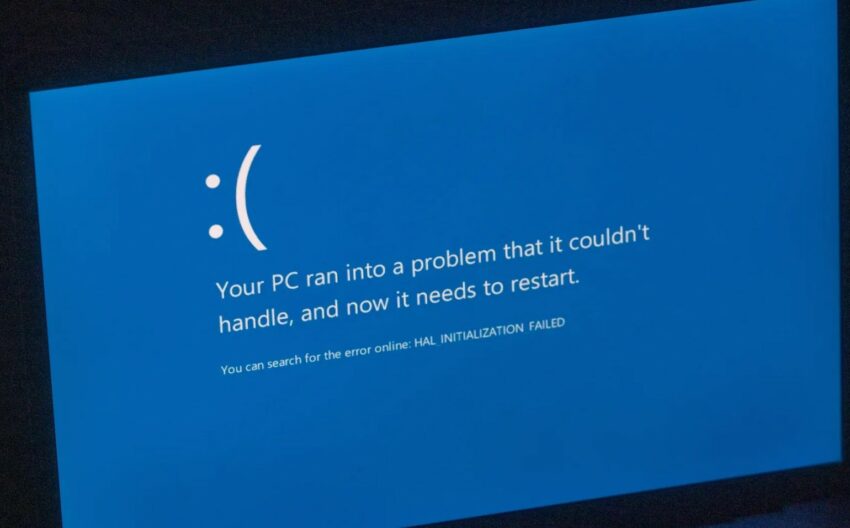
Az új eszköz a 2024 júliusában történt CrowdStrike incidensre adott válasz. A CrowdStrike biztonsági cég frissítése hibát tartalmazott, amely világszerte több millió Windows eszközsikeres indítását akadályozta meg, kék képernyőt okozva, („kék halál”) majd az érintett eszközök újraindítási ciklusokban ragadtak. A helyzet gyorsan válságossá vált, mivel a Windows adminisztrátorok kénytelenek voltak manuálisan törölni a problémás illesztőprogramot, hogy visszaállítsák a rendszert. A Quick Machine Recovery eszközzel a Microsoft gyorsabban reagálhatott volna, távolról eltávolítva a hibás frissítést, és gyorsan helyreállítva a rendszereket.

A Quick Machine Recovery funkció a Windows 11 Home verziókban alapértelmezetté válik, míg a Windows 11 Pro és Enterprise kiadásokban testreszabható lesz. Az eszközt az adminisztrátorok a RemoteRemedation CSP segítségével konfigurálhatják, vagy közvetlenül az eszközön, a reagentc.exe használatával. A hálózati hitelesítési adatok előre beállíthatók, hogy megkönnyítsék a javítások telepítését, és beállítható, hogy milyen gyakran próbáljanak a problémás eszközök kapcsolódni a Microsoft szerveréhez a hibaelhárításhoz.

(bleepingcomputer.com)

Címkék

CrowdStrike Microsoft Quick Machine Recovery rendszerhiba Windows Resiliency Initiative
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.