


Tartalom
Jelentősebb támadások és kampányok
Infrastruktúra és ökoszisztéma
A támadó bemutatása
A ByteToBreach név vélhetően egy embert takarhat, aki egy pénzügyileg motivált, technikailag képzett fenyegető szereplő. Dokumentációk alapján legalább 2025 júniusa óta aktív, és elsősorban adatszivárgásokat, hozzáféréseket és zsaroló kampányokat értékesít különböző underground fórumokon. Számos, egymástól független CTI szolgáltató azonosította, amelyek konzisztensen globális hatókörű data leak operator és ransomware‑szereplőként írják le.
| Fenyegetettségi csoport típusa | Pénzügyileg motivált kiberbűnöző, adatszivárogtató és zsaroló operátor |
| Célzott szektorok | Kormányzati és kvázi‑kormányzati intézmények, bankok, távközlés, felhő‑ és hosting‑szolgáltatók, oktatás, egészségügy |
| Megnevezés | ByteToBreach / bytetobreach – egyetlen persona több platformon |
| Alternatív megnevezés | Telegram: @ByteToBreach, @ByteToBreach33; régi alias: “inesslopez” |
| Eredet | Algéria, Orán A KELA magas bizalmi szinttel Zakaria Mahdjoubként azonosítja |
| Motiváció | Pénzügyi haszonszerzés (adat‑, hozzáférésértékesítés, zsarolás), Személyes reputáció építés |
| Elsődleges célrégiók | Nyugat‑Európa, Kelet‑Európa, Dél‑kelet‑Ázsia, Afrika, Japán, USA |
| Használt technikák | Ismert sebezhetőségek kihasználása internet‑felől elérhető rendszerekben, infostealer/hitelesítő adatok újrahasznosítása, brute force, rossz konfigurációk kihasználása, saját fejlesztésű ransomware (ByteToCrypt) |
| Használt eszközök | ByteToCrypt ransomware, Ligolo‑tunnel, webshell‑ek, PHP reverse shell, infostealer‑ök (pl. Raccoon, StealC) |
Háttér és eredet
ByteToBreach legalább 2025 júniusa óta aktív, kezdetben főként adatszivárgások értékesítésére fókuszáló data leak operatorként. DarkForums, Dread, Telegram, Signal, Session és egy WordPress‑oldal kombinációját használta a különböző célpontokból származó adathalmazok hirdetésére. A KELA és Cyberveille elemzése az infostealer‑fertőzésekből származó botadatok, böngésző‑cookie‑k, Telegram‑aliasok és azokhoz köthető telefonszám alapján szerint a ByteToBreach persona mögött nagy valószínűséggel egyetlen fizikai személy, Zakaria Mahdjoub áll, aki Orán városában él Algériában. ByteToBreach‑et termékeny kiberbűnözőként írják le, aki hiteles aktivitási nyomokkal, bizonyító mintákkal támasztja alá az általa bejelentett kompromittálásokat. A fenyegető szereplőt több újságcikk és CTI blog is név szerint említi olyan incidensek kapcsán, mint a román ANCPI földhivatali ügynökség elleni támadás, vagy a Seychelles Commercial Bank adatlopása.
Aktivitás kezdete és ismert aktív időszakok
Az eddig ismert legrégebbi ByteToBreach‑aktivitás 2025 júniusához köthető, amikor DarkForums‑ és Dread‑hozzászólásokban kisebb adatbázis‑szivárgások, többek között közép‑ázsiai és európai légitársaságok, bankok, egyetemek, kormányzati szervezetek és egészségügyi intézmények rendszereiből származó adatokat értékesített.
2025 második felétől kezdve fokozatosan nőtt a ByteToBreach által vállalt incidensek volumene és jelentősége: Seychelles Commercial Bank, Cyprus Post Thalis platformja, Eurofiber France és cloud‑divíziója, valamint Japán BroadBand Tower szerepel az események között.
2026 nyarán a neve a román ANCPI földhivatali ügynökség elleni, országos hatású ransomware támadás kapcsán került a nemzetközi média fókuszába, majd rövid időn belül megjelent a Magyar Államkincstár MVH hálózatát érintő támadással összefüggésben is.
Motiváció és célok
A ByteToBreach tevékenysége minden elérhető forrás szerint elsődlegesen pénzügyi motivációjú, és saját elmondása szerint sem politikai vagy hírszerzési. Ellopott adatbázisokat, hozzáféréseket és hálózati footholdokat értékesít, illetve zsaroló kampányokat folytat, gyakran viszonylag alacsony, néhány száz dolláros áron. A BTS Group Holdings e‑learning portáljának kompromittálásánál ByteToBreach 350 USD áron kínálta a “super admin” hozzáférést és PHP reverse shellt.
Kommunikációjában időnként megjelennek aktivista elemek, például a közéleti szereplők vagy intézmények bírálata, azonban az incidensek mintázata nem mutat geopolitikai vagy ideológiai célrendszert. A célpontválasztás elsősorban magas adatértékű, biztonsági hiányosságokkal terhelt rendszerekre fókuszál, országtól és politikai kontextustól függetlenül.
ByteToBreach számára az Active Directory és infostealer‑rel szerzett hitelesítő adatok különösen értékesek. Ezek blueprintként szolgálnak a későbbi támadásokhoz és további pénzkereseti lehetőségekhez. Reputáció építésre is törekszik. Saját WordPress oldalán a kompromittált szervezetek logói “ügyfélportfólióként” jelennek meg.
Célzott régiók és szektorok
CTI‑források alapján ByteToBreach célpontjai több kontinensen oszlanak meg. Kiemelt régiók:
- Kelet‑Európa: Románia (ANCPI), Ciprus (Cyprus Post Thalis platform), Magyarország (Államkincstár MVH hálózat) Bulgária (ARMF hálózat).
- Dél‑kelet‑Ázsia: Thaiföld (BTS Group Holdings e‑learning portál).
- Afrika: Seychelles Commercial Bank adatlopása.
- Nyugat‑Európa: Eurofiber France és regionális cloud‑márkák.
- Japán: BroadBand Tower cloud szerver.
Szektorszinten az alábbi területek jelennek meg a dokumentált incidensekben:
- Kormányzati szervezetek (ANCPI, Cyprus Post, nemzeti postai és földhivatali rendszerek).
- Pénzügyi szolgáltatók (Seychelles Commercial Bank, egyéb banki célpontok).
- Távközlési és cloud‑szolgáltatók (BTS Group Holdings, Eurofiber France, BroadBand Tower).
- Egyetemi és egészségügyi intézmények, ahol nagy mennyiségű személyes és kutatási adat érhető el.
A célpontválasztás kulcseleme a magas adatsűrűség és az üzleti érték. Olyan szervezetek, ahol az IT rendszerek kiesése komoly működési zavarokat és reputációs kárt okoz, a kiszivárgott adatok pedig jól monetizálhatók.
Magyarországi relevancia
2026 nyarán a Magyar Államkincstár informatikai infrastruktúráját érte kibertámadás, amelyet több nemzetközi sajtóorgánum ransomware titkosításként és orosz szerverekhez köthető támadásként írt le. Az incidens az agrártámogatási kifizetésekért felelős Nemzeti Kifizető Ügynökség (MVH) hálózatát érintette, és időlegesen akadályozta az EU alapokból finanszírozott kifizetések folyamatát.
Ezzel párhuzamosan a Spear[.]cx fórumon “SELLING [GE] The Magyar Conquest” címmel jelent meg egy részletes poszt, amelyet ByteToBreach alias alatt publikáltak. A poszt leírása szerint a támadó egy elavult, nem patchelt Oracle WebLogic példány sérülékenységét használta kezdeti hozzáférésre, majd laterális mozgással vCenter‑környezetet, Symantec‑alapú infrastruktúrát és több backup‑archívumot azonosított és értékesítési szándékkal kínált.
Jelentősebb támadások és kampányok
Seychelles Commercial Bank
2025 júliusában mintegy 2,2 GB ügyféladatot lopott el a Seychelles Commercial Banktól, többek közt állami szervekhez kapcsolódó számlák adatait és kormányzati tisztviselőkre vonatkozó ügyfél‑információkat, majd a DarkForums‑on hirdette az adatokat eladásra, a bank pedig hivatalosan megerősítette az incidenst és értesítette az érintett ügyfeleket.
Cyprus Post – Thalis platform
A Thalis platform, amely kormányzati és diplomáciai levelezések közvetítésére szolgál, súlyos adatlopási incidenst szenvedett el, amelyet ByteToBreach‑hez kötöttek. Érzékeny, kormányzati és nagykövetségi adatokat szerzett meg, ezért az esetet kiberkémkedés jellegűként értékelte a sajtó.
Eurofiber France és regionális cloud márkák
Eurofiber France 2025 novemberében jelentett be incidenst, amely ticketing platformját, ATE ügyfélportálját és cloud management rendszereit érintette. Egy sebezhetőség kihasználásával jutott be, és ügyféladatokat, valamint szolgáltatási metaadatokat szerzett meg.
BroadBand Tower (Japán)
A BroadBand Tower 2025 decemberében közölte, hogy egy felhőalapú virtuális szerverét és kapcsolódó rendszereit érte jogosulatlan külső hozzáférés, ahol adatokhoz fértek hozzá és másoltak. Egy DarkForums posztban ByteToBreach vállalta a betörést és adatlopást.
BTS Group Holdings – e-learning LMS
Kompromittálta a BTS Group Holdings e‑learning portálját, ahol mintegy 6277 felhasználó adatait, 839 előadót és 4215 tanulót érintő adatbázist szivárogtatott ki. 350 USD áron hirdette “super admin” hozzáférést, reverse shellt és egyéb adminisztratív kontrollokat a portálhoz.
Svédország e-közigazgatási platformja
Közzétette a platform teljes forráskódját, azt állítva, hogy a CGI Sverige AB infrastruktúráját törte fel egy Jenkins CI/CD szerveren keresztül. A szivárgás olyan kritikus rendszereket érint, mint a Mina Engagemang polgári szolgáltatások, a Signe elektronikus aláírás-portál és a Företrädarregister meghatalmazási rendszer, emellett adatbázis-jelszavak, SMTP-hitelesítők és Jenkins SSH-kulcsok is nyilvánosságra kerültek. A forráskódot ingyenesen tette elérhetővé, míg a polgárok személyes adatait és elektronikus aláírási dokumentumokat külön értékesítette. A CGI később úgy nyilatkozott, hogy az incidens csak korlátozott számú, nem éles belső teszt szervert érintett.
ANCPI – Román Nemzeti Kataszteri és Földnyilvántartási Ügynökség
2026 júliusában Románia ANCPI ügynöksége teljes IT leállást szenvedett el. Az e‑Terra földhivatali rendszer, e‑mail‑infrastruktúra és egyéb kritikus alkalmazások váltak elérhetetlenné. Az incidenst a ByteToBreach vállalta magára, aki egy darkweb fórumbejegyzésben román állampolgári adatokat, ANCPI adatbázisokat, GitLab‑szerverek másolatát és egy Linux ransomware binárist (ByteToCrypt) kínált eladásra. A kiszivárgott JSON export Azure AD/AD blueprintként funkcionál, részletesen feltárva a GPO‑kat (pl. “DISABLE WINDOWS FIREWALL”), jogosultsági relációkat és legacy rendszerek jelenlétét (Windows XP, Server 2003).
Magyar Államkincstár – Nemzeti Kifizető Ügynökség
2026 augusztus elején a Magyar Államkincstár IT rendszereit érte kibertámadás, amelyet olasz, román és nemzetközi sajtó ransomware‑szerű titkosításként, orosz eredetű szerverekhez köthetően írt le. A támadás az EU agrártámogatási kifizetésekért felelős intézmény részrendszereit érintette, és átmeneti kifizetési zavarokat okozott. ByteToBreach részletes technikai leírást adott arról, hogyan exploitált egy elavult Oracle WebLogic példányt, majd vCenter, Symantec‑alapú endpoint‑védelmi rendszerek és backup‑szerverek felett szereztek kontrollt. A hozzáférést és a hálózati footholdot értékesítési céllal kínálta, ami illeszkedik korábbi data‑broker viselkedéséhez.
Bulgária fegyveres erői
Szintén 2026 augusztus elején eredményes betörést hajtott végre az ARMF.BG hálózatába. Elmondása szerint, bár az infrastruktúra viszonylag kicsi volt, jelentős mennyiségű adatot sikerült kinyernie, köztük érzékeny információkat. A bejegyzésében egyértelművé tette, hogy az adatokat nem árulja ismeretlen feleknek, ezzel elhárítva a felesleges érdeklődőket. A támadásról ez alkalommal is osztott meg technikai részleteket.
ByteToCrypt ransomware
A ByteToBreach által használt, egyedi Linux ransomware a ByteToCrypt, amelyet technikai elemzések ‘fragile but effective’ (törékeny, de hatásos) implementációként írnak le. A kártevő fájlok tartalmát AES‑256 algoritmussal titkosítja, a fájlonként egyedi AES‑kulcsokat pedig RSA‑4096 nyilvános kulccsal titkosítja, így a kulcskezelés kampányonként azonosítható, de a visszafejtés a privát kulcs nélkül gyakorlatilag nem lehetséges. Az elemzések több implementációs hibát azonosítanak. A kód figyelmen kívül hagyja a véletlenség, kriptográfiai, I/O‑ (törlés/átnevezés) és anti‑forenzikus műveletek hibáit, összekeveri a read‑hibákat az EOF‑fal, fix hosszúságú bufferekre csonkolja az elérési útvonalakat, metaadatot veszít, és részben vagy hibásan feldolgozott állapotban is “sikeres” titkosítást jelenthet. A ByteToCrypt nem ESXi‑tudatos megoldás, általános könyvtár‑alapú titkosítót valósít meg, amelyet az operátor egyszerűen datastore‑ból vagy más elérhető könyvtárstruktúrából futtat root jogosultsággal, így a virtuális gép állományok is érintettek lehetnek. A titkosítás és zsaroló műveletek lefutása után a bináris automatizált anti‑forenzikus lépéseket hajt végre (naplók törlése, szolgáltatások leállítása stb.), ami megnehezíti az utólagos vizsgálatot és helyreállítást. A lehetséges helyreállítási útvonalak közé tartozik az RSA privát kulcs megszerzése, egyes per‑file AES kulcsok memóriából történő visszanyerése, immutábilis/offline backupok, nyitott plaintext file descriptorok vagy storage‑szintű helyreállítás.
A ransomware nem ESXi‑aware platformhoz készült, de ESXi környezetekben is bevetették.
Infrastruktúra és ökoszisztéma
ByteToBreach működése több csatornán zajlik párhuzamosan: DarkForums, Dread, Telegram (@ByteToBreach és variánsai), Signal, Session, Pastebin, valamint az augusztus 2025‑ben létrehozott “Pentesting Ltd” WordPress oldal. Az oldal marketing‑jellegű felületén a kompromittált szervezetek logóit “ügyfélportfólióként” jeleníti meg, és olyan üzeneteket használ, mint “Let Me Harm Your Data” és “industry‑leading threat actor”.
Pastebin‑en és Google Drive‑on oszt meg adatmintákat és proof‑of‑concept képernyőfelvételeket, míg e‑mail kommunikációt ProtonMail, Tuta és Gmail fiókokon keresztül folytat. Az infostealer‑rel fertőzött botok alapján két algériai géphez köthető alias és azonosítócsomag is ByteToBreach személyéhez kapcsolódik, megerősítve az egy személyhez kötött attribúciót.
TTP elemzés
Kezdeti hozzáférés
ByteToBreach elsődlegesen internet felől elérhető vállalati és kormányzati szolgáltatások sebezhetőségeit exploitálja kezdeti hozzáférésre. Az ANCPI esetben a belépési pont egy interneten elérhető authentikációs alkalmazás sérülékenysége volt, amely az ePayment platformhoz kapcsolódott. Korábbi, dokumentált esetekben ByteToBreach ismert cloud‑ és vállalati sérülékenységeket, valamint infostealer‑rel szerzett hitelesítő adatokat használ a kezdeti hozzáféréshez, továbbá brute force és hibás konfigurációk kihasználása is része az eszközkészletének.
Jogosultság‑kezelés, perzisztencia, laterális mozgás
Nyílt forrású CTI anyagok ByteToBreach‑re vonatkozóan több MITRE ATT&CK technikát társítanak, például TA0007 Discovery, T1082 System Information Discovery, T1615 Group Policy Discovery és T1069 Permission Groups Discovery, amelyek AD‑ és GPO‑feltérképezésre utalnak.
A DNSC ANCPI elemzése szerint a támadó teljes hozzáférést szerzett az Active Directory környezethez, a DC1 domain controller SCP‑vel történő másolása és GPO‑k, jogosultságok, AD‑objektumok részletes feltérképezése történt.
Távoli szolgáltatások és tunneling eszközök, például RDP, Guacamole‑szerű proxik, Ligolo, használata, amelyekkel ByteToBreach RDP‑szerű hozzáférést, adminisztratív portálokat és reverse shellt biztosított vásárlók számára. Perzisztenciára és laterális mozgásra utal a vCenter, ESXi és különböző backup‑szerverek átvétele, valamint a több alhálózaton keresztüli terjeszkedés, amelyet a román és magyar eset kapcsán nyílt források ismertetnek.
Adatgyűjtés, exfiltráció, destrukció
A ByteToBreach által vállalt incidensek közös eleme a nagyméretű adatbázisok, backupok és belső dokumentumok kiszivárogtatása, amelyet aztán részben eladásra, részben a zsarolási narratíva alátámasztására használ.
Az ANCPI esetben a román állampolgárok ingatlan‑ és kataszteri adatait, GitLab‑szerverek biztonsági mentéseit és forráskódját, valamint alkalmazotti nyilvántartásokat és hálózati konfigurációkat kínált eladásra. A DNSC technikai melléklet megerősíti, hogy mintegy 1083 virtuális gépből kb. 100‑at töröltek, és hogy az AD domain controller, valamint egyes alkalmazás‑forráskódok exfiltrációja megtörtént.
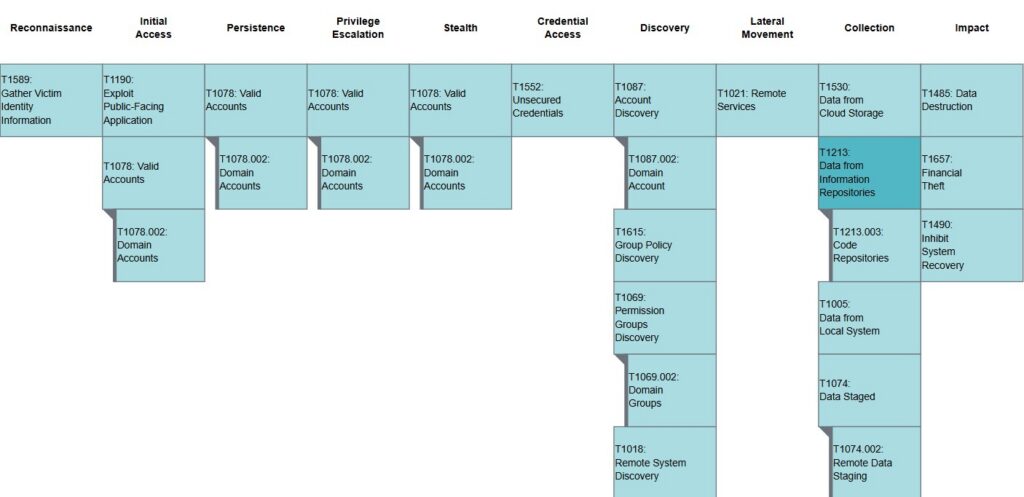
MITRE ATT&CK mapping
ByteToBreach tevékenysége a következő ATT&CK technikákkal és taktikákkal írható le:
TA0001 – Initial Access: T1190 Exploit Public‑Facing Application (openam[.]ancpi[.]ro, webmail, LMS portálok), T1078 Valid Accounts (infostealer‑rel szerzett hitelesítő adatok, adminisztratív accountok).
TA0002 – Execution: T1059 Command and Scripting Interpreter (bash, PowerShell, Python) a post‑exploitation során, webshell‑ek és PHP reverse shell.
TA0003 – Persistence: T1078.002 Valid Accounts: Domain Accounts; AD‑alapú perzisztencia, jogosultság‑szintek fenntartása kompromittált fiókokkal.
TA0005 – Defense Evasion: T1070.004 Indicator Removal: File Deletion (logok, backupok törlése), T1490 Inhibit System Recovery (shadow copy‑k, recovery konfigurációk törlése), ByteToCrypt anti‑forenzikus parancsok.
TA0006 – Credential Access: T1552 Unsecured Credentials (plaintext hitelesítések, config‑fájlok) és infostealer artefaktumok használata.
TA0007 – Discovery: T1082 System Information Discovery, T1615 Group Policy Discovery, T1069 Permission Groups Discovery, AD‑ és GPO‑topológia feltérképezése.
TA0010 – Exfiltration: Adatbázis‑dumpok, backup‑archívumok és AD controller exfiltrációja; GitLab szerverek másolása.
TA0040 – Impact: T1485 Data Destruction (VM‑törlés ANCPI‑nál), Data Encryption for Impact (ByteToCrypt ransomware).
Védekezési ajánlások
Sérülékenység‑kezelés és felületcsökkentés
Mivel ByteToBreach elsődlegesen internet‑felől elérhető vállalati és kormányzati rendszerek sérülékenységeit, valamint rossz konfigurációkat használ kezdeti hozzáférésre, kritikus a nyilvános felületek folyamatos sérülékenység kezelése és konfiguráció hardeningje.
Kiemelt területek: autentikációs szolgáltatások (OpenAM, IdP‑k), webmail‑rendszerek, VPN‑gatewayek, WebLogic‑szerverek, felhő‑portálok és e‑learning/LMS rendszerek.
Javasolt:
- rendszeres, kockázatalapú sérülékenységvizsgálat és prioritás‑alapú patch‑menedzsment;
- legacy rendszerek (Windows XP, Server 2003, nem támogatott Linux disztribúciók) mielőbbi kiváltása;
- tűzfal‑ és GPO‑házirendek auditja, különösen olyan házirendek esetén, mint “DISABLE WINDOWS FIREWALL”.
Hitelesítés, identitásalapú védelem
Az infostealer‑rel megszerzett hitelesítő adatok és AD blueprint‑ek különösen értékesek a ByteToBreach számára, ennek megfelelően ajánlott:
- MFA bevezetése minden internet felől elérhető szolgáltatásra;
- feltételes hozzáférési szabályok (geo‑, eszköz‑ és risk‑based policy) alkalmazása;
- AD‑ és GPO‑struktúrák rendszeres biztonsági auditja, érzékeny permission relációk (GenericAll, WriteDacl, WriteOwner) feltárása és korrigálása.
- Az infostealer veszélye miatt fontos a gépek, böngészők és hitelesítők (cookie‑k, session tokenek) védelme, valamint a compromised credentials monitoring és force reset folyamat kialakítása.
Endpoint- és hálózati detekció
A ByteToCrypt és kapcsolódó fertőzési láncok miatt javasolt korszerű EDR/XDR megoldások használata, amelyek képesek detektálni:
- szokatlan, nem adminisztratív interpreter használatot (bash, PowerShell, Python);
- logdaemonok leállítását, logfájl törlést és shadow copy manipulációt;
- nagy volumenű, egyirányú adatmozgatást (backup‑törlés, VM delete).
- Hálózati oldalon ajánlott a ritkán használt, külső domainek felé irányuló, időszakos C2‑kapcsolattartás és kis forgalmú ‘call‑home’ mintázatok, nem szokványos user‑agentek és olyan technikák monitorozása, mint Ligolo‑tunneling vagy Guacamole‑szerű proxikon keresztüli RDP.
Zárszó
ByteToBreach egy modern, pénzügyileg motivált fenyegető szereplő, amely egyszerre ötvözi a klasszikus data leak operator, hozzáférés‑broker és ransomware‑üzemeltető szerepköröket.
Tevékenysége több kontinensen okozott jelentős incidenseket, és különösen veszélyes azokra a szervezetekre, ahol legacy infrastruktúra, gyenge sérülékenység‑kezelés és nem megfelelő identitásvédelem találkozik.
Magyarország esetében a román ANCPI és a Magyar Államkincstár incidensek egyaránt rámutatnak arra, hogy kelet‑európai kormányzati és EU‑pénzeket kezelő szervezetek megfelelő védelme és felkészültsége kulcskérdés a ByteToBreach‑hez hasonló szereplők elleni védekezésben.
A fenti TTP‑k és védekezési ajánlások alapján a hazai szervezetek célzottan erősíthetik sérülékenység‑kezelési, identitásalapú és EDR/XDR képességeiket, hogy csökkentsék az ilyen típusú fenyegetések kockázatát.
IoC-k
Hash-ek (malware / eszközök)
bytetocrypt Linux ransomware bináris (SHA256): 14ed580291658fa6410f4cbb18d9a2f979b93f4ce640c7445d999bcf440492e8
auditd néven letöltött bytetobreach eszköz (BASE5 payload):
3f661a590790cb90966dd89803bfa662abd8aa67bbf4d90e44888a48399597f9
ligolo-ng tunneling bináris (MD5): 21ee713585ed802b675b7144f7ebd875573e09809c2dff21e65da3d127fdca71
auditd / bytetobreach BASE5 bináris: a751ea8a6607d2922493d25509477157
ligolo-ng (MD5): cdc1f6182916daa2607ba19108e03b44
E-mail címek
Bytetobreach@tuta[.]com – zsaroló note‑ban megadott fő kontakt.
dodkhloyka@outlook[.]com – alternatív e‑mail.
Webshell / exploit artefaktumok
dec3[.]jsp – webshell OpenAM Tomcat környezetben (/var/lib/tomcat/webapps/openam/).
LoVHxYu8TjS[.]jpg – manipulált kép GitLab ExifTool RCE exploitban.
nlgxqEf[.]jpg – manipulált kép GitLab ExifTool RCE exploitban.