


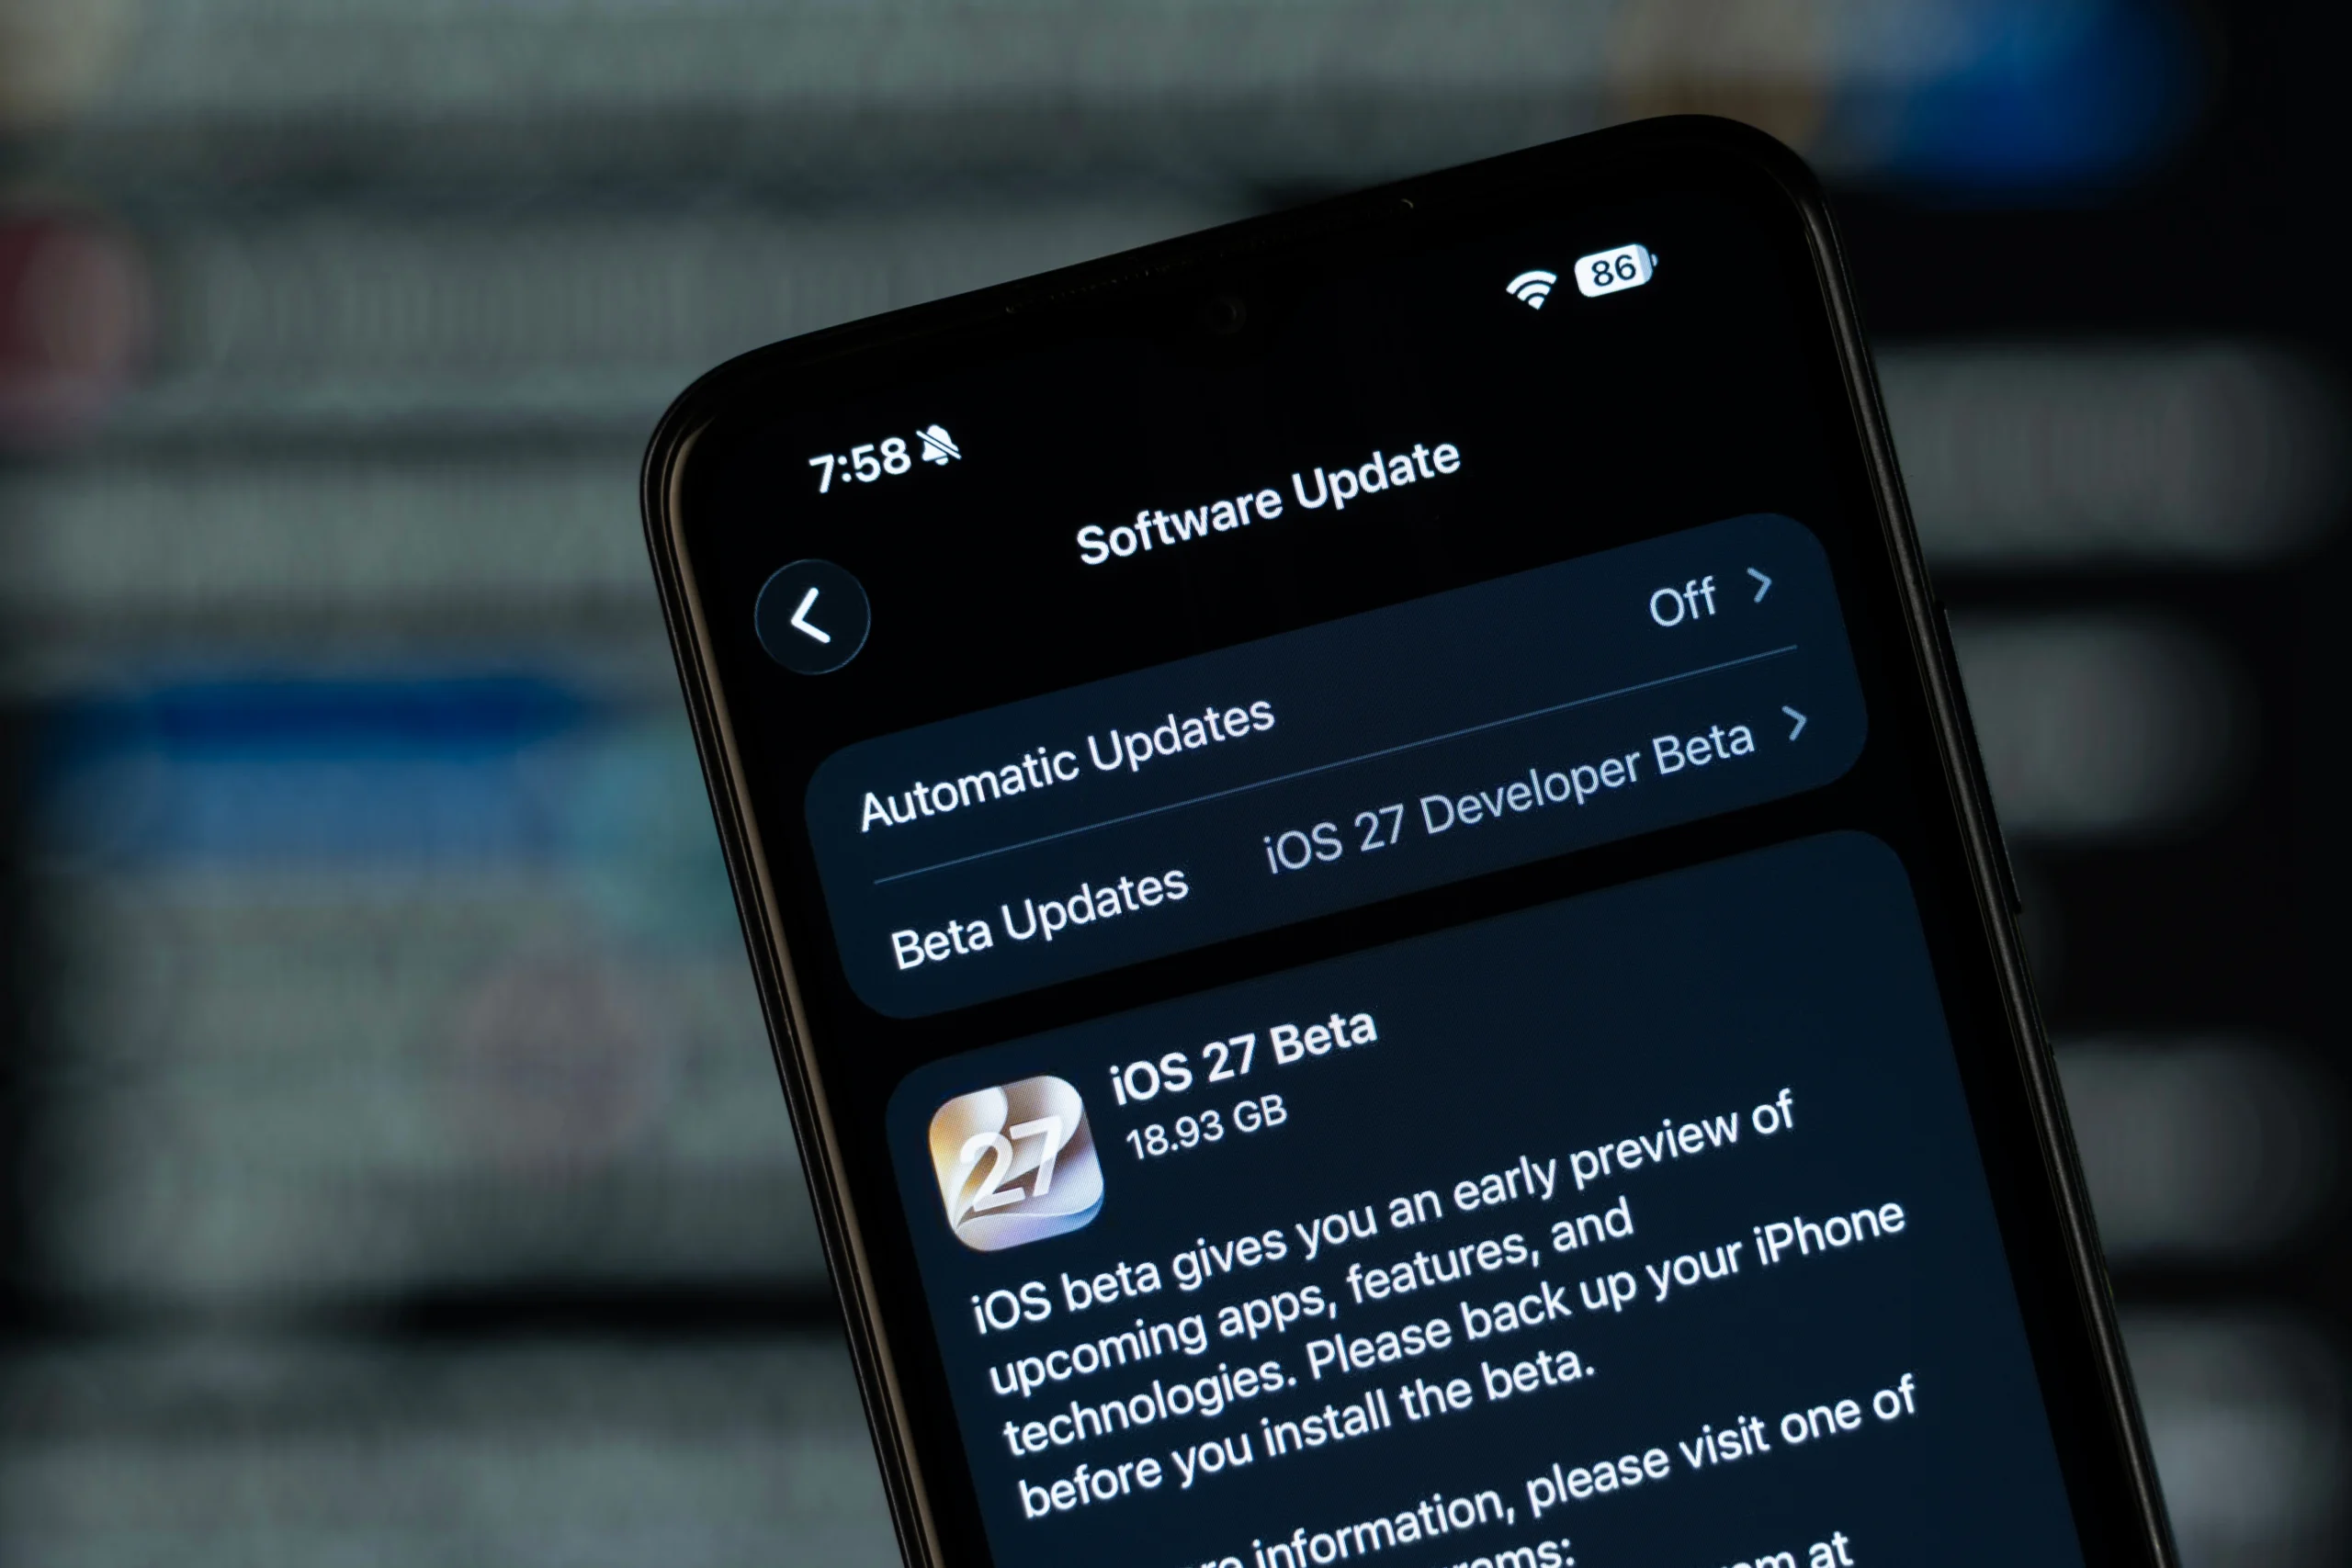
Az Apple új operációs rendszereinek végleges kiadásával lezárult a béta tesztelési időszak, az iOS 27 és a macOS 27 pedig számos biztonsági javítással és új védelmi funkcióval érkezett. Az iOS 27 biztonsági frissítése összesen 122 sérülékenységet kezel, míg a macOS 27 több mint 200 biztonsági hibára kínál javítást, amelyek egy részét az Apple a korábbi, még támogatott macOS-verziókra is visszaportolta. A javítások között memóriahibák, jogosultság-kiterjesztést lehetővé tevő sérülékenységek, kernelmemória-hozzáférési problémák és távoli kódfuttatást lehetővé tevő hibák is szerepelnek. Egyes sérülékenységek felfedezésében mesterséges intelligencia-alapú biztonsági rendszerek, köztük az Anthropic Claude és az OpenAI Codex Security is közreműködtek. Az Apple emellett számos, vállalati környezetben releváns biztonsági fejlesztést vezetett be. Megerősítette a platformszintű egyszeri bejelentkezést, új végrehajtás-vezérlési lehetőségeket biztosít a Mac számítógépeken, valamint további biztonsági korlátozásokat épített be a felügyelt eszközök és az Apple Intelligence működésébe.
A vállalati felhasználók számára különösen jelentős változás, hogy a macOS 27-ben a Platform Single Sign-On (SSO) környezetében a szervezetek a felügyelt Mac gépeken előírhatják a Touch ID használatát a jelszó mellett a biometrikus hitelesítés részeként. Hasonló célra Apple Watch is használható. A Platform SSO emellett webalapú hitelesítéssel, QR-kódokkal és más korszerű identitásszolgáltatói munkafolyamatokkal is bővül. Az Apple valamennyi 27.0-s operációs rendszerében kivezeti a korábbi, úgynevezett legacy frissítéskezelést, vagyis a szoftverfrissítések kezelésére, lekérdezésére, az ajánlott frissítési ütemezésre és a halasztási korlátozásokra szolgáló régi mechanizmusokat. A jövőben ezek helyett kizárólag a deklaratív eszközkezelés marad támogatott megoldás a frissítések felügyeletére és kikényszerítésére. A macOS emellett új, finomhangolt alkalmazás-végrehajtási szabályokat is kínál: a rendszergazdák a kódaláírási tulajdonságok alapján engedélyezhetik vagy tilthatják egyes futtatható binárisok végrehajtását, az Endpoint Security keretrendszer pedig szükség esetén leállíthatja a tiltott binárishoz kapcsolódó folyamatokat.
Mindezek mellett a mesterséges intelligencia egyre nagyobb szerepe új biztonsági kihívásokat is teremt, amelyekre az Apple az új rendszerekben igyekszik reagálni. A macOS 27 például olyan sérülékenységet is javít, amelyben az Apple Intelligence egy alkalmazás számára lehetővé tehette a biztonsági figyelmeztetések megkerülését, a problémát a rendszer állapotkezelésének javításával orvosolták. Az Apple Foundation Models keretrendszere a fejlesztők számára közvetlenül elérhetővé teszi az eszközön futó mesterséges intelligencia-modelleket, míg az összetettebb feladatokhoz a Private Cloud Compute infrastruktúra használható. A vállalati környezetben az Apple Intelligence használata tovább korlátozható meghatározott külső integrációs munkaterületekre, amelyekhez bejelentkezés szükséges, továbbá az eszközkezelés letilthatja többek között a Siri AI-funkcióit, a Visual Intelligence szolgáltatást és a természetes nyelvű naptárbejegyzések létrehozását. Ugyanakkor egy fontos, korábban bejelentett AI-alapú biztonsági funkciót az Apple egyelőre elhalasztott: az ügynökalapú rendszer képes lett volna felismerni a kompromittálódott jelszavakat, majd a felhasználó helyett automatikusan módosítani azokat. A döntés pontos okát az Apple nem részletezte, de egy olyan mesterséges intelligencia-ügynök, amely képes weboldalakon navigálni, hitelesíteni magát, jelszavakat módosítani és a jelszókezelőt frissíteni, rendkívül érzékeny jogosultságokkal rendelkezne, ezért biztonsági szempontból különösen nagy körültekintést igényel.