


A Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet riasztást ad ki a Tárhely.Eu tárhelyszolgáltató nevében küldött adathalász kampány kapcsán. A beérkezett bejelentések alapján ismeretlen elkövetők a Tárhely.Eu nevével visszaélve fizetési felszólításokat küldenek különböző vállalkozások részére.
A levélben foglaltak szerint a címzett vállalkozásnak valamely szolgáltatás, például egy SSL-tanúsítvány megújítása kapcsán kiegyenlítetlen díjbekérője van, amelynek fizetési határideje néhány napon belül lejár (1. ábra).
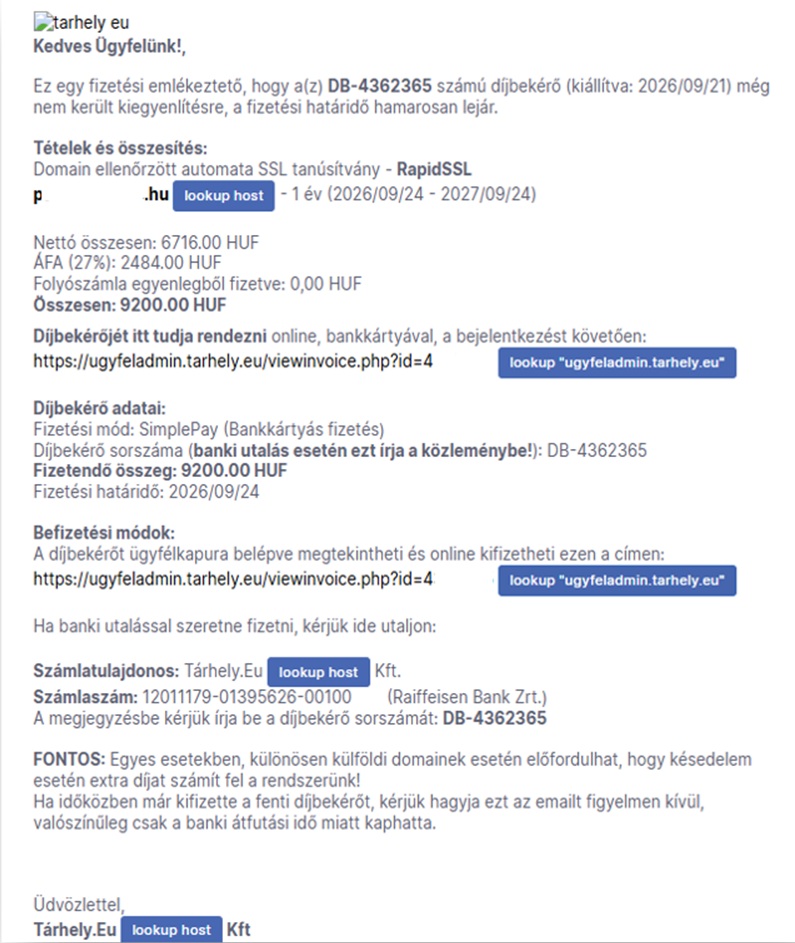
A levélben látható link az ügyféladmin valódi címét mutatja (ugyfeladmin.tarhely.eu), a hivatkozásra való kattintás után azonban máshová irányítja a felhasználót. A link valójában a SendGrid címére mutat (2. ábra).
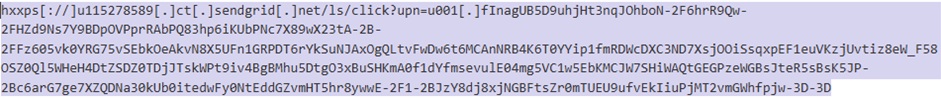
A SendGrid egy legitim, széles körben használt e-mail-küldő szolgáltatás, amely a rajta keresztül küldött levelekben elhelyezett linkeket automatikusan a saját kattintáskövető címére írja át, majd onnan továbbirányít egy előre meghatározott címre.
A csalók ezt használják ki, két okból:
- a SendGrid jó hírneve miatt a levél könnyebben átjut a spamszűrőkön, és a linkellenőrzők is gyakran csak a SendGrid címét látják,
- a valódi célcím kódolva van, így a levélből nem derül ki, hová vezet a link.
A levelek egy SendGrid-ügyfélfiókon keresztül kerülnek kiküldésre. Ezt a fiókot a csalók valószínűleg feltörték, vagy kifejezetten erre a célra hozták létre. A levélben egy láthatatlan követőkép is van, ezért a csalók azt is látják, ki nyitotta meg a levelet.

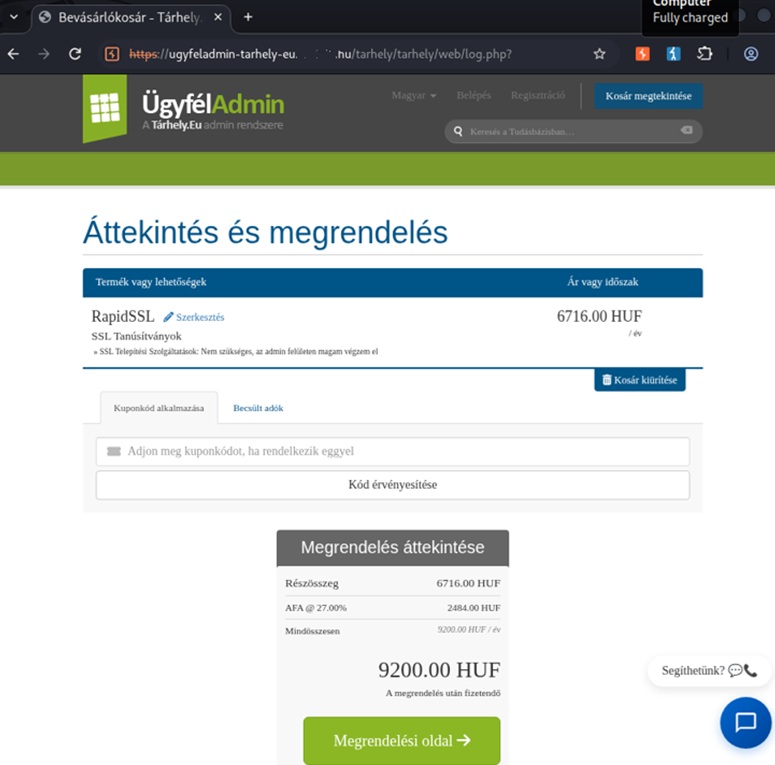
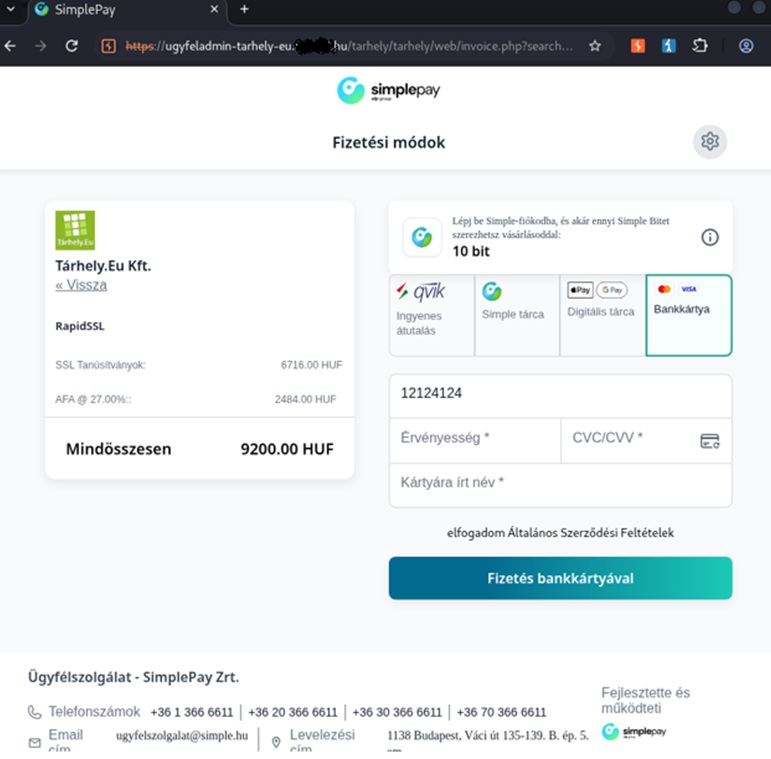
Az átirányítás után a címzett egy hamis ügyfélportálra kerül (3. ábra), amely első ránézésre megtévesztően hasonlít a valódi ügyféladmin oldalára (4. ábra). Itt a felület bejelentkezést kér, illetve a megadott fizetési lehetőségek közül csak a bankkártyás fizetést engedi kiválasztani, így a csalók megszerezhetik az ügyféladmin jelszavát és bankkártya adatait (5.ábra).
A csalásra utaló jelek:
- A feladó nem a Tárhely.Eu. A megjelenített név „Tárhely.Eu Ügyfélszolgálat”, de a tényleges e-mail cím nem a szolgáltató domainjéről való.
- A linkek nem oda mutatnak, ahová az olvasható szöveg sugallja. Ha a kurzort kattintás nélkül a linken lebegtetjük, látszik, hogy nem az ugyfeladmin.tarhely.eu-ra, hanem egy SendGrid-címre visz.
- A bankszámlaszám nem a Tárhely.Eu-é. A levélben egy másik bank, egy másik tárhelycég számlaszáma szerepel. Ez valószínűleg egy másik szolgáltató ellopott levélsablonjából maradt benne. A Tárhely.Eu hivatalos számlaszáma a tarhely.eu kapcsolati oldalán található.
- Hibás a számítás. Az ÁFA nem 27%-kal van kiszámolva, hanem kb. 37%-kal. A számokat utólag igazították egy előre kitalált végösszeghez.
- Formai hibák vannak benne, például kettős írásjel és felesleges szóközök.
- Sürget: rövid, pár napos határidőt ad, és késedelmi díjjal fenyeget.
Javasolt intézkedések:
- Ne kattintson a levélben lévő linkekre, és ne utaljon a megadott számlaszámra.
- Ha kétsége van, az ügyféladmint webcímének kézzel történő begépelésével nyissa meg (ugyfeladmin.tarhely.eu), és ott ellenőrizze, van-e valóban kifizetetlen tétele. Ennél még biztonságosabb, ha az eredeti címet korábban már könyvjelzőként elmentette, és onnan nyitja meg.
- Ha már rákattintott a linkre és megadta az adatait: azonnal változtassa meg az ügyféladmin-fiók jelszavát, valamint minden más fiókban is, ahol ugyanezt a jelszót használta. Ha bankkártyaadatokat is megadott, haladéktalanul tiltsa le a kártyát a bankjánál.
A legfrissebb információkért kérjük ügyfeleinket, hogy folyamatosan kövessék a Nemzeti Kiberbiztonsági Intézet weboldalát.