


Ugrás a fő tartalomra
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2022. 04. 07. - Frissítve: 2022. 04. 08.

A VMware több termékben is javítja a Spring4Shell RCE hibáját

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
A VMware több termékben is javítja a Spring4Shell RCE hibáját

A VMware biztonsági frissítéseket tett közzé a Spring4Shell néven ismert kritikus távoli kódfuttatási (RCE) sebezhetőséghez. A Spring4Shell által érintett VMware termékek listája a vállalat közleményében olvasható. Ahol nem áll rendelkezésre javítás, ott a VMware ideiglenes megoldásként egy megkerülő megoldást (workaround) adott ki. Kritikusan fontos a biztonsági közleményben szereplő tanácsok követése, mivel jelenleg a Spring4Shell egy aktívan kihasználható sebezhetőség.

A Spring4Shell a CVE-2022-22965 néven nyomonkövethető Spring Core Java keretrendszerben található távoli kódfuttatási sebezhetőség és hitelesítés nélkül kihasználható (CVSS 9,8). Ez azt jelenti, hogy egy támadó, aki hozzáfér a sebezhető alkalmazásokhoz, tetszőleges parancsokat hajthat végre, és teljes mértékben átveheti az irányítást a célrendszer felett. A Spring Framework széles körű elterjedtsége miatt a biztonsági elemzők attól tartanak, hogy a Spring4Shell sebezhetőségét kihasználva nagyszabású támadások indulhatnak. A helyzetet tovább súlyosbítja, hogy egy működő proof-of-concept (PoC) exploit még azelőtt kiszivárgott a GitHubra, hogy a biztonsági frissítés elérhetővé vált volna, ami növeli a támadások esélyét. A kritikus hiba a Spring MVC és Spring WebFlux alkalmazásokat érinti, amelyek JDK 9+ alatt futnak.

Az alkalmazások javított verziói a következők:

  • Spring Framework 5.3.18 és Spring Framework 5.2.20.
  • Spring Boot 2.5.12
  • Spring Boot 2.6.6 (hamarosan megjelenik)
  • A VMWare felülvizsgálta termékportfólióját, és bár a vizsgálat még tart, az alábbi termékekről már megállapították, hogy érintettek:
  • VMware Tanzu Application Service for VMs – 2.10 és 2.13 közötti verziók.
  • VMware Tanzu Operations Manager – 2.8 és 2.9 közötti verziók
  • VMware Tanzu Tanzu Kubernetes Grid Integrated Edition (TKGI) – 1.11-1.13-as verziók
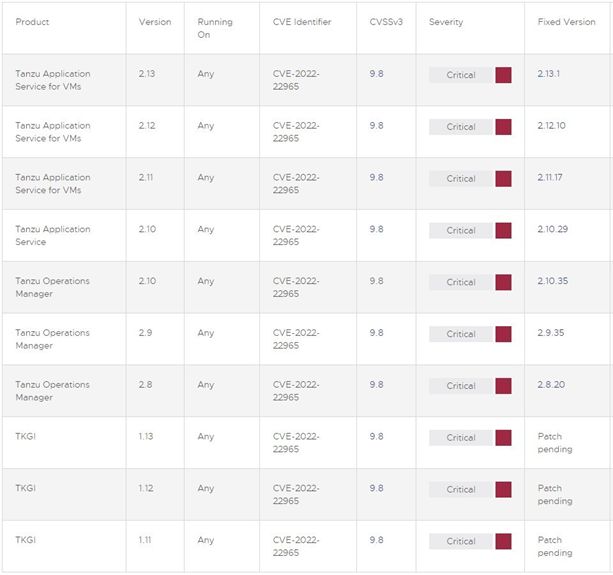
1. ábra: . ábra Az érintett termékek és javított verziók összefoglalása (VMWare)

A gyártó az első két termékhez már elérhetővé tette a biztonsági frissítéseket, amelyek több verzióágat is lefednek, de a VMware Tanzu Kubernetes Kubernetes Grid Integrated Edition állandó javításán még dolgoznak. Ezekhez a telepítésekhez a VMWare olyan megoldási utasításokat tett közzé, amelyek célja, hogy a rendszergazdáknak segítsenek átmenetileg biztosítani rendszereiket a javítások megjelenéséig.

(bleepingcomputer.com)

Címkék

biztonsági frissítés Kubernetes RCE Sérülékenység Spring4Shell VMware WebFlux
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.