


Ugrás a fő tartalomra
Riasztás: Riasztás az NGINX kritikus sérülékenységeiről 2026. 11. 19.
Tájékoztatás: Tájékoztatás kritikus PHP-sebezhetőségek javításainak várható megjelenéséről 2026. 11. 19.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2022. 04. 13.

A Sandworm APT csoport sikertelen kibertámadást hajtott végre egy ukrán energiaszolgáltató ellen

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
A Sandworm APT csoport sikertelen kibertámadást hajtott végre egy ukrán energiaszolgáltató ellen


Az ESET és az ukrán nemzeti CERT-tel (CERT-UA) jelzése szerint a Sandworm orosz állami kötődésű hacker kollektíva április 8-án kibertámadást indított egy ukrán energiaszolgáltató ellen az ipari vezérlőrendszerekre (ICS) specializált Industroyer malware, és a CaddyWiper adattörlő új verzióival. A kifejezetten ICS rendszerek ellen készített hírhedt Industroyer káros kód 2016-ban már okozott áramszünetet, akkor körülbelül Kijev egyötöde maradt áram nélkül egy órán keresztül.

A CERT-UA közleménye szerint az elkövetők célja több infrastruktúra-elem leállítása volt. Az Industroyer rosszindulatú program új verziójával (Industroyer2) a nagyfeszültségű villamoshálózati alállomásokat célozták, míg a CaddyWiperrel – és a támadás során bevetett további adattörlő programokkal, mint az Orcshred, a Soloshred, valamint az Awfulshred – főképp a helyreállítás megnehezítését, valamint a támadás nyomainak eltüntetését kísérleték meg.
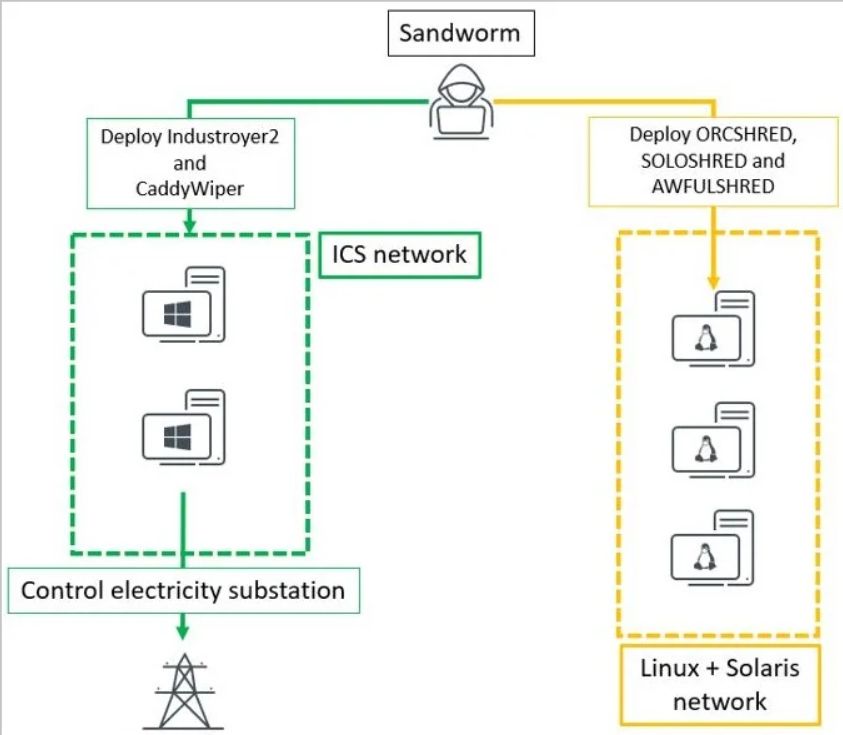
1. ábra: a támadásban alkalmazott káros kódok. Forrás: ESET

A támadás menetéről, annak sikeres elhárításáról, illetve az Industroyer2 működéséről az incidens kezelésében is részt vett ESET egy technikai elemzést már kiadott, azonban jelenleg nem ismert, hogy a támadók hogyan fértek hozzá a hálózathoz, és pontosan hogyan voltak képesek az IT rendszeren keresztül elérni az ICS környezetet.

(bleepingcomputer.com)

Címkék

CaddyWiper célzott támadás energetikai rendszerek ICS Industroyer kritikus infrastruktúra Oroszország Sandworm Ukrajna
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.