


Ugrás a fő tartalomra
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2024. 02. 20.

Akár 97000 Microsoft Exchange kiszolgáló is sebezhető lehet

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Akár 97000 Microsoft Exchange kiszolgáló is sebezhető lehet

A CVE-2024-21410 néven nyomon követett, kritikus súlyosságú jogosultságnövelési hiba, amelyet a hackerek aktívan kihasználnak, lehetővé teszi, hogy hitelesítés nélküli támadók NTLM relay támadásokat hajtsanak végre a sebezhető Microsoft Exchange szervereken, és növeljék jogosultságaikat a rendszerben.

Az Exchange Servert széles körben használják üzleti környezetekben a felhasználók közötti kommunikáció és együttműködés megkönnyítésére, e-mail, naptár, kapcsolat- és feladatkezelési szolgáltatásokat nyújtva.

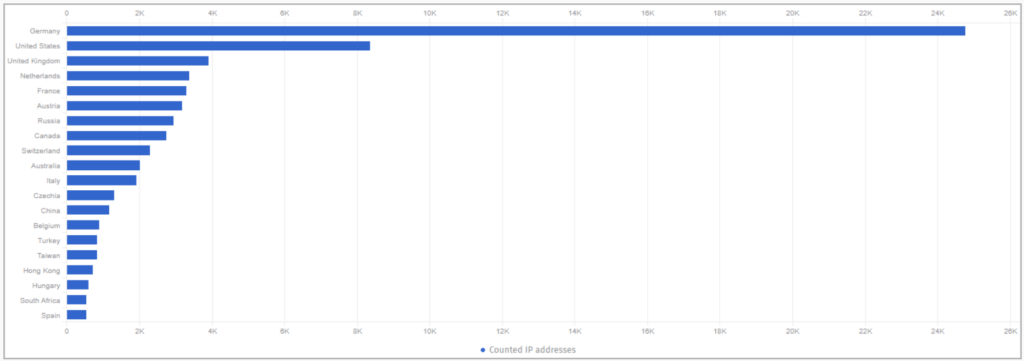
A Shadowserver fenyegetésfigyelő szolgáltatás szkennerei jelenleg mintegy 97000 potenciálisan sebezhető szervert azonosítanak.

A 97000-ből mintegy 68500 szerver sebezhető állapota attól függ, hogy a rendszergazdák alkalmazták-e az enyhítéseket, míg 28500 esetében megerősítették, hogy sebezhető.

A leginkább érintett országok Németország (22903 példány), az Egyesült Államok (19434), az Egyesült Királyság (3665), Franciaország (3074), Ausztria (2987), Oroszország (2771), Kanada (2554) és Svájc (2119).
Jelenleg nincs nyilvánosan elérhető PoC exploit a CVE-2024-21410-re, ami némileg korlátozza a kihasználások számát.

A CVE-2024-21410 kezeléséhez a rendszeradminisztrátoroknak ajánlott a 2024. februári Patch Tuesday során kiadott Exchange Server 2019 Cumulative Update 14 (CU14) frissítést alkalmazni.

A CISA is felvette a CVE-2024-21410-et a KEV katalógusába, és 2024. március 7-ig ad időt a szövetségi ügynökségeknek, hogy alkalmazzák a rendelkezésre álló frissítéseket, vagy leállítsák a termék használatát.

(bleepingcomputer.com)

Címkék

CVE ismerten kihasznált sérülékenység Microsoft Exchange NTLM relay Patch Tuesday Sérülékenység Shadowserver
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.