


Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2024. 08. 05. - Frissítve: 2025. 09. 10. otthoni kiberbiztonság|sérülékenység|zsarolóvírus

A Magniber ransomware célkeresztjében az egyszerű felhasználók

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
A Magniber ransomware célkeresztjében az egyszerű felhasználók

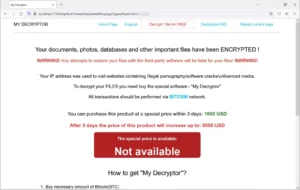
A jelenleg folyamatban lévő Magniber ransomware kampány világszerte titkosítja az otthoni felhasználók eszközeit és ezer dolláros váltságdíjat követel a dekódolásért.

Ez a kampány még 2017-ben indult. Azóta a hackerek olyan különféle módszereket alkalmaztak a Magniber terjesztésére és az eszközök titkosítására, mint például a Windows nulladik napi sérülékenységek kihasználása, hamis Windows- és böngészőfrissítések valamint a trójai szoftver feltörések és kulcsgenerátorok.

A nagyobb ransomware műveletekkel ellentétben a Magniber elsősorban azokat az egyéni felhasználókat célozza meg, akik rosszindulatú szoftvereket töltenek le és futtatnak otthoni vagy kisebb vállalati rendszerükön.

2018-ban az AhnLab kiadott egy dekódolót a Magniber ransomwarehez, amely lehetővé tette az ingyenes fájlvisszafejtést. Ez azonban már nem működik, mivel a támadók ennek függvényében fejlesztettek a kódon.

A Magniber kampány

Az indítás után a ransomware titkosítja az eszközön lévő fájlokat, és véletlenszerű 5-9 karakteres kiterjesztést (például .oaxysw vagy .oymtk) csatol a titkosított fájlnevekhez. A zsarolóvírus emellett létrehoz egy READ_ME.htm nevű fájlt is, ami információkat tartalmaz arról, hogy mi történt az áldozat fájljaival, valamint egy egyedi URL-t, amely a támadó Tor weboldalára mutat.
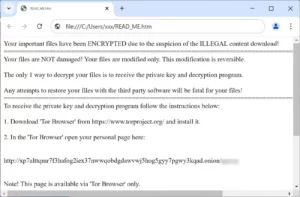
1. ábra Magniber READ_ME.htm fájl Forrás: BleepingComputer


2. ábra Magniber fizetési oldal Forrás: BleepingComputer


Érdemes elkerülni a feltört szoftverek használatát és a kulcsgenerátorokat, mivel egyrészről illegális, másrészről pedig gyakran terjesztenek a rosszindulatú programokat és zsarolóvírusokat.


(bleepingcomputer.com)

Címkék

Ransomware
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.