


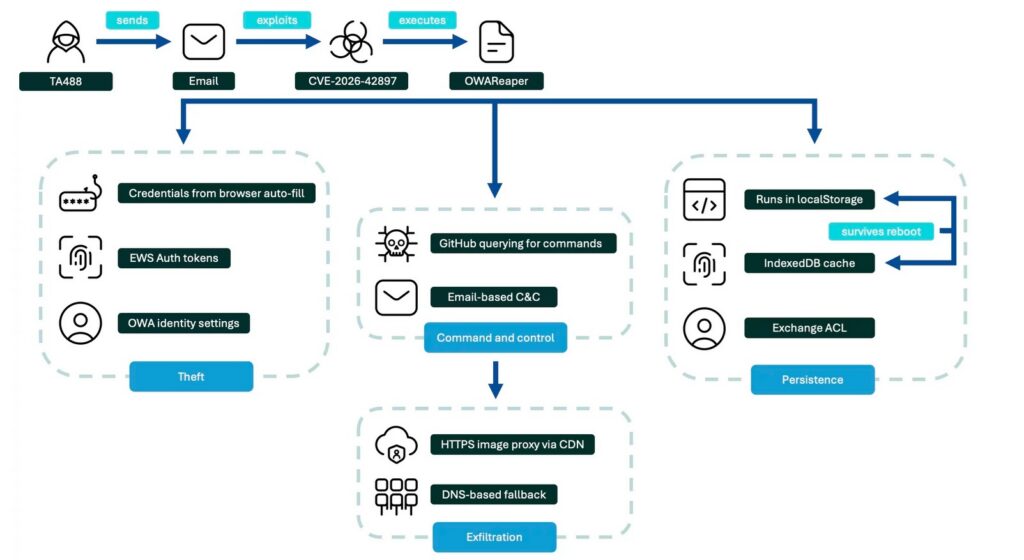
A Proofpoint 2026. július 29-én egy új, a Laundry Bear (Void Blizzard, TA488) nevű, Oroszországhoz köthető hacker csoport támadási kampányáról számolt be, amely egy Microsoft Outlook Web Access (OWA) sérülékenységet, a CVE-2026-42897 azonosítón nyomon követett XSS hibát használja ki. A kampány az amerikai és európai kormányzati szerveket, a telekommunikációs, a pénzügyi, a vendéglátóipari valamint a repülőgépipari ágazatokat célozta.
A támadás különösen veszélyes, mert a felhasználónak nem feltétlenül kell linkre kattintania vagy mellékletet megnyitnia. Egy speciálisan kialakított e-mail OWA-ban történő megnyitása akár elegendő lehet a támadás elindításához. A támadás során egy OWAReaper nevű böngészőalapú implant kerülhet a környezetbe. Ez képes lehet felhasználói hitelesítő adatok és OAuth-tokenek megszerzésére, valamint az Exchange-hez való tartós hozzáférés kialakítására.
A támadó képes bent maradni a rendszerben a böngésző újraindítását, a hitelesítő adatok cseréjét és az áldozat eszközének újratelepítését követően is. A fertőzési lánc egy korábban ismeretlen, böngészőalapú JavaScript implantátummal zárul, amelyet OWAReapernek neveznek, és amit kifejezetten az OWA-n belüli állandó hozzáférés biztosítására terveztek.
Javasolt intézkedések:
- Ellenőrizzük, hogy az Exchange szerver rendelkezik-e a CVE-2026-42897 elleni javítással.
- Vizsgáljuk felül az érintett postafiókok Exchange-jogosultságait.
- Ellenőrizzük és szükség esetén vonjuk vissza az érintett EWS (Exchange Web Services) /OAuth tokeneket.
- A TA488-hoz kapcsolódó C&C infrastruktúrát blokkoljuk és monitorozzuk.
- Az Exchange szerveren végezzük el a Microsoft Exchange Team Blog bejegyzésben publikált lépéseket.