


Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2025. 12. 05. adathalászat|kétfaktoros azonosítás

A támadók hamis Calendly‑meghívókkal célozzák a hirdetésfiókokat

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
A támadók hamis Calendly‑meghívókkal célozzák a hirdetésfiókokat

Egy folyamatban lévő adathalász kampány népszerű márkákat, például az Unilevert, Disneyt, MasterCardot, LVMH-t és Ubert utánoz Calendly megjelenésű hamis meghívókban, hogy megszerezze a Google Workspace és a Facebook üzleti fiókokhoz tartozó hitelesítő adatokat.

A Calendly egy legitim online időpontfoglaló platform, ahol a találkozó szervezője egy hivatkozást küld a résztvevőknek, akik így kiválaszthatnak egy számukra megfelelő időpontot. A szolgáltatást korábban is használták adathalász támadásokhoz, azonban ebben az esetben a jól ismert márkanevek, a megszokottság és a bizalom kihasználásával jelentősen növelik a támadás hatékonyságát.

A támadás első lépéseként a támadó egy ismert vállalat toborzójának adja ki magát, majd hamis találkozómeghívót küld a célpontnak.
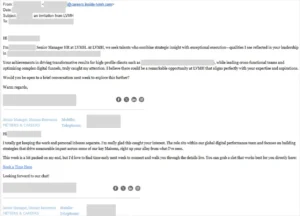
 

1. ábra A támadást indító adathalász e‑mail Forrás: Push Security


Miután az áldozat a linkre kattint, egy hamis Calendly‑oldalra kerül, amely először egy CAPTCHA-t jelenít meg, majd egy AiTM (Ad‑in‑the‑Middle) adathalász felületre irányítja, amely a Google Workspace bejelentkezési munkamenetek megszerzésére törekszik.
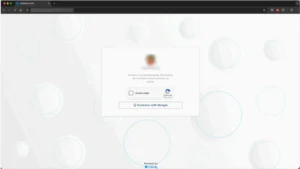
 

2. ábra Hamis Calendly‑oldal forrás: Push Security


A Push Security 31 egyedi URL-t azonosított, melyek közül az egyik az Unilever, a Disney, a Lego és az Artisan márkákat utánozta, a Facebook Business fiókokhoz tartozó hitelesítő adatok megszerzésének céljából.


3. ábra Facebook‑felhasználókat célzó oldalak forrás: Push Security


Egy újabb változat már egyszerre célozza a Google- és Facebook‑hitelesítő adatokat browser-in-the-Browser (BitB) támadásokkal, amelyek legitimnek tűnő URL‑eket megjelenítő, hamis felugró ablakok segítségével próbálják megszerezni a fiókhoz tartozó belépési adatokat.
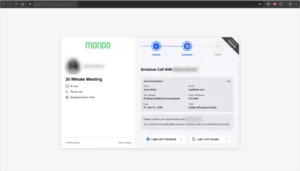
 

4. ábra Kétféle fiókot is célzó kampányváltozat forrás: Push Security


A phishing oldalak anti- analízis mechanizmusokat is alkalmaznak. Blokkolják a VPN- és proxy-forgalmat, valamint megakadályozzák, hogy a látogató az oldalon tartózkodva megnyissa a fejlesztői eszközöket.

Ezzel párhuzamosan a Push Security egy másik malvertising kampányt is megfigyelt , amely a Google Ads Manager fiókokat célozza. Ebben a kampányban a felhasználók, akik a Google-keresőben a „Google Ads” kifejezésre kerestek, rosszindulatú, fizetett hirdetésre kattintottak.


5. ábra Legelsőként megjelenő kártékony keresési eredmények forrás: Push Security


Ezek az oldalak a felhasználókat egy Google Ads témájú adathalász oldalra irányítják, amely ezt követően átirányítja őket egy AiTM (Ad-in-the-Middle) phishing oldalra, amely a Google bejelentkezési képernyőjét utánozza.


6. ábra Hamis Google Ads‑oldal forrás: Push Security


Mivel az AiTM technikák a támadók számára lehetővé teszik a kétfaktoros hitelesítés (2FA) megkerülését, a felhasználóknak az alábbi védelmi intézkedések ajánlottak:

  • hardveres biztonsági kulcsok használata,
  • az URL-ek alapos ellenőrzése a hitelesítő adatok megadása előtt, valamint
  • a bejelentkezési felugró ablak elhúzása a böngészőablak szélére, hogy meggyőződjenek annak valódiságáról.

(bleepingcomputer.com)

Címkék

Ad‑in‑the‑Middle AiTM BitB browser-in-the-Browser Calendly Captcha Disney Facebook Google Ads Google Workspace Lego malvertising MasterCard phishing Proxy Uber Unilever VPN
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.