


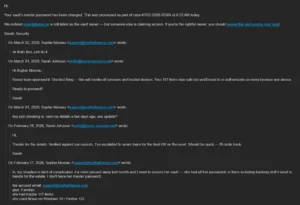
A jelszókezelő szolgáltató, a LastPass felhasználói újabb adathalász kampány célpontjává váltak. A támadók hamis, jogosulatlan fiókhozzáférési figyelmeztetésekkel próbálják megszerezni a felhasználók jelszavait. Az e-mailek feladójaként a „LastPass Support” nevet használják, a tárgymezőket pedig úgy alakítják, mintha belső, továbbított beszélgetések lennének a cég ügyfélszolgálata és a támadók között, melyekben a fiók elsődleges e-mailcímének módosítását tárgyalnák.
A kampány során az e-mail-láncokat a címzettekhez továbbítják, hogy ezzel a sürgősség érzetét keltsék, ezáltal reagáljanak a gyanús eseményre, és olyan hivatkozáskora kattintsanak, mint:
- „gyanús tevékenységek bejelentése” („report suspicious activity”),
- „leválasztás és tárhely zárolása” („disconnect and lock vault”),
- „eszköz visszavonása” („revoke device”).
Ezek a linkek egy „verify-lastpass[.]com” domainen található, hamis LastPass bejelentkező oldalra irányítanak, amely célja a felhasználók hitelesítő adatainak megszerzése.
A LastPass Threat Intelligence, Mitigation, and Escalation (TIME) jelentése szerint a támadók a fő domain mellett kisebb módosításokat tartalmazó URL-eket is alkalmaznak, amelyek ugyanarra az adathalász oldalra vezetnek. A kampány során a hitelesség növelésének és a nyomonkövetés megnehezítésének érdekében több feladó-címet és tárgymezőt használnak. A legtöbb feladó-cím nem kapcsolódik a LastPass-hoz, a támadók kompromittált vagy már nem használt domaineket alkalmaznak, de igyekeznek ezt elrejteni a „LastPass Support” megjelenített név használatával.
A vállalat hangsúlyozta, hogy az infrastruktúrája nem sérült, és rendszereikre nincs hatással a támadás. Kiemelték továbbá, hogy az ügyfélszolgálati munkatársak soha nem kérik a mesterjelszót, és a felhasználóknak azt senkivel sem szabad megosztaniuk. A hamis weboldalak mielőbbi eltávolítása érdekében a LastPass harmadik felekkel működik együtt, valamint arra kéri a felhasználókat, hogy minden gyanús kommunikációt jelentsenek az abuse@lastpass.com címre.
A LastPass népszerűsége miatt a szolgáltatás gyakran válik adathalász kampányok célpontjává. 2026 januárjában a cég egy másik kampányra figyelmeztetett, amely hamis karbantartási értesítéseket terjesztett, 24 órán belül a tárhelyek biztonsági mentésére szólítva fel a felhasználókat, majd adathalász oldalakra irányította őket. 2025 végén további két kampány célozta a LastPass-t: az egyik hamis felhasználói haláleset állítására épült, a másik azt hirdette, hogy a vállalatot feltörték, és a felhasználókat az ügyfélalkalmazás új verziójának letöltésére ösztönözte.