


Ugrás a fő tartalomra
Riasztás: Riasztás az NGINX kritikus sérülékenységeiről 2026. 11. 19.
Tájékoztatás: Tájékoztatás kritikus PHP-sebezhetőségek javításainak várható megjelenéséről 2026. 11. 19.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2025. 07. 15. Malware

Az Interlock ransomware FileFix módszert használ malware terjesztésre

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Az Interlock ransomware FileFix módszert használ malware terjesztésre

A hackerek egy új technikát, a FileFix módszert alkalmazzák az Interlock ransomware támadások során, hogy remote access trojan-t (RAT) juttassanak a célzott rendszerekre. Az elmúlt hónapokban fokozódott az Interlock ransomware aktivitása, miután a támadók a KongTuke web injector-t (más néven LandUpdate808) kezdték el használni a payloadok kompromittált weboldalakon keresztül történő terjesztésére.

A DFIR és a Proofpoint kiberbiztonsági kutatói május óta figyelték meg ezt a változást. Akkor a kompromittált oldalak látogatóit egy hamis CAPTCHA+ verifikáció teljesítésére kérték, majd a vágólapra automatikusan elmentett tartalmat kellett beilleszteniük a Run párbeszédpanelbe. Ez a taktika hasonló a korábban megfigyelt ClickFix támadásokhoz.

A trükk lényege az volt, hogy a felhasználók egy PowerShell scriptet futtattak le, amely letöltött és elindított egy Node[.]js-alapú Interlock RAT változatot. Júniusban a kutatók felfedeztek egy PHP-alapú Interlock RAT variánst is, amelyet ugyanazzal a KongTuke injectorral terjesztettek. Július elején jelentős változás történt a malware terjesztési mechanizmusában: az Interlock a ClickFix módszert FileFix-re változtatta át, amely mostantól az elsődleges terjesztési módszerük.
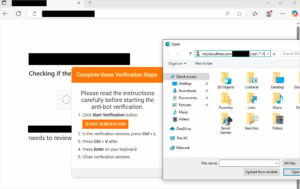
 

1. ábra Az Interlock FileFix támadása forrás: The DFIR Report


A legújabb Interlock támadások során a célpontokat arra kérik, hogy hamis, fájlútvonalnak álcázott parancsot illesszenek be a File Explorer-be, ami a trycloudflare[.]com oldalról letölti a PHP-alapú RAT-et, majd futtatja azt a rendszeren (1. ábra).

A fertőzést követően a RAT több PowerShell parancsot futtat, hogy rendszer- és hálózati információkat gyűjtsön, majd ezeket az adatokat strukturált JSON formában juttatja el a támadó parancs- és vezérlőszerverére. Ez a C2 szerver képes shell parancsokat küldeni a RAT-nak, új payloadokat bevezetni, perzisztenciát kialakítani a Registry run key-n keresztül, vagy laterális mozgást végezni például remote desktop (RDP) segítségével.

A DFIR jelentése interaktív tevékenységre utaló bizonyítékokat is említ:

  • Active Directory feltérképezése,
  • biztonsági mentések keresése,
  • helyi könyvtárak böngészése, valamint
  • domain kontrollerek vizsgálata.

Kezdetben a támadók ClickFix technikát alkalmaztak a fertőzés terjesztésére, de a FileFix-re való áttérés azt mutatja, hogy gyorsan alkalmazkodnak a kifinomultabb, nehezebben észlelhető módszerekhez.

(bleepingcomputer.com)

Címkék

ClickFix FileFix Interlock Interlock ransomware payload Powershell Ransomware Remote Access Trojan
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.