


Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2024. 09. 17. sérülékenység

Braille szóköz Windows sebezhetőséget használtak ki zero-day támadásokban

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Braille szóköz Windows sebezhetőséget használtak ki zero-day támadásokban

A Void Banshee nevű APT csoport aktívan kihasználta támadásokhoz a CVE-2024-43461 kódon nyomon követhető Windows MSHTML spoofing sebezhetőséget.

A sebezhetőség amikor a 2024. szeptemberi Patch kedd keretén belül nyilvánosságra került, még nem volt kihasználtként megjelölve, azonban szeptember 13-án kiderült, hogy a hiba már aktívan kihasználásra került a nyilvánosságra hozatala előtt. A Void Banshee Észak-Amerikában, Európában és Délkelet-Ázsiában tevékenykedő szervezeteket céloz meg adatlopás és pénzügyi haszonszerzés céljából. Ebben az esetben sem volt másképp, a sebezhetőséget információlopó malware telepítésére használták.

A sérülékenység a korábban publikált Void Banshee támadások során az attack-chain része volt, amikor URL fájlok kerültek felhasználásra az MSHTML protokollkezelő „megtévesztésére”, hogy a letiltott internet exploreren kód váljon futtathatóvá. Ezáltal az APT csoport installálni tudta az Atlantida malwaret. A támadás során a sikeres fertőzéshez a célpontnak meg kellett nyitnia egy HTA fájlt, ami látszólag PDF kiterjesztésű volt. Ebben játszott szerepet a CVE-2024-43461.

A támadók egy CWE-451 feltételt (azaz a felhasználói felület nem megfelelően jelez kritikus információkat) teremtettek azzal, hogy a fájl nevébe a hamis .pdf kiterjesztés után 26 darab kódolt Braille szóközt (%E2%A0%80) illesztettek be, amit végül a valós .hta kiterjesztés követett, a következőképpen:

„Books_A0UJKO.pdf%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80%E2%A0%80.hta”

Amikor dupla kattintás után a Windows megnyitja ezt a fájlt, a braille szóközök kitolják a UI-ból a valós kiterjesztést, és ezt csupán a ’…’ string jelzi. Ez megtéveszti a felhasználót, aki azt feltételezi, hogy egy PDF fájlt készül megnyitni.
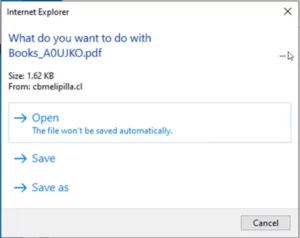
A trükköt csak a ‘…’ string jelzi, megtévesztve ezzel a felhasználót a fájl valós kiterjesztéséről.
Forrás: Trend Micro

A sérülékenységet azóta javították – bár nem hibátlanul. A biztonsági frissítés telepítése után a ’…’ string helyén már a valós kiterjesztés jelenik meg, azonban csak a sok láthatatlan szóközt követően, így a fájl igazi kiterjesztése még mindig megtévesztő marad.

(bleepingcomputer.com)

Címkék

Braille CWE-451 Void Banshee Windows
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.