


Ugrás a fő tartalomra
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2023. 09. 06. szervezeti kiberbiztonság

Egy újabb kritikus VMware sebezhetőség ütötte fel a fejét

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Egy újabb kritikus VMware sebezhetőség ütötte fel a fejét

[vc_row css=”.vc_custom_1693989395912{margin-top: -50px !important;}”][vc_column][vc_column_text]Proof-of-concept exploit kód került nyilvánosságra a VMware Aria Operations for Networks (korábbi nevén vRealize Network Insight) elemző eszközének kritikus kockázati besorolású SSH hitelesítési bypass sebezhetőségéhez.

A hibát (CVE-2023-34039) a ProjectDiscovery Research biztonsági elemzői tárták fel, és a VMware 6.11-es verzió kiadásával javították ki.

A sebezhetőség sikeres kihasználása lehetővé teszi a támadók számára, hogy távolról megkerüljék az SSH hitelesítést, és hozzáférjenek az eszköz parancssori felületéhez alacsony komplexitású támadások során, amelyek nem igényelnek felhasználói beavatkozást, mivel a vállalat leírása szerint „hiányzik az egyedi kriptográfiai kulcsgenerálás”.

A mitigáció érdekében a VMware javasolja az Aria Operations for Networks 6.2 / 6.3 / 6.4 / 6.5.1 / 6.6 / 6.6 / 6.7 / 6.8 / 6.9 / 6.10 verziójú biztonsági javítások alkalmazását, amelyek itt érhetők el.

Kheirkhah, a PoC exploit fejlesztője szerint a probléma gyökere a hardcode-olt SSH kulcsok megléte, amelyek azután maradtak meg, hogy a VMware nem generálta újra az engedélyezett SSH kulcsokat.
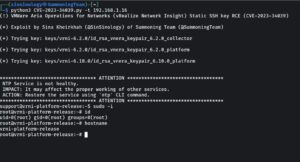
1. ábra CVE-2023-34039 PoC exploit (bleepingcomputer.com)

Fontos megemlíteni, hogy a VMware ezen a héten egy fájlírási sebezhetőséget is befoltozott (CVE-2023-20890), amely lehetővé teszi a támadók számára, hogy távoli kódfuttatást érjenek el, miután admin hozzáférést szereztek a célzott eszközhöz ─ a CVE-2023-34039 PoC segítségével pedig root jogosultságokat szerezhetnek.

Üzemeltetők számára javasoljuk, hogy az Aria Operations for Networks készülékeket a lehető leghamarabb frissítsék a legújabb verzióra a potenciális támadások elleni megelőző intézkedésként.

(bleepingcomputer.com)[/vc_column_text][vc_message]

Vonatkozó sérülékeny leírás az NBSZ NKI weboldalán:

CVE-2023-34039[/vc_message][/vc_column][/vc_row]

Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.