


Ugrás a fő tartalomra
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2022. 07. 25.

Twitter adatszivárgás: 5.4 millió felhasználó adatait kínálják eladásra

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Twitter adatszivárgás: 5.4 millió felhasználó adatait kínálják eladásra

Fenyetési szereplők egy sérülékenységet kihasználva több millió Twitter felhasználó telefonszámát és e-mail címét szerezték meg, és kínálják eladásra 30 000 dollárért egy hacker fórumon (lásd: ábra 1).
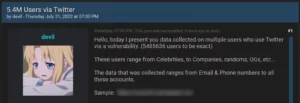
Ábra 1: A hivatkozott fórumposzt. Forrás: BleepingComputer

A „devil” nicknéven posztoló hacker szerint celebritások, szervezetek és civilek adatai vegyesen találhatók az adathalomban.

Az adatszivárogtatáshoz vezető biztonsági hiba feltételezhetően az, amit a Restore Privacy cég fedezett fel, és jelentett a Twitter felé a HackerOne platformon keresztül 2022. január elsején, és ami 13-án került javításra. A hiba lehetővé tette, hogy egy támadó a Twitter Android kliens segítségével e-mail vagy telefonszám megadásával kinyerje a megadott adatokhoz tartozó egyedi Twitter azonosítót, akkor is, ha az érintett fióknál ez a biztonsági beállításoknál tiltva volt.

Az egyedi Twitter ID segítségével a hacker a kigyűjtött azonosítókhoz összegyűjtötte a publikusan elérhető adatokat, így alkotva felhasználói profilokat.

A Twitter még ellenőrzi az adatokat, miközben a BleepingComputer a hackertől kapott kis számú mintát valósnak találta, azonban ez alapján még nem állítható, hogy a teljes dump hiteles adatokat tartalmazna.

Habár a begyűjtött profiladatok nagy részt publikus információk, alkalmasak adathalász támadások indítására, ezért Twitter felhasználók számára javasolt kiemelten óvatosnak lenni az elkövetkező időszakban érkező megkeresésekkel kapcsolatban, beleértve a látszólag Twittertől érkező rendszerüzeneteket is, kiváltképp, ha az üzenetben ─ például fiókellenőrzésre hivatkozva ─ arra kérik a felhasználót, hogy adja meg a bejelentkezési adatait. Az ilyen üezenetekt jelentsük a Twitter felé!

(bleepingcomputer.com)

Címkék

adathalászat adatszivárgás figyelmeztetés kiberbiztonság közösségi média Twitter
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.