Az Európai Kiberbiztonsági Hónap (ECSM) az Európai Unió éves kiberbiztonsági tudatosságnövelő kezdeményezése, amely még 2012-ben indult az Európai Uniós Kiberbiztonsági Ügynökség, az ENISA, valamint az Európai Bizottság támogatásával, illetve az uniós tagállamok, állami intézmények, vállalatok, oktatási intézmények és más szervezetek részvételével. A program célja, hogy felhívja a figyelmet a tudatos internethasználatra és a digitális biztonság fontosságára.
A Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet a Kiberhónap egyik meghatározó magyarországi szakmai szereplőjeként minden évben igyekszik különböző szakmai konferenciákkal és egyéb megjelenésekkel, illetve különböző online is elérhető tudatosító tartalmakkal hozzájárulni a program sikerességéhez.
A különböző online csalási módszereket, védelmi intézkedéseket, illetve IT biztonsági tanácsokat az idei évben a felhasználók által már jól ismert hétköznapi közmondásokba csomagoltuk. A kiberhónap során közzétett tartalmaink célja, hogy a generációk alatt kialakult, és közismertté vált tudást átültessük a digitális életbe, így alapozva meg a felhasználókban egy szinte önálló, azonnal működésbe lépő védelmi faktort.
Sorozatunk negyedik epizódjának jelmondata:
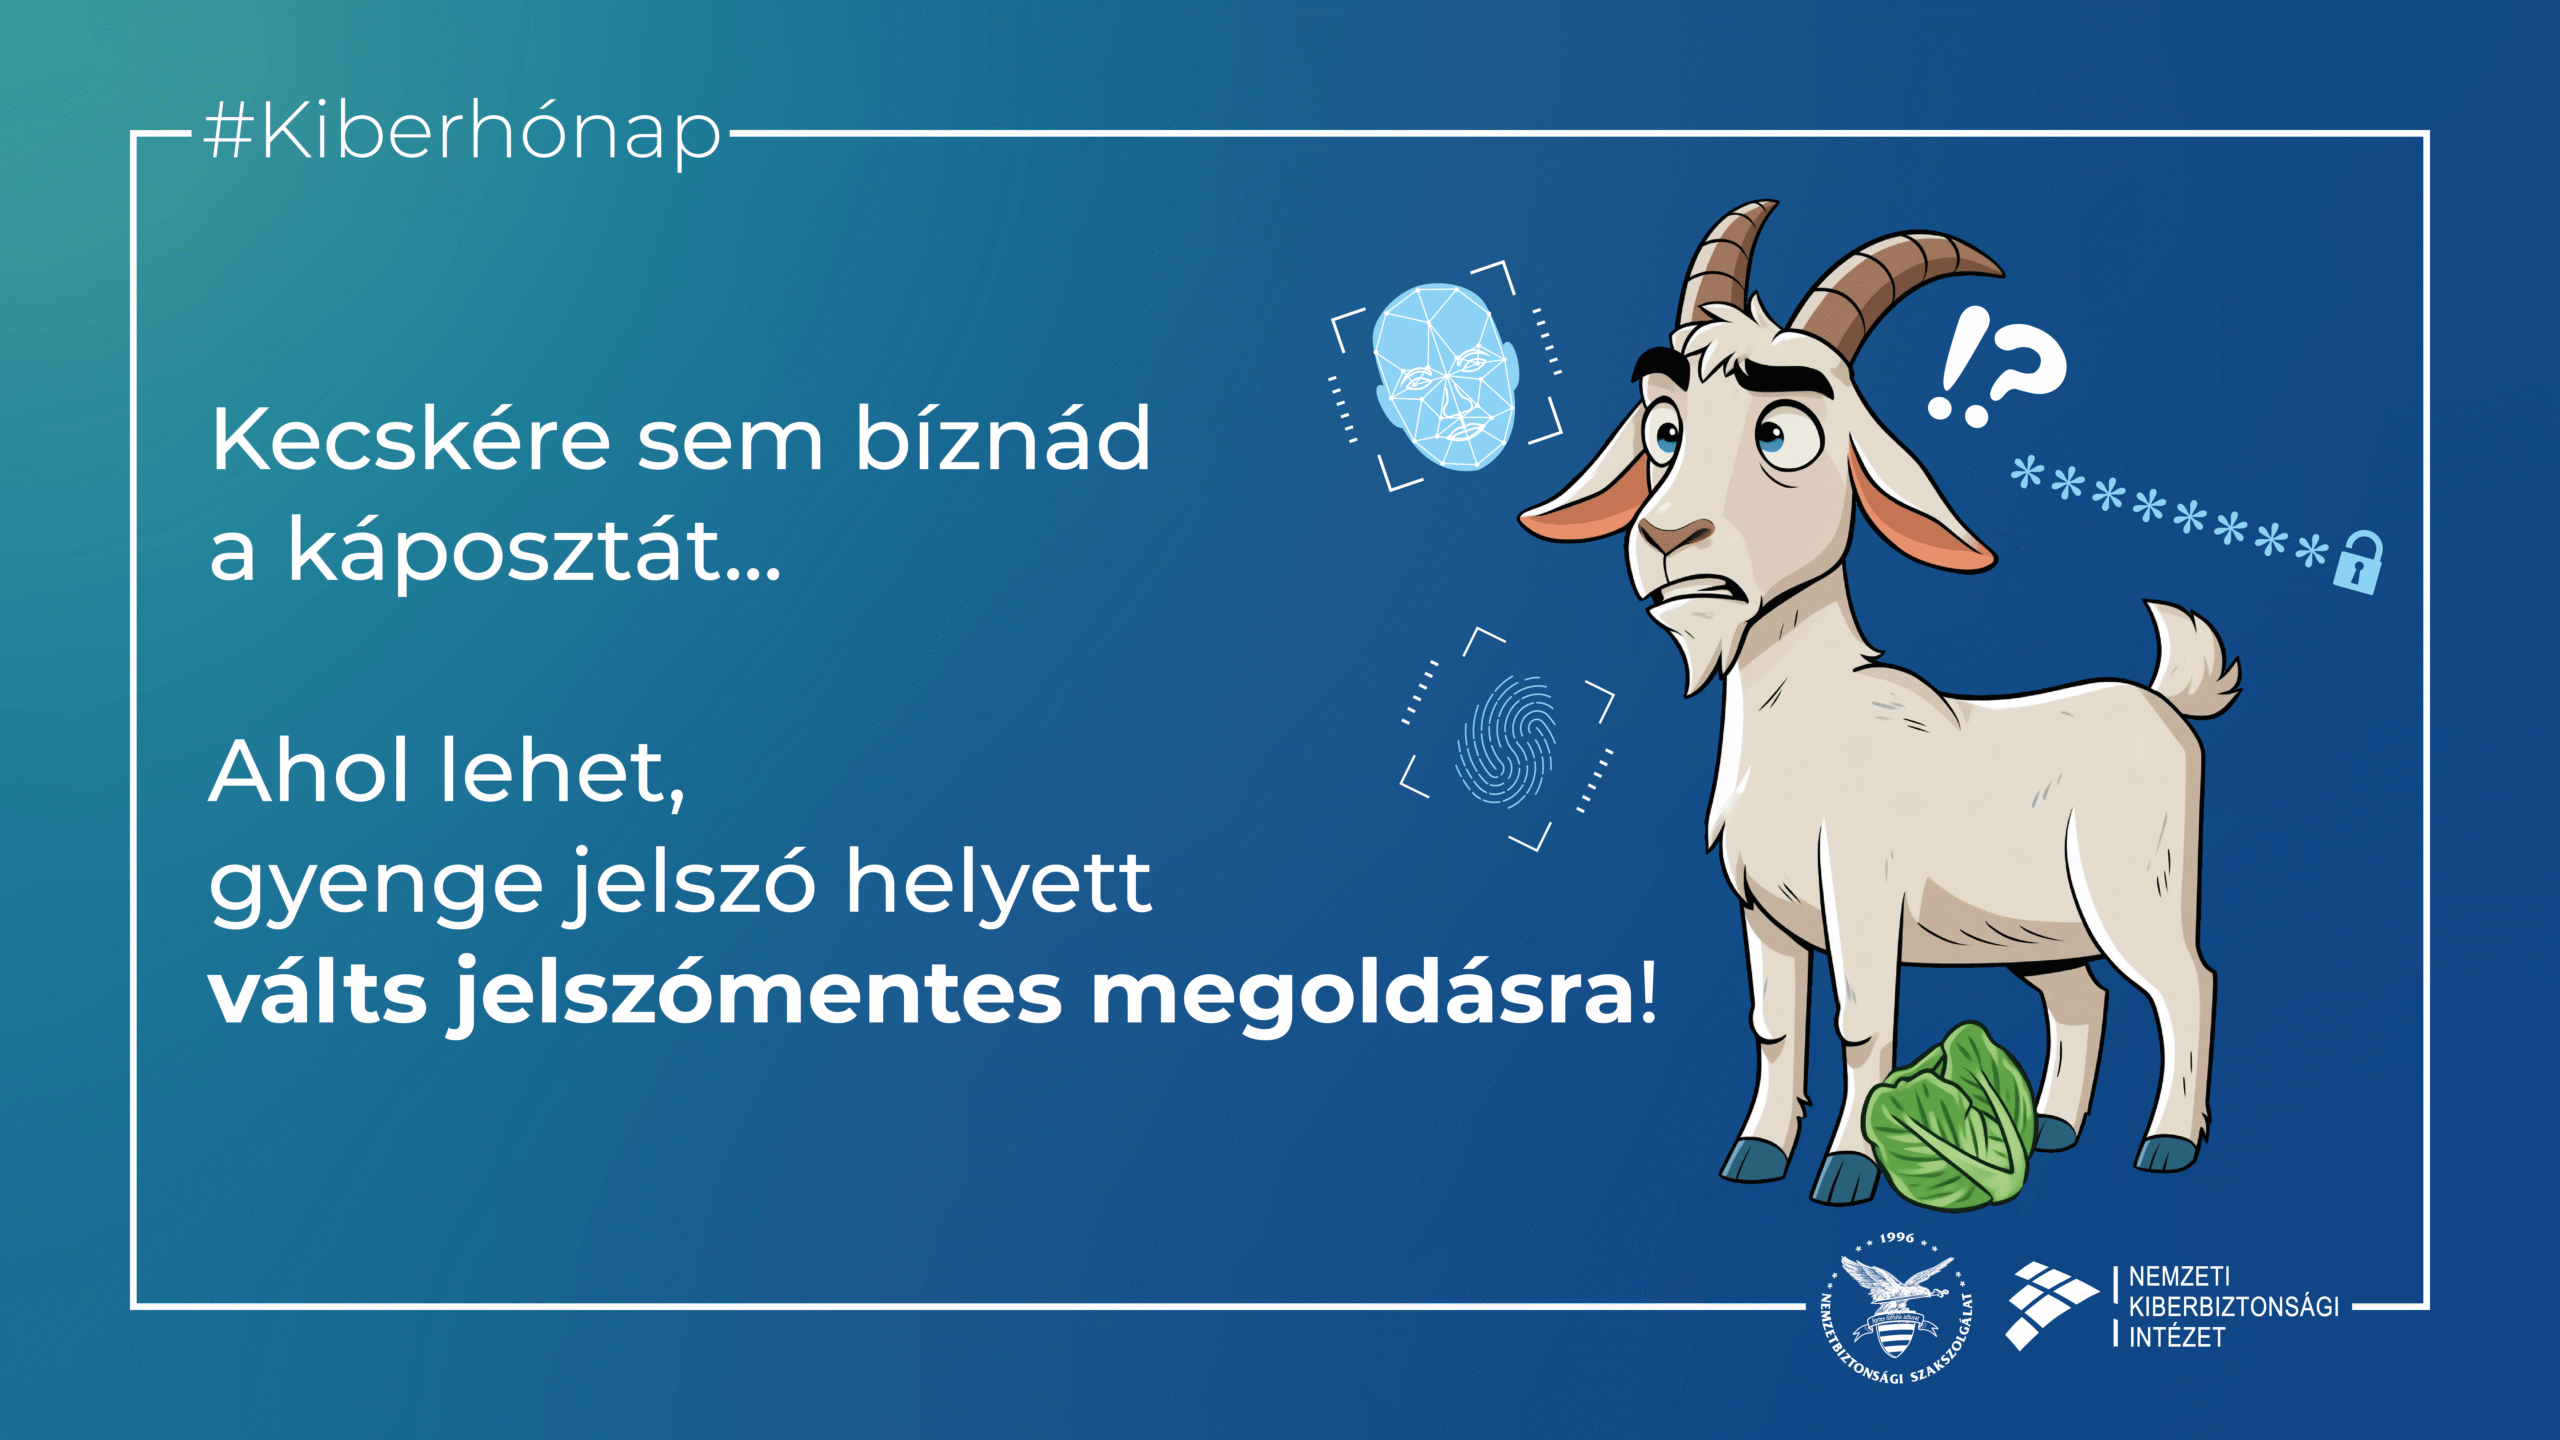
Kecskére sem bíznád a káposztát…ahol lehet gyenge jelszó helyett, válts jelszómentes megoldásra!
Komoly biztonsági kockázatot jelenthet, ha felhasználói fiókjainkat gyenge jelszavakkal védjük, ezért amennyiben módunkban áll, érdemes átállni az olyan jelszómentes megoldásokra, mint a passkey, a biometrikus azonosítás és a biztonsági kulcsok használata. Bár ezek alkalmazása jelentősen kényelmesebb és biztonságosabb fiókvédelmi megoldásnak tekinthető, sajnos egyelőre nem érhető el minden felhasználói felületen. Éppen ezért:
- ha mégis maradnánk a jelszavaknál, használjunk minél hosszabb, erős, egyedi jelszavakat, és egészítsük ki védelmünket többfaktoros azonosítással is! A jelszavakkal és azok kezelésével kapcsolatban további érdekességek olvashatók a „Kulcs a digitális élethez – a biztonságos jelszókezelésről” című elemzésünkben.
- amennyiben módunkban áll, használjunk ujjlenyomatot, arcfelismerést vagy más eszközhöz kötött hitelesítést! A biometrikus azonosítással kapcsolatban további hasznos tudnivalók olvashatók az NBSZ NKI egy korábbi elemzésében.
A Passkey technológia pedig az NBSZ NKI egy korábbi publikációjában kerül részletesebben ismertetésre: Passkey – Előnyök és hátrányok.