Az Európai Kiberbiztonsági Hónap (ECSM) az Európai Unió éves kiberbiztonsági tudatosságnövelő kezdeményezése, amely még 2012-ben indult az Európai Uniós Kiberbiztonsági Ügynökség, az ENISA, valamint az Európai Bizottság támogatásával, illetve az uniós tagállamok, állami intézmények, vállalatok, oktatási intézmények és más szervezetek részvételével. A program célja, hogy felhívja a figyelmet a tudatos internethasználatra és a digitális biztonság fontosságára.
A Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet a Kiberhónap egyik meghatározó magyarországi szakmai szereplőjeként minden évben igyekszik különböző szakmai konferenciákkal és egyéb megjelenésekkel, illetve különböző online is elérhető tudatosító tartalmakkal hozzájárulni a program sikerességéhez.
A különböző online csalási módszereket, védelmi intézkedéseket, illetve IT biztonsági tanácsokat az idei évben a felhasználók által már jól ismert hétköznapi közmondásokba csomagoltuk. A kiberhónap során közzétett tartalmaink célja, hogy a generációk alatt kialakult, és közismertté vált tudást átültessük a digitális életbe, így alapozva meg a felhasználókban egy szinte önálló, azonnal működésbe lépő védelmi faktort.
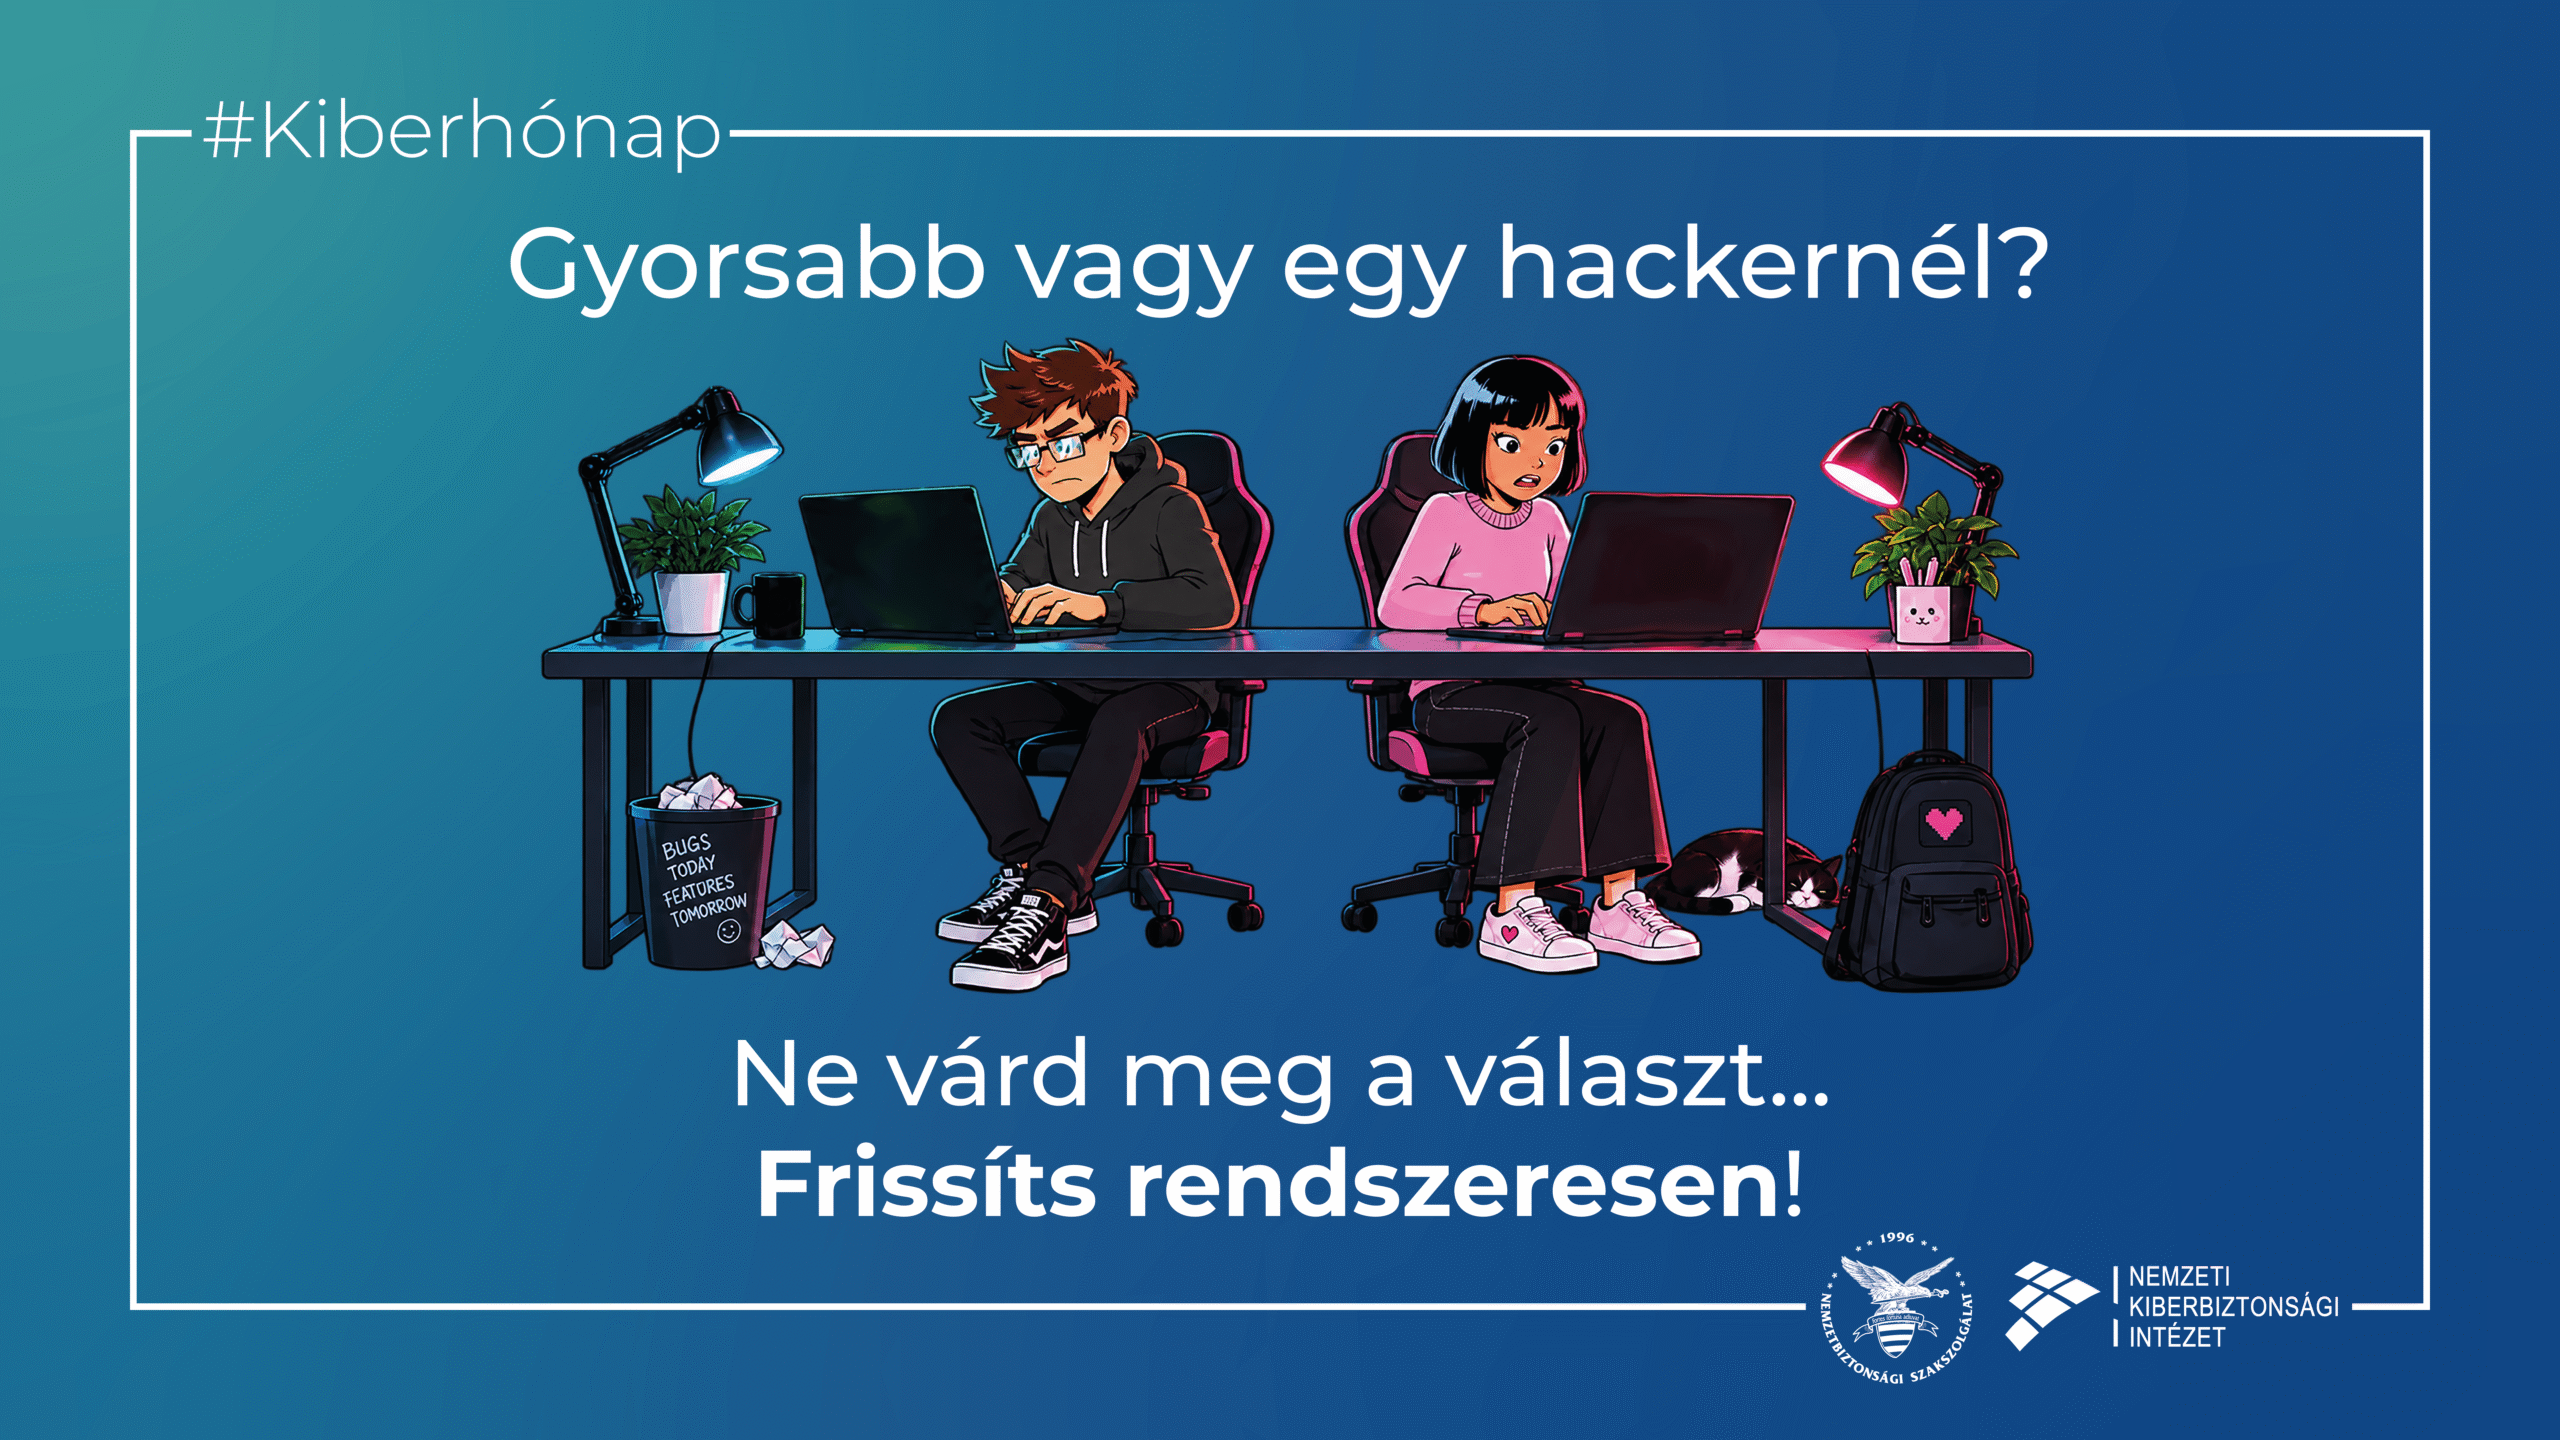
Sorozatunk hetedik epizódjának jelmondata:
Ki lesz a gyorsabb? Ne várd meg a választ…frissíts rendszeresen!
A kiberbűzözők gyakori támadási módszere, hogy különböző programok sérülékenységeit kihasználva kompromittálják a célrendszereket. A sebezhetőségek javítása a gyártók által kiadott biztonsági frissítésekkel történik. Minél régebbi eszközt, illetve rendszerverziót használunk, annál valószínűbb, hogy több ilyen mások által kihasználható ismert sérülékenység található a készülékünkön. Ez igen magas biztonsági kockázatot jelent eszközeink, felhasználói fiókjaink és adataink tekintetében. Ahhoz, hogy csökkenthessük a szoftversérülékenységből eredő kockázatokat, érdemes:
- rendszeresen frissíteni eszközeinket, operációs rendszereinket és alkalmazásainkat!
- bekapcsolni az automatikus frissítést, ahol csak módunkban áll!
- minél előbb telepíteni a soron kívül kiadott, kritikus biztonsági frissítéseket!
- lecserélni a már nem támogatott szoftvereket a hivatalos, gyártók által támogatott verziókra!