A kiberbűnözők egyre gyakrabban használnak ki olyan széles körben ismert online szolgáltatásokat, mint a DocuSign, a QuickBooks, az Adobe Sign vagy a Google Drive, hogy megtévesszék a felhasználókat és átjussanak az e-mail biztonsági szűrőkön. A módszer különösen megtévesztő, mert a csaló üzenetek nem feltétlenül hamis feladótól érkeznek, sok esetben valóban a megnevezett szolgáltatás küldi ki az értesítést, a benne szereplő hivatkozás azonban egy támadó által ellenőrzött oldalra vezet.
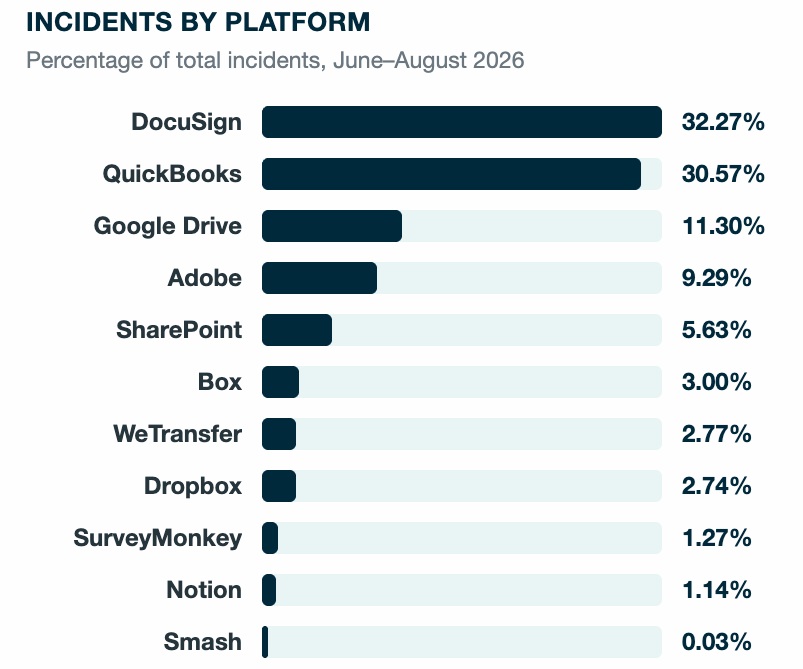
A KnowBe4 2026 áprilisában közzétett jelentése szerint az adathalász-támadások 22%-a már legitim platformokon keresztül történik. A vállalat ThreatLabs elemzése 2026 júniusa és augusztusa között 544 ezer adathalász e-mailt vizsgált meg. Ezek közül 53 ezer a Living Off Trusted Services (LOTS) módszert alkalmazta, vagyis csaknem minden tizedik vizsgált üzenet ebbe a kategóriába tartozott. A támadások közel kétharmada a DocuSignhoz és a QuickBookshoz kapcsolódott (1. ábra).
Hogyan működik a szolgáltatásokkal való visszaélés?
A LOTS-módszer lényege, hogy a támadók nem feltétlenül egy ismert szolgáltatás arculatát utánozzák, hanem annak valódi funkcióit és infrastruktúráját használják fel. Ilyen szolgáltatás például egy dokumentummegosztó platform, amely automatikus értesítést küld, ha valaki fájlt oszt meg velünk, vagy egy elektronikus aláírásra szolgáló rendszer, amely szerződés jóváhagyására szólít fel.
A támadók kihasználják, hogy ezek az értesítések a mindennapi munkavégzés természetes részét képezik. Egy „Fizetés beérkezett” vagy „Dokumentum aláírásra vár” tartalmú üzenet ezért első pillantásra nem feltétlenül kelt gyanút. A címzett azt hiheti, hogy egy szokásos üzleti feladatot kell elvégeznie, és a megszokott módon rákattint az üzenetben található gombra.
A támadás azért különösen megtévesztő, mert maga az értesítés valódi lehet. A veszélyt a benne elhelyezett hivatkozás jelenti, amely hamis bejelentkezési oldalra vagy más, a támadó által ellenőrzött infrastruktúrára irányíthatja a felhasználót. A csalók így olyan bizalmi helyzetet használnak ki, amely kevés okot ad a címzettnek a gyanakvásra.
Miért nehéz felismerni ezeket az üzeneteket?
A hagyományos e-mail-biztonsági megoldások többek között a feladó hitelességét, a domain hírnevét és az ismert rosszindulatú tartalmak jelenlétét vizsgálják. A LOTS-támadások esetében azonban ezek az ellenőrzések nem feltétlenül jeleznek problémát, mivel az e-mail valóban egy legitim szolgáltatástól érkezik.
A helyzetet tovább bonyolítja, hogy a szervezetek gyakran külön engedélyezik az üzletileg fontos értesítéseket küldő platformokat. Ezzel azt szeretnék elérni, hogy például a szerződésekkel vagy fizetésekkel kapcsolatos üzenetek ne kerüljenek a spam mappába. A támadók ezt a beállítást is kihasználhatják: az ingyenes csomagokkal vagy próbaidőszakokkal rendelkező szolgáltatásokon percek alatt létrehozhatnak egy fiókot, majd legitim értesítésnek látszó üzeneteket küldhetnek.
A KnowBe4 elemzésében a DocuSignhoz kapcsolódó incidensek száma 2026 júniusa és augusztusa között minden hónapban emelkedett. A Dropbox esetében csaknem megháromszorozódott, az Adobe-hoz kapcsolódó visszaélések száma pedig három hónap alatt több mint kétszeresére nőtt.
Mi történhet a kattintás után?
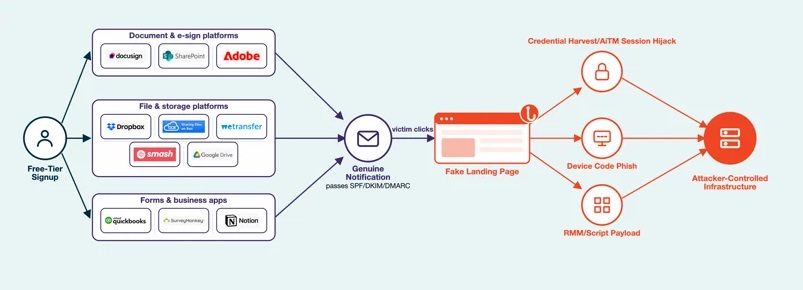
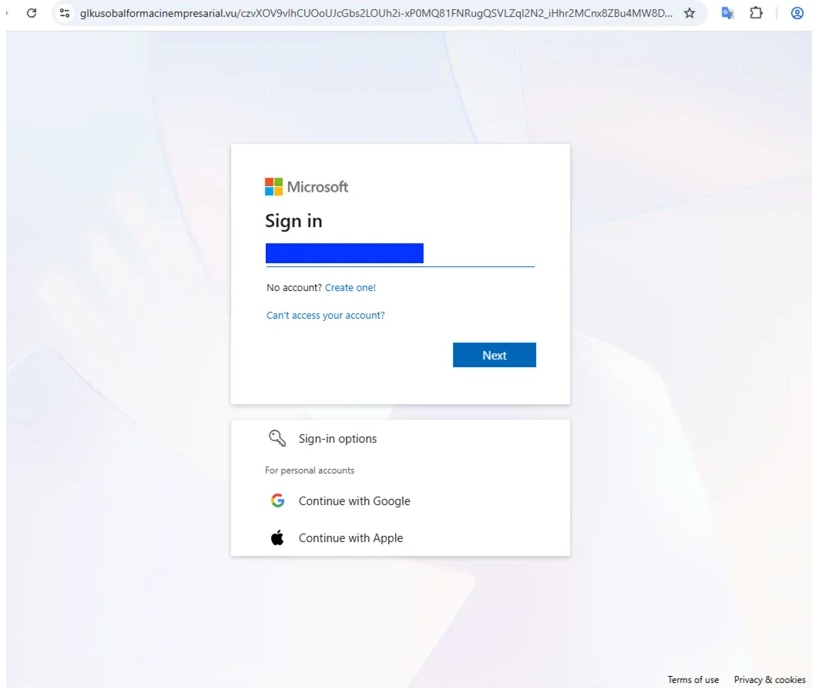
A támadás célja nem minden esetben ugyanaz. Az egyik leggyakoribb módszerrel a kiberbűnözők hamis bejelentkezési oldalra irányítják a felhasználót, hogy megszerezzék a jelszavát és más hitelesítő adatait. Egyes esetekben olyan közbeékelődéses adathalászati technikát (Adversary-in-the-Middle, AiTM) alkalmaznak, amely a felhasználó és a valódi bejelentkezési szolgáltatás közötti kommunikációt is elfogja. Így akár az aktív munkamenethez tartozó adatokat is megszerezhetik, ami a hagyományos többtényezős hitelesítés (MFA) megkerülését is lehetővé teheti.
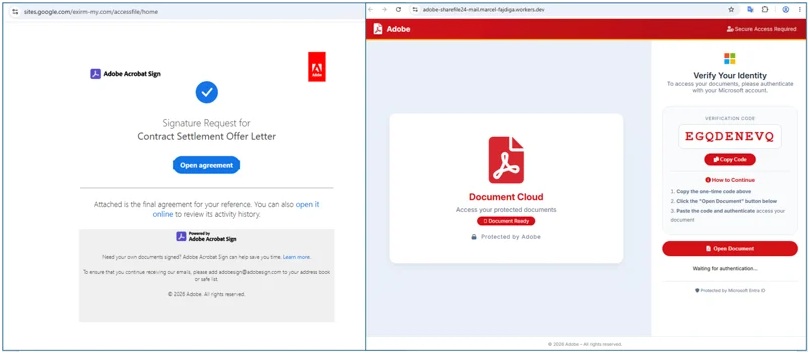
Más támadások az OAuth eszközengedélyezési folyamatával élnek vissza. Ez az eljárás eredetileg olyan eszközök hitelesítését segíti, amelyek nem rendelkeznek saját böngészővel. A támadó egy legitim hitelesítési szolgáltatónál kezdeményez folyamatot, majd ráveszi az áldozatot, hogy egy dokumentum megnyitásához vagy ellenőrzéséhez adjon meg egy rövid kódot. A felhasználó a valódi oldalon hitelesítheti magát, miközben a támadó egy már hitelesített munkamenethez tartozó tokent szerezhet meg.
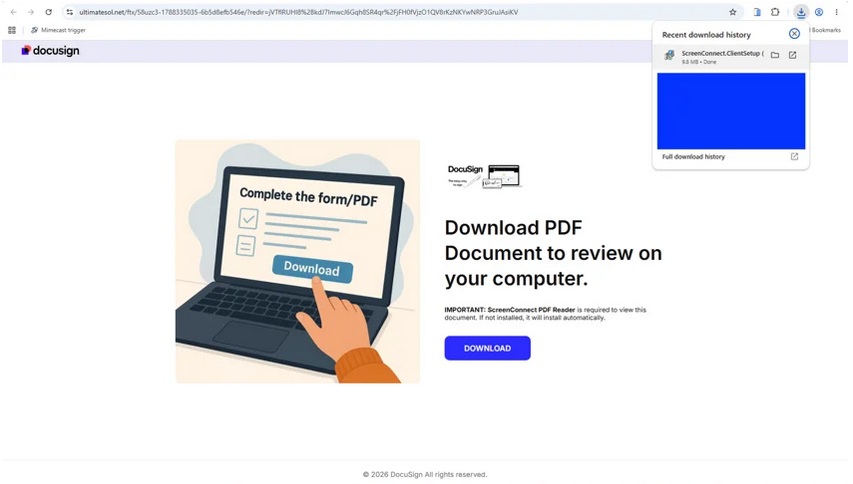
Előfordulhat az is, hogy az adathalász oldal egy dokumentum megnyitásához szükségesnek beállított program letöltésére ösztönöz. A támadók ilyenkor legitim távoli felügyeleti és menedzsmenteszközöket (Remote Monitoring and Management, RMM), például a ScreenConnectet vagy az AnyDesket használhatják ki. Mivel ezeket a szoftvereket az informatikai szakemberek is alkalmazzák, önmagában a digitális aláírásuk nem bizonyítja, hogy az adott telepítés biztonságos. Ha a programot a támadó kérésére telepítik, az illetéktelen hozzáférést szerezhet a számítógéphez.
Mire figyeljünk?
A legfontosabb, hogy egy ismert szolgáltatás nevében érkező értesítést se tekintsünk automatikusan biztonságosnak. A következő lépések segíthetnek a kockázat csökkentésében:
- Gondoljuk át, várható volt-e az üzenet. Egy váratlan számla, fizetési visszaigazolás vagy aláírási kérelem akkor is ellenőrzést igényel, ha olyan szolgáltatás küldte, amelyet rendszeresen használunk.
- Ellenőrizzük a hivatkozást kattintás előtt. Ha a gomb mögötti webcím nem illik az üzenetben megnevezett szolgáltatáshoz, ne nyissuk meg. Attól, hogy az üzenet megbízható feladótól érkezik, a benne szereplő hivatkozás még nem feltétlenül biztonságos.
- Ellenőrizzük az értesítést közvetlenül a szolgáltatásban. Keressük fel a szolgáltató hivatalos weboldalát, ott jelentkezzünk be a fiókunkba, és ellenőrizzük, hogy valóban van-e teendőnk.
- Ne adjuk meg a hitelesítő adatainkat egy váratlan kérés hatására. Ugyanez vonatkozik az ismeretlen helyről kapott hitelesítési kódokra, eszközkódokra és QR-kódokra is.
- Kétség esetén ellenőrizzünk másik csatornán. Hívjuk fel az üzenet állítólagos feladóját, vagy kérdezzük meg az informatikai részleget.
- Jelentsük a gyanús üzeneteket. A bejelentés segítheti a biztonsági csapatot a hasonló támadások felismerésében és a további károk megelőzésében.
Mit tehetnek a szervezetek?
A szervezetek az alábbi intézkedésekkel csökkenthetik a LOTS-támadások kockázatát:
- Viselkedéselemzésen alapuló e-mail-védelem: olyan megoldásokat érdemes alkalmazni, amelyek a feladó címe és a domainnév mellett a levél tartalmát, a sürgető megfogalmazást és a feladó megszokott kommunikációjától eltérő mintázatokat is vizsgálják.
- Az engedélyezési listák felülvizsgálata: az e-mail-szűrők engedélyezési listáit rendszeresen ellenőrizni kell, és kerülni kell a teljes domainek indokolatlan engedélyezését.
- Az OAuth eszközkódos hitelesítés korlátozása: ezt a hitelesítési módot csak azoknál a fiókoknál célszerű engedélyezni, amelyeknek valóban szükségük van rá.
- A távoli felügyeleti és karbantartási eszközök (RMM) ellenőrzése: figyelni kell az ilyen eszközök első telepítésére, valamint az indokolatlan vagy szokatlan használatára.