


Ugrás a fő tartalomra
Riasztás: Riasztás az NGINX kritikus sérülékenységeiről 2026. 11. 19.
Tájékoztatás: Tájékoztatás kritikus PHP-sebezhetőségek javításainak várható megjelenéséről 2026. 11. 19.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2026. 08. 12. adathalászat|e-mail biztonság|otthoni kiberbiztonság

A csalók a Spotify nevével élnek vissza

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
A csalók a Spotify nevével élnek vissza

Egy újabb adathalász kampányban a Spotify nevével visszaélve próbálják megszerezni a felhasználók bejelentkezési, személyes és bankkártyaadatait. A támadók olyan e-maileket küldenek, amelyek szerint probléma merült fel az előfizetéshez kapcsolódó fizetés feldolgozásával, ezért a felhasználónak frissítenie kell fizetési adatait. Ehhez az üzenetben található „Fizetési mód frissítése” („Update payment method”) gombra kell kattintania.

Az üzenetek valósághűen utánozzák a Spotify hivatalos értesítéseit, használják a vállalat logóját, színvilágát, valamint a MySpotify megnevezést is. A levélben található hivatkozás azonban a Spotify weboldalát utánzó, hamis oldalra vezet. Itt a felhasználót először bejelentkezési adatainak megadására, majd bankkártyaadatainak, címének és telefonszámának megadására kérik.
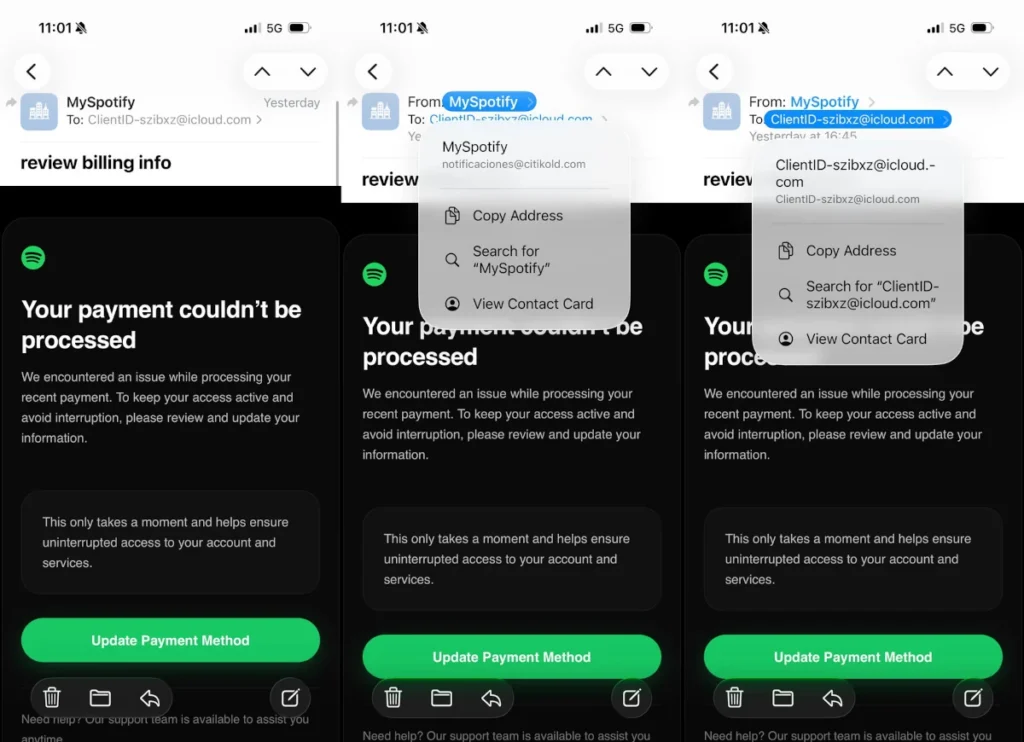
1. ábra A megtévesztő e-mail, forrás: The Guardian

A csalás felismerését több árulkodó jel is segítheti. Érdemes ellenőrizni a feladó tényleges e-mail-címét, mivel a hamis üzenetek nem a @spotify.com domainről érkeznek. Szintén gyanúra adhat okot a szokatlan formázás, illetve az, ha a hivatkozás célcíme nem a Spotify hivatalos domainjére mutat.
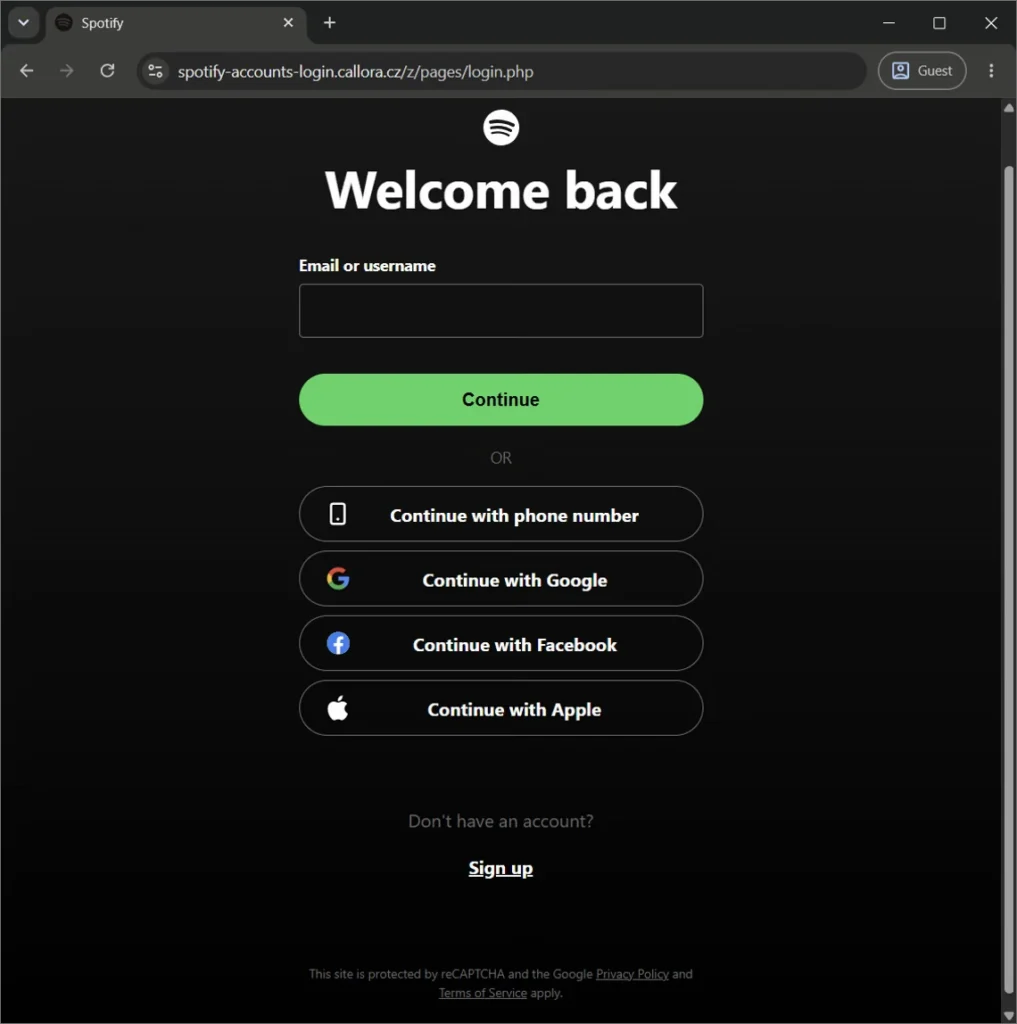
2. ábra A hamis weboldal, amelyre a hivatkozás mutat, forrás: The Guardian

A Spotify hivatalos tájékoztatása szerint a vállalat nem kér e-mailben személyes adatokat (fizetési adatokat, jelszavakat vagy hatóság által kiállított azonosító okmányok adatait), és nem kér harmadik fél szolgáltatásán keresztül történő fizetést sem. A vállalat emellett nem szólítja fel a felhasználókat fájlok vagy szoftverek letöltésére sem.

A felhasználóknak javasolt:

  • ha ilyen e-mail érkezik, ne kattintsanak a benne található hivatkozásra, hanem közvetlenül a Spotify hivatalos weboldalán jelentkezzenek be, és ott ellenőrizzék vagy módosítsák fizetési adataikat,
  • ha az üzenet bármely eleme szokatlannak tűnik, ne válaszoljanak rá, ne kattintsanak a benne szereplő hivatkozásokra, és ne töltsenek le mellékleteket,
  • ha már megadták adataikat egy hamis weboldalon, haladéktalanul változtassák meg jelszavukat, ellenőrizzék fiókjukat az illetéktelen módosítások miatt, bankkártyaadataik kompromittálódásának gyanúja esetén pedig azonnal értesítsék bankjukat.
  • a gyanús üzeneteket jelentsék az e-mail-szolgáltatónál, illetve továbbítsák a Spotify számára a spoof@spotify.com címre.

(theguardian.com)

Címkék

Spotify
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.