


A WhatsApp for Windows legújabb verziójának egyik sérülékenysége lehetővé teszi Python és PHP mellékletek küldését. Ezek a fájlok figyelmeztetés nélkül lefutnak, amikor a felhasználó (címzett) megnyitja azokat. A BleepingComputer tesztjei megerősítették, hogy a WhatsApp nem blokkolja a Python fájlok és a PHP szkriptek futtatását.
A Python és PHP szkriptek még nem kerültek blokkolásra
Egy biztonsági kutató akkor szembesült ezzel a sebezhetőséggel, amikor WhatsApp beszélgetésekhez csatolható fájltípusokkal kísérletezett annak érdekében, hogy megnézze az alkalmazás engedélyezi-e a kockázatosnak ítélt fájlok futtatását.
Potenciálisan veszélyes fájl, például .EXE küldésekor a WhatsApp megjeleníti azt, majd az alábbi két lehetőség közül választhat a felhasználó: Megnyitás vagy Mentés másként.
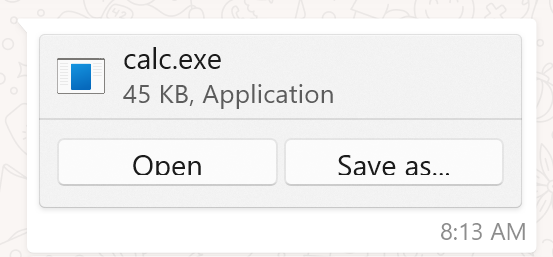
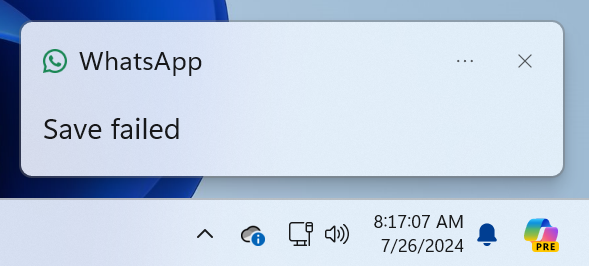
Amikor azonban megpróbálják megnyitni a fájlt, a WhatsApp hibát generál, így a felhasználóknak csak arra van lehetőségük, hogy lementsék a fájlt majd onnan indítsák el.
A BleepingComputer tesztjeiben ez a viselkedés konzisztens volt a .EXE, .COM, . SCR, .BAT és Perl fájltípusokkal is a WhatsApp kliens használatakor. A WhatsApp blokkolja a .DLL, . HTA és VBS végrehajtását is.
Mindegyik esetben akkor keletkezett a hiba, amikor közvetlenül az alkalmazásból próbálták elindítani őket a „Megnyitás” gombra kattintva. Ezek futtatása is csak a lemezre történő mentés után volt lehetséges.
A BleepingComputer információja szerint három olyan fájltípust találtak, amelyek elindítását a WhatsApp kliens nem blokkolja, ezek a . PYZ (Python ZIP app), a . PYZW (PyInstaller program) és a . EVTX (Windows event Log) kiterjesztésű fájlok.
A WhatsApp több kockázatosnak ítélt fájltípust is blokkol, viszont a Python szkriptek és a PHP fájlok (.php) még nem szerepelnek a WhatsApp tiltólistáján. Ezt a problémát a kutatók jelentették a Metának, viszont amikor felvették a kapcsolatot a BleepingComputerrel, a hiba még jelen volt a WhatsApp legújabb Windowsra készített verziójában, és reprodukálni is tudták azt a Windows 11, v2.2428.10.0 rendszeren.
A WhatsApp rendelkezik egy rendszerrel, amely figyelmezteti a felhasználókat, ha olyan felhasználók küldenek nekik üzenetet, akik nem szerepelnek a névjegyzékükben, vagy akiknek telefonszáma egy másik országban van regisztrálva. Azonban, ha egy felhasználó fiókja kompromittálódik, akkor a támadó a névjegyzék minden tagjának tud rosszindulatú szkripteket küldeni. Ezenkívül az ilyen típusú mellékleteket nyilvános és privát csevegőcsoportokban is közzé lehet tenni, amelyeket a támadók szintén használhatnak rosszindulatú fájlok terjesztésére.
A probléma hasonlít az áprilisi Telegram for Windows nulladik napi sebezhetőséghez, melyről itt olvashat: Telegram nulladik napi sebezhetőség a Windows app-ban