


Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2025. 11. 13. adathalászat|e-mail biztonság

Egy új PhaaS fenyegetés a Microsoft 365‑felhasználókat veszi célba világszerte

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Egy új PhaaS fenyegetés a Microsoft 365‑felhasználókat veszi célba világszerte

A kiberbiztonsági szakértők figyelmeztetnek egy új adathalász platform, a Quantum Route Redirect (QRR) megjelenésére, amely világszerte a Microsoft 365 felhasználókat célozza. A platform mintegy 1000 domaint használ a hitelesítő adatok ellopására, és előre konfigurált eszközei lehetővé teszik, hogy akár minimális technikai tudással rendelkező támadók is hatékony phishing kampányokat hajtsanak végre.

A kutatók szerint a QRR egy fejlett automatizált platform, amely képes lefedni az adathalász támadások valamennyi szakaszát, a kezdeti lépésektől egészen az áldozatok nyomon követéséig. A támadások legtöbbször rosszindulatú e-mailek küldésével kezdődnek, amelyeket DocuSign-kérelmeknek, fizetési- vagy nem fogadott hangüzenet értesítéseknek, valamint QR-kódos üzeneteknek álcáznak (1. ábra).
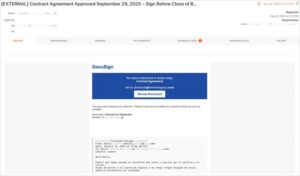
 

1. ábra Adathalász üzenet Source: KnowBe4

A hivatkozások a támadó által kezelt, elsőre legitimnek tűnő domainekre mutatnak, ahol a felhasználókat adathalász oldalakra terelik. A platform beépített szűrőmechanizmussal is rendelkezik, amely megkülönbözteti a botokat a valós felhasználóktól. Így a QRR képes az emberi látogatókat az adathalász oldalra terelni, míg az automatikus rendszereket (például e-mail szűrőket) ártalmatlan weboldalakra irányítja át (2. ábra).
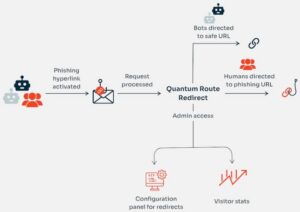
 

2. ábra A folyamat Source: KnowBe4


A támadások mögött álló technológia lehetővé teszi, hogy a támadók valós időben nyomon kövessék a felhasználói aktivitást, az átirányítások sikerességét, valamint a kompromittált fiókokat (3. ábra).
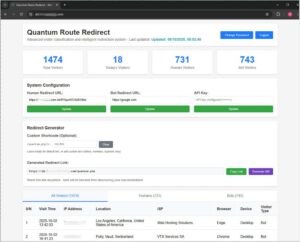
 

3. ábra Fő panel Source: KnowBe4


A KnowBe4 megfigyelései szerint a QRR-támadások különösen az Egyesült Államokban aktívak, de a platform képes globális célpontokat is elérni (4. ábra).
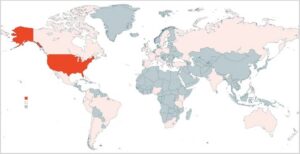
 

4. ábra QRR áldozatok elosztlása Source: KnowBe4


A kutatók arra számítanak, hogy a QRR használata tovább fog növekedni, mivel hatékonyan képes megkerülni az URL-szkennelő technológiákat.

A QRR-hez hasonló szolgáltatások közé tartozik, a már korábban megjelent:

  • VoidProxy,
  • Darcula,
  • Morphing Meerkat és
  • Tycoon2FA.

A szakértők a megelőzés fontosságára hívják fel a figyelmet. Az adathalász kísérletek felismerésének érdekében javasolt erős URL-szűrést alkalmazni, valamint kulcsfontosságú a felhasználói fiókok monitorozása is.

A Beazley Security Labs szintén elemezte a QRR infrastruktúráját, és publikálta kutatási eredményeit.

(bleepingcomputer.com)

Címkék

Darcula DocuSign Domain Microsoft 365 Morphing Meerkat PhaaS phishing QR-kód QRR Quantum Route Redirect Tycoon2FA VoidProxy
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.