


Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2025. 03. 14. APT|Malware|mobilbiztonság|okoseszközök biztonsága|otthoni kiberbiztonság

Új Android spyware-t azonosítottak a Google Play Áruházban

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Új Android spyware-t azonosítottak a Google Play Áruházban

A „KoSpy” elnevezésű új Android spyware legalább öt rosszindulatú alkalmazáson keresztül került be a Google Play Áruházba és egy harmadik féltől származó APKPure nevű alkalmazásboltba.
A Lookout kutatói szerint a kémprogram az APT37 (más néven ScarCruft) észak-koreai csoporthoz köthető olyan IP-címek, domainek és infrastrukturális átfedések alapján, amelyek más észak-koreai fenyegetés szereplőkkel -például az APT43 csoporttal- is kapcsolatba hozhatók. A kampány 2022 márciusa óta aktív, a támadók folyamatosan fejlesztik a malware-t.

A Lookout által azonosított öt alkalmazás:

  • Phone Manager
  • File Manager
  • Smart Manager
  • Kakao Security
  • Software Update Utility

A fertőzött alkalmazások részben valódi funkcionalitással rendelkeztek, miközben a háttérben betöltötték a KoSpy spyware-t. Kivételt képezett a Kakao Security, amely csak egy megtévesztő rendszerablakot jelenített meg, miközben olyan engedélyeket próbált megszerezni, amelyek hozzáférést biztosítanak az eszköz érzékeny adataihoz. A kampány főként koreai és angol nyelvű felhasználókat célzott meg.
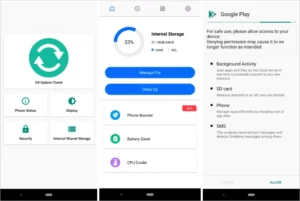
1. ábra A KoSpy alkalmazások felülete. forrás: Lookout


A KoSpy aktiválódást követően egy titkosított konfigurációs fájlt tölt le egy Firebase Firestore adatbázisból annak érdekében, hogy elkerülje a detektálást. Ezután kapcsolódik a C2 (command and control) szerverhez, majd ellenőrzi, hogy emulátoron fut-e. A malware képes frissített beállításokat és további payloadokat letölteni a C2-ről, továbbá dinamikusan aktiválható/deaktiválható egy „on/off” gombbal. A malware az adatokat egy hardkódolt AES kulccsal titkosítva küldi el.

A KoSpy kiterjedt adatgyűjtési képességekkel rendelkezik:

  • SMS-eket és hívásnaplókat hallgat le
  • Valós időben követi nyomon az áldozat GPS-helyzetét
  • Beolvassa és kiszűri a fájlokat a helyi tárhelyről
  • Az eszköz mikrofonjának segítségével hangot rögzít
  • A készülék kamerájával fényképeket és videókat rögzít
  • Képernyőképeket készít az eszköz kijelzőjéről
  • Rögzíti a billentyűleütéseket az Android Accessibility Services (kisegítő szolgáltatások) segítségével

Annak ellenére, hogy a fertőzött alkalmazásokat már eltávolították a Google Playről és az APKPure-ról is, a felhasználóknak manuálisan kell törölniük azokat a készülékeikről, valamint ajánlott futtatni egy vírusírtót is. Súlyos fertőzöttség esetén pedig javasolt visszaállítani a gyári beállításokat.

A Google Play Protect képes blokkolni az ismert rosszindulatú alkalmazásokat, ezért engedélyezése és naprakészen tartása az Android eszközökön segíthet a KoSpy elleni védelemben.

(bleepingcomputer.com)

Címkék

Android APT37 C2 Google Play Protect kémprogram KoSpy malware ScarCruft spyware
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.