


Ugrás a fő tartalomra
Riasztás: Riasztás az NGINX kritikus sérülékenységeiről 2026. 11. 19.
Tájékoztatás: Tájékoztatás kritikus PHP-sebezhetőségek javításainak várható megjelenéséről 2026. 11. 19.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2023. 10. 26. sérülékenység

Ukrán hacktivisták törték fel a Trigona ransomware csoport szervereit

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Ukrán hacktivisták törték fel a Trigona ransomware csoport szervereit

Kiberaktivisták egy csoportja törte fel a Trigona ransomware csoport szervereit, és az összes rendelkezésre álló információ lemásolása után törölte azokat.

A megszerzett adatok között voltak kriptovaluta pénztárcák (hot wallet), forráskódok és olyan adatbázis rekordok, amelyek potenciálisan visszafejtési kulcsokat is tartalmazhattak.
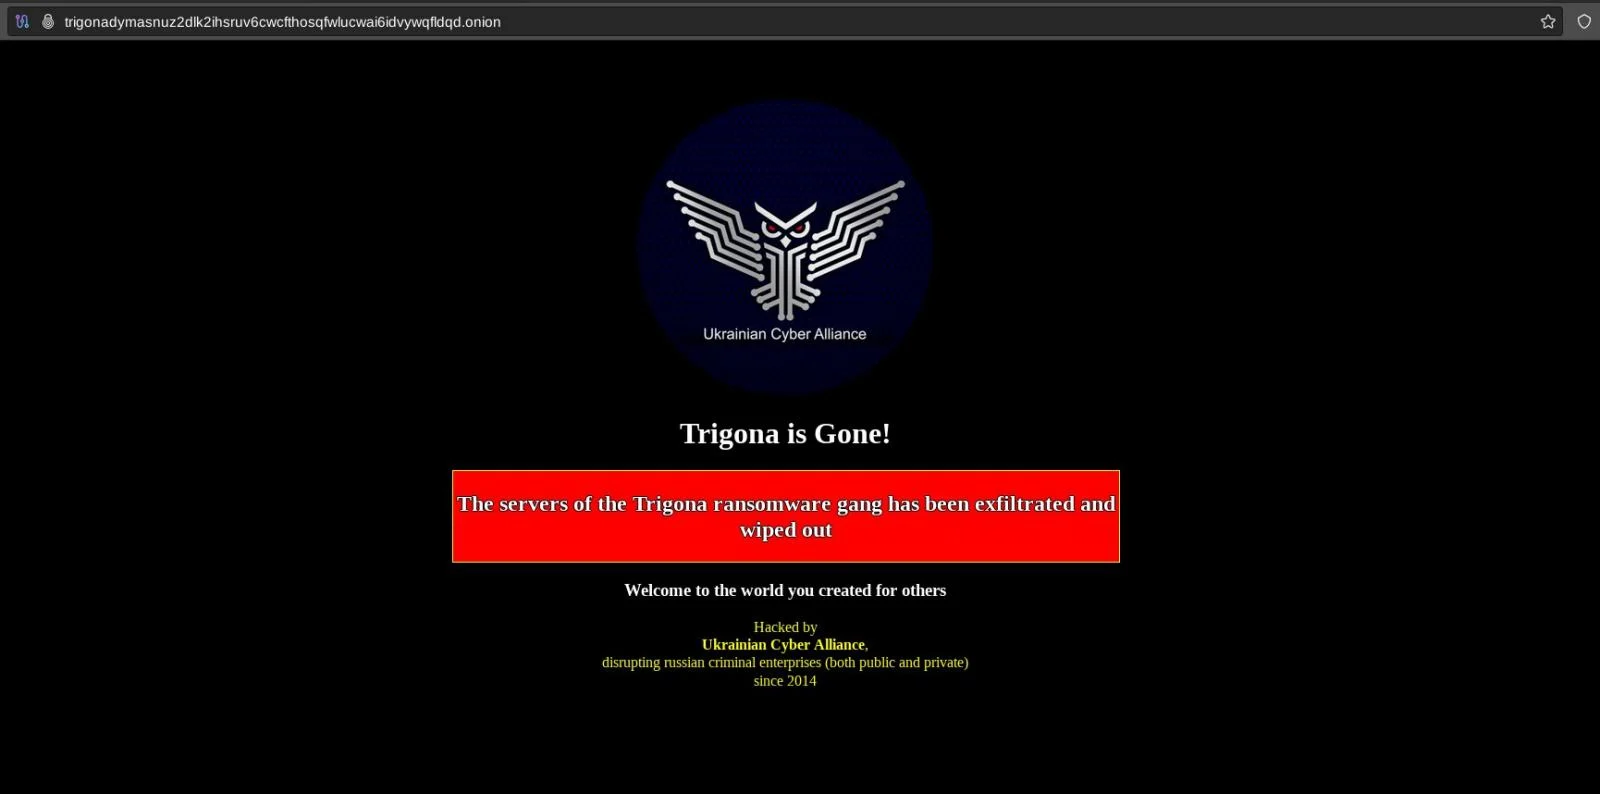
Az UCA által megrongált Trigona ransomware csoport weboldala. Forrás: bleepingcomputer.com


Az Ukrainian Cyber ​​Alliance (UCA) hackerei a CVE-2023-22515 sérülékenység kihasználásával jutottak hozzá a Trigona ransomware infrastruktúrájához, amely a Confluence Data Center és a Server kritikus biztonsági rése, amely távolról is kihasználható a jogosultságok kiterjesztésére.

Az UCA október elején törte fel először a Trigona ransomware Confluence szerverét és észrevétlenül térképezte fel a kiberbűnözők infrastruktúráját.

Egy UCA aktivista képernyőképeket tett közzé a ransomware csoport belső dokumentumairól, amire a Trigona tagjai a jelszavak megváltoztatásával és a nyilvános infrastruktúra leépítésével reagáltak.

https://twitter.com/vx_herm1t/status/1712417798738108542?ref_src=twsrc%5Etfw

Később az aktivistáknak sikerült hozzáférést szerezniük a Trigona adminisztrációs felületeihez, a blogukhoz, az adatszivárogtató oldalhoz, valamint a belső eszközeikhez is (Rocket.Chat, Jira és Confluence szerverek).

Miután az összes elérhető adatot letöltötték, az UCA aktivistái törölték és megrongálták ransomware csoport webhelyeit, és megosztották az adminisztrációs panel webhelyének kulcsát is. Az UCA azt állítja, hogy három, valószínűsíthetően több száz gigabájtnyi lopott dokumentumot tartalmazó biztonsági másolatot sikerült megszerezniük.

(bleepingcomputer.com)

Címkék

CVE-2023-22515 Trigona UCA Ukrainian Cyber ​​Alliance Ukrajna
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.