


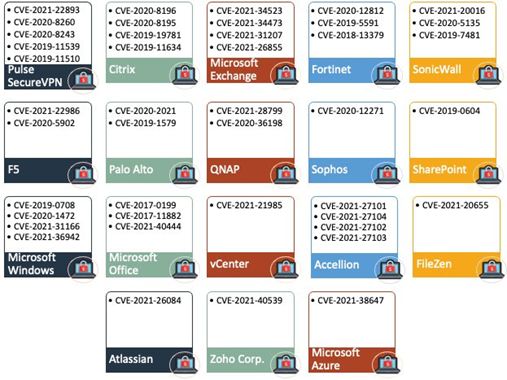
Allan Liska, a CSIRT Recorded Future (Computer Security Incidens Response Team) munkatársa több biztonsági kutatóval együtt összeállított egy listát a zsarolóvírus bandák által gyakran kihasznált sebezhetőségekről. A lista több mint egy tucat különböző szoftver- és hardvergyártó termékeiben talált biztonsági hibát tartalmaz, ami jó kiindulópontot nyújthat a védekezők számára a hálózati infrastruktúrájuk védelmének megfelelő kiépítéséhez.
Csak idén a zsarolóvírus terjesztő csoportok és társszervezetek több exploitot is felvettek a fegyvertárukba, amelyekkel az az alábbi sebezhetőségek kihasználását vették célba:
Szeptember:
- Több, úgynevezett „ransomware, mint szolgáltatás” társvállalat kezdett el RCE exploitokat használni, amelyek a nemrég javított Windows MSHTML sebezhetőséget (CVE-2021-40444) célozzák.
- A Conti zsarolóvírus a Microsoft Exchange szervereket vette célba, és ProxyShell sebezhetőségi exploitokat (CVE-2021-34473, CVE-2021-34523, CVE-2021-31207) használva tört be a vállalati hálózatokba.
Augusztus:
- A LockFile a PetitPotam NTLM relay támadási módszerét (CVE-2021-36942) kihasználva kezdte meg átvenni az irányítást a Windows tartományok felett.
- A Magniber a PrintNightmare sebezhetőséget felhasználva tevékenykedett (CVE-2021-34527).
- Az eCh0raix a QNAP és a Synology NAS eszközöket vette célba (CVE-2021-28799).
Július:
- A HelloKitty ransomware a sebezhető SonicWall eszközöket vette célba (CVE-2019-7481).
- A REvil a Kaseya hálózatába tört be (CVE-2021-30116, CVE-2021-30119 és CVE-2021-30120). A támadás nagyjából 60 VSA szervert használó MSP-t (Managed Service Providers) és 1500 downstream üzleti ügyfelet érintett.
Május:
- A FiveHands ransomware a SonicWall sebezhetőséget használta ki (CVE-2021-20016).
Április:
- A QNAP figyelmeztetett a NAS eszközök elleni AgeLocker zsarolóvírus támadásokra, amelyek az elavult firmware egy nem publikus hibáját használták ki, éppen akkor, amikor egy masszív Qlocker zsarolóvírus kampány olyan QNAP eszközöket vett célba, amelyek nem voltak javítva a hardcode-olt hitelesítő adatok sebezhetőségével szemben (CVE-2021-28799).
- A Cring zsarolóvírus az ipari vállalatok hálózatain a nem javított Fortinet VPN eszközöket (CVE-2018-13379) kezdte el titkosítani, miután az FBI és a CISA közös figyelmeztetése szerint a csalók sebezhető Fortinet eszközöket keresnek.
Március:
- Márciusban a Microsoft Exchange szervereket világszerte a Black Kingdom és a DearCry zsarolóprogramok támadták meg a ProxyLogon sebezhetőséget kihasználva (CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065).
2020 december – 2021 január:
- A Clop zsarolóvírus támadások az Accellion szerverek ellen (CVE-2021-27101, CVE-2021-27102, CVE-2021-27103, CVE-2021-27104) az év első három hónapjának átlagos váltságdíját feljebb emelték.