


Ugrás a fő tartalomra
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2023. 01. 10.

A GitHub megkönnyíti a kódokban található sérülékenységek felfedezését

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
A GitHub megkönnyíti a kódokban található sérülékenységek felfedezését

A kódellenőrzéshez az újonnan bevezetett alapértelmezett beállítás opcióval a GitHub lehetővé teszi a fejlesztők számára, hogy csupán néhány kattintással konfigurálhassák azt. Bár ez az új lehetőség még csak Python, JavaScript és Ruby nyelvű repositoryk esetén érhető el, a GitHub a következő hat hónapban több nyelvre is igyekszik majd kiterjeszteni a támogatást.

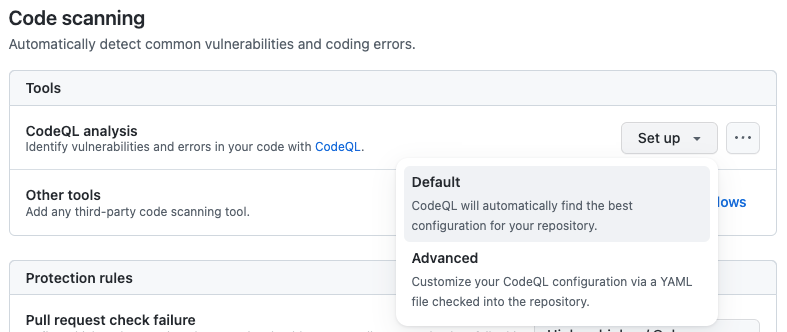
Az új kódolvasási beállítás használata elérhető a repository beállításai között a „Security” rész alatt, a „Code security and analysis” menüpontban. Az itt található toolbox-ban a „Set up” lenyíló menüben a „Default” és az „Advanced” opciók közül lehet választani.
Kép forrása: github.blog

Az „Alapértelmezett” opció kiválasztásával automatikusan megjelenik egy, a repository-n alapuló, személyre szabott konfigurációs összefoglaló, amely magába foglalja a repository-ban használt nyelveket, lekérdezési csomagokat, valamint a vizsgálatokat kiváltó eseményeket. A tervek szerint a jövőben ezek a lehetőségek is testreszabhatók lesznek. Miután engedélyezésre került a CodeQL, azonnal megkezdődik a kódellenőrzés, amely során a keresőmotor sebezhetőségeket – például távoli kódvégrehajtási (RCE), SQL Injection és Cross-Site Scripting (XSS) hibákat – keres a repository-ban. A kódellenőrzés minden nyilvános repository számára ingyenes, valamint elérhető a GitHub Enterprise privát repository-khoz is a GitHub Advanced Security funkciójaként.

(bleepingcomputer.com)

Címkék

GitHub sérülékenység szkenner
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.