Ugrás a fő tartalomra
Riasztás: Riasztás Danfoss hűtésfelügyeleti rendszereket érintő sérülékenységekről 2026. 11. 09.
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2022. 08. 11. - Frissítve: 2022. 08. 12.

Emberi tényezőn is múlt a Cisco-t ért kibertámadás

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Emberi tényezőn is múlt a Cisco-t ért kibertámadás

Kibertámadás érte a Ciscot, amiről a cég kiberbiztonsági divíziója 2022. augusztus 10-én közleményt adott ki. Bár a cég nem fedett fel minden egyes részletet a támadás kapcsán, az incidenskivizsgálásról kiadott korrekt és alapos tájékoztatásuk több szempontból is tanulságos, főleg a jelszókezelést érintően.

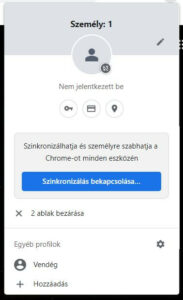
Mint kiderült, a támadók a cég egyik dolgozójának Google fiókján keresztül szereztek hozzáférést. Az óvatlan munkatárs ugyanis elkövette azt a hibát, hogy a Chrome böngészőben lementette a céges belső jelszavait, amelyek ráadásul a Google fiókjába is feltöltésre kerültek, mivel a szinkronizáció be volt kapcsolva.

Miután az eltárolt hitelesítőadatok között a támadók a VPN jelszót is megszerezték, a támadóknak már csak a kétfaktoros azonosítást kellett kijátszaniuk, amit végül egy szimpla pszichológiai manipulációs technikával szereztek meg: egymás után olyan sokszor küldték el a kétfaktoros push üzenetet az áldozat eszközére, hogy az áldozat vagy véletlenül rákoppintva fogadta el azt, vagy csak megunta, hogy elárasztják az üzenetek ─ ez az ún. MFA fatigue technika.

Az incidens tájékoztató legfontosabb tanulsága, hogy

  • A jelszavainkat ne mentsük le a böngészőben ─ különösen a céges jelszavakat ─, ehelyett használjunk inkább jelszómenedzser programot!
  • A munkahelyi eszközön ne jelentkezzünk be a Google fiókba a Chrome böngészőben!
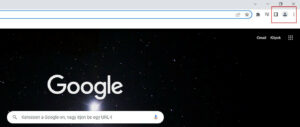
  • vagy legalább kapcsoljuk ki a szinkronizálást, ami néhány kattintással elvégezhető!

(blog.talosintelligence.com)


Címkék

Cisco emberi tényező humán faktor incidens kibertámadás
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.