


Ugrás a fő tartalomra
Nemzeti Kiberbiztonsági Intézet Nemzeti Kiberbiztonsági Intézet
  • Intézet
    • Incidens bejelentés
    • Kapcsolat
    • Magunkról
      • Kezdőlap
      • Nemzeti Kiberbiztonsági Intézet
      • Fejlesztések a kiberbiztonság érdekében
      • Hatósági feladatkör
      • Incidenskezelés
      • Incidenskivizsgálás, Biztonsági elemzés
      • Sérülékenységvizsgálat
      • Kiberfenyegetettség elemzés
      • Nemzetközi kapcsolatok, együttműködés
    • Karrier
    • Szolgáltatások
      • Incidenskezelés
      • Incidenskivizsgálás
      • Kiberfenyegetettség elemzés
      • Korai Figyelmeztető Rendszer
      • Biztonságirányítás
      • Sérülékenységvizsgálat
      • Automatizált Sebezhetőségdetektálás
    • Események
      • 11. CyberSec konferencia
      • Hungarian Cyber Security Challenge 2026
    • Alkalmazások
      • Cyber Threatmap
      • Jelszó ellenőrző
    • Kiberbiztonsági gyakorlatok
      • Módszertan
  • Hatóság
    • Hatáskör
    • Jogszabályok
    • Elektronikus ügyintézés
    • Ügyfajták, Űrlapok
    • EIR-biztonsági felelősnek alkalmas személyek névjegyzéke
    • Felhő
    • DIMOP követelmények
    • Kérdések és válaszok
  • Tartalmaink
    • Hírek
    • Kiadványok
    • Közlemények
    • Kibertámadás! Podcast
  • Figyelmeztetések
    • Riasztások
    • Tájékoztatások
    • Sérülékenységek
Angol zászló
Angol zászló
IT Biztonság hír - 2022. 03. 22. - Frissítve: 2022. 03. 23.

Ismét lecsapott a Lapsus$, ezúttal a Microsofttól loptak forráskódokat

Megosztas Facebookon Megosztas LinkedInen Megosztas X-en Megosztas emailben
Ismét lecsapott a Lapsus$, ezúttal a Microsofttól loptak forráskódokat


A Lapsus$ hacker csoport azt állítja, hogy a Binget és a Cortanát is érintő forráskódokat szereztek a Microsoft belsős Azure DevOps szerveréről. A Bleeping Computer információi szerint a csoport egy 9 GB-os tömörített (összesen 37 GB-nyi) állományt tett elérhetővé torrent hálózaton keresztül, ami állítólag mintegy 250 Microsoft projektet érintően tartalmaz forráskódokat.

A Bleeping Computernek külsős biztonsági szakemberek megerősítették, hogy az adathalom valószínűleg valóban a Microsofttól származnak, és köztük olyan belsős e-maileket és dokumentációkat is találhatóak, amelyek mobil applikációk publikálásához köthetőek. Az érintett projektek főképp webalapú rendszerekhez kapcsolódnak, mindeddig nincs arra utaló jel, hogy operációs rendszerek (Windows, Windows szerver) vagy PC-s asztali szoftverek (például MS Office) is érintettek lennének.  A Microsoft a Bleeping Computer megkeresésére azt válaszolta, hogy jelenleg vizsgálják az esetet.

A szenzitív adatok kiszivárogtatására szakosodott Lapsus$ kollektíva rendkívül aktív, az elmúlt néhány hónapban már az az NVIDIA-t, a Samsungot, a Vodafone-t és az Ubisoftot is megtámadták.

Ezidáig a legtöbb támadás forráskódokat tartalmazó tárolók (repository) ellen irányult. Jelenleg nem ismert, hogy a csoport hogyan fér hozzá ezekhez, azonban nem zárható ki, hogy az adott cég munkatársainak segítségét is igénybe veszik. Ezt a feltételezést támaszthaja alá a csoport által megosztott hirdetés, miszerint nagy telekommunikációs és szoftvergyártó cégek, szerverhoszting szolgáltatók (stb.) dolgozóitól vásárolnának hozzáférést (lásd: 1. ábra).
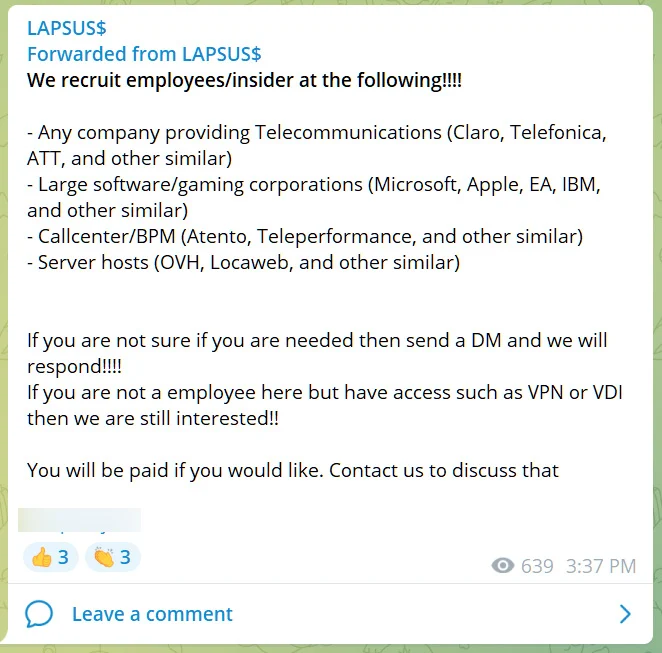
1. ábra: a Lapsus$ hirdetése. Forrás: Bleeping Computer

Megjegyzendő azonban, hogy a csoport által korábban posztolt  képernyőképek arra engednek következtetni, hogy az Okta nevű identitás-kezelő platform belsős rendszereihez is hozzáférésük lehet, amely szintén magyarázatot adhat a támadások sikerességére.

(bleepingcomputer.com)

Címkék

adatlopás adatsértés forráskód hack kibertámadás Lapsus$ Microsoft
Infolab logó
Milab logó
Családbarát munkahely védjegy logo

Közösségi média

  • Facebook
  • LinkedIn
  • Instagram
  • Podcast
  • RSS

Társoldalak

  • NBSZ
  • Kibernaptár
  • NCC-HU
  • HunCERT
  • CERT-EU
2026 © Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet
Adatkezelési tájékoztató Felhasználási feltételek

Akadálymentes nézet

Megjelenítés beállítása

A beállítások azonnal életbe lépnek, és a böngésző megjegyzi őket.

Betűméret

Alapértelmezett

100%

A honlap billentyűzet segítségével is használható, kezdéshez az oldal betöltése után nyomja meg a Tab billentyűt.